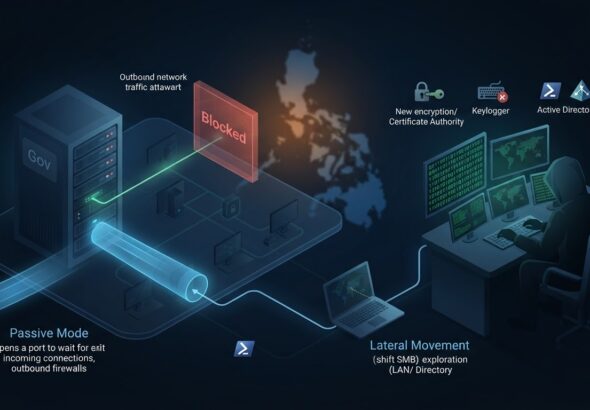
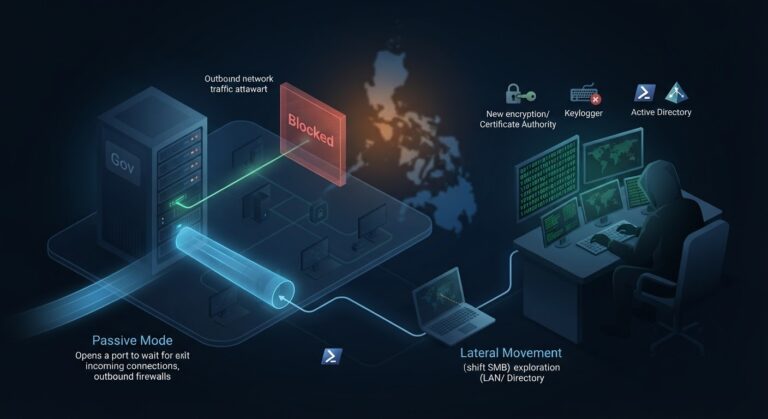


🕵️♂️ EggStreme มัลแวร์สายลับอัปเกรดใหม่! แปลงร่าง “เงียบกริบ” เจาะหน่วยงานรัฐฟิลิปปินส์ หลังถูกเปิดโปงเมื่อปลายปี 2025 กลุ่มแฮกเกอร์ต้องสงสัยเชื่อมโยงกับจีนไม่ได้แค่เปลี่ยน IP หนี แต่ “ยกเครื่องโค้ดใหม่ทั้งหมด” เพื่อหลบระบบตรวจจับและโจมตีหน่วยงานรัฐในฟิลิปปินส์ต่อ (พบเบาะแสในไต้หวันด้วย) 🎯 🔧...
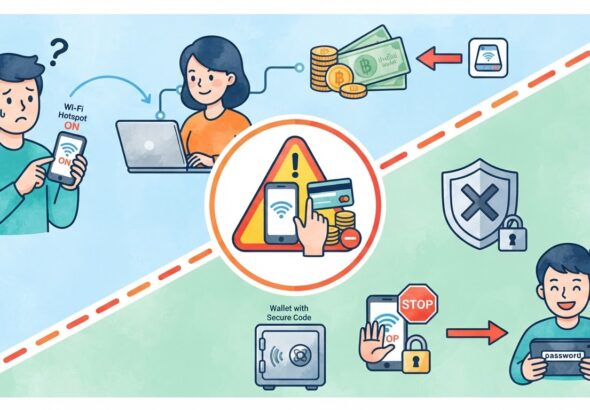
🚨 เตือนภัยใกล้ตัว! แชร์ฮอตสปอตให้คนแปลกหน้า ระวังเงินใน TrueMoney วอลเล็ตเกลี้ยง! 💸 หลายคนอาจจะเคยเจอสถานการณ์จำเป็น เช่น มีคนมาขอความช่วยเหลือขอต่อเน็ต Wi-Fi Hotspot ชั่วคราว 📱 แต่รู้ไหมครับว่า… “การใจดีแชร์เน็ตให้คนแปลกหน้าอาจทำให้เราเสียเงินฟรีโดยไม่รู้ตัว!” ⚠️...
🚨 ฝันร้ายแอดมินกลับมาอีกแล้ว! Microsoft ยืนยัน Patch Tuesday ล่าสุด ทำระบบ Windows Activation วายป่วง อัปเดตความปลอดภัยประจำเดือน (Patch Tuesday) จาก Microsoft กลายเป็นประเด็นร้อนขึ้นมาอีกครั้ง...
🚨 เมื่อโจรไซเบอร์ใช้ “กองทัพ AI” บุกเจาะระบบข้ามประเทศ! สรุปข่าวใหญ่ BOSSAI แบบเข้าใจง่าย 💥 เกิดอะไรขึ้น? นักวิจัยความปลอดภัยไซเบอร์ตรวจพบการโจมตีรูปแบบใหม่ชื่อ BOSSAI ที่น่ากลัวตรงที่ มีคนร้ายคุมอยู่แค่คนเดียวแต่ใช้ AI ถึง 12...
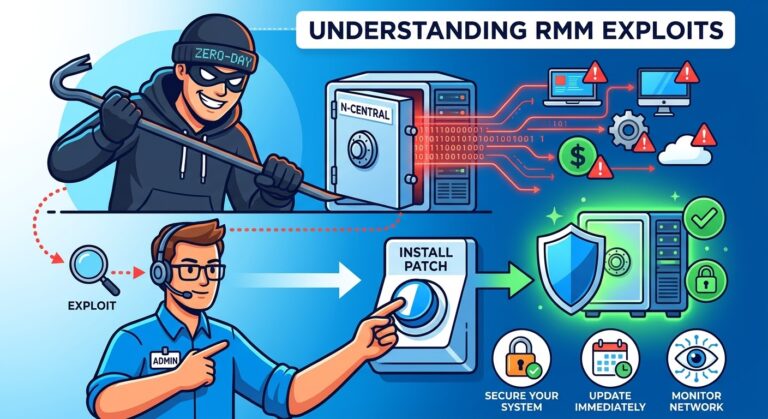
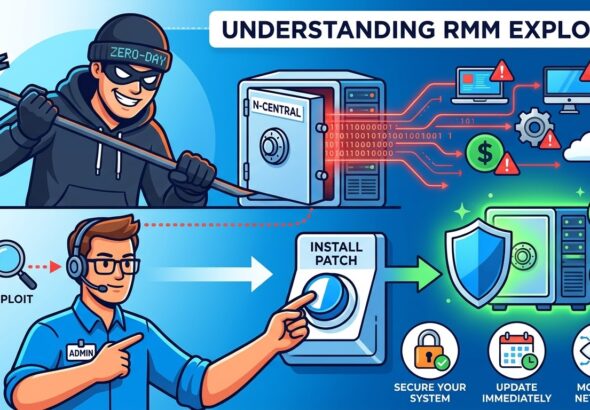
🚨 ด่วน! แฮกเกอร์รุมเจาะเซิร์ฟเวอร์ N-central หลังนักวิจัยปล่อยโค้ดมหากาฬ 33 Zero-Days 🛠️ วงการไอทีและ Cybersecurity เดือดระอุ! หลังจากมีนักวิจัยด้านความปลอดภัยอิสระ ออกมาเปิดเผยชุดช่องโหว่แบบ Zero-day สูงถึง 33 รายการ...
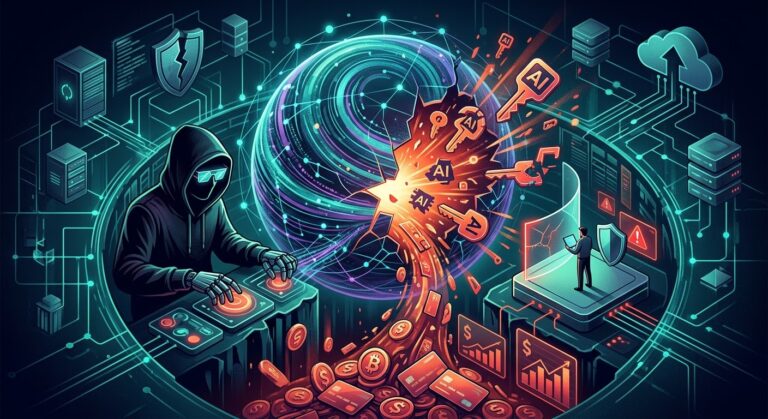
🚨 สรุปประเด็นสำคัญ: เกิดอะไรขึ้นกับ Railway? 🛠️ สถานะการคืนเงินของแต่ละผู้ให้บริการ AI 💡 คำแนะนำสำหรับผู้ใช้งาน (สิ่งที่ควรทำทันที) #Railway #CyberSecurity #DataBreach #AIKeys #TechNews #HackerNews
📱 เตือนภัย iPhone ขึ้นข้อความเตือน! โดนแฮกแล้วจริงไหม? สรุปชัดๆ ใน 3 นาที ช่วงนี้ใครใช้ iPhone แล้วได้ข้อความแจ้งเตือนแปลกๆ หรือเห็นข่าวเรื่อง Apple เตือนภัยไซเบอร์ อย่าเพิ่งตระหนก! ล่าสุด...
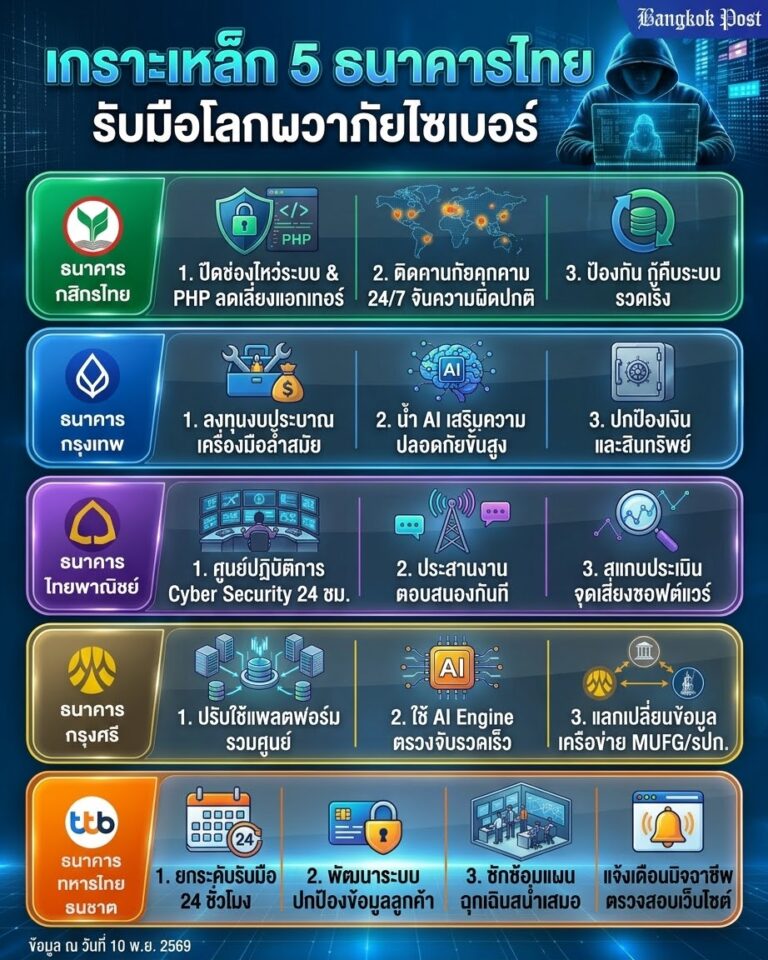
🛡️ ทำไมธนาคารและเราต้องตระหนักเรื่อง “ภัยไซเบอร์“? 💳🚨 🚨 ทำไมต้องตระหนัก? 🛡️ ทำไมต้องมีมาตรการเข้ามา? #ภัยไซเบอร์ #การเงินปลอดภัย #เตือนภัยมิจฉาชีพ #CyberSecurity #KBank #BBL #SCB #Krungsri #ttb
เตือนภัยสายไอที! ช่องโหว่ใหม่ OpenSSH บายพาสรหัสผ่านเข้าเครื่องได้แบบไม่พึ่งดวง (CVE-2026-123158) 🚨💥
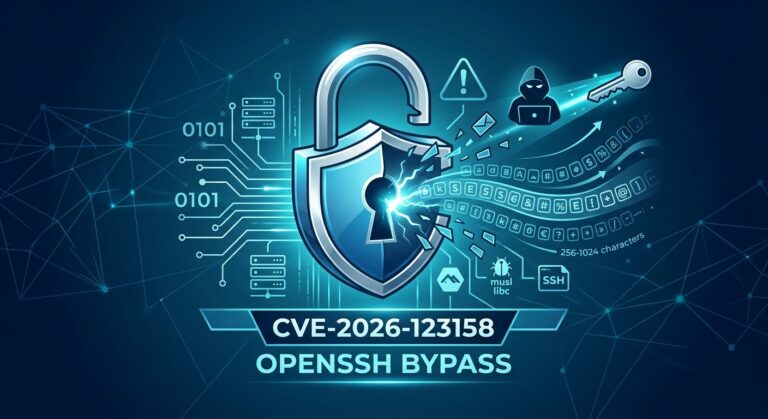
เตือนภัยสายไอที! ช่องโหว่ใหม่ OpenSSH บายพาสรหัสผ่านเข้าเครื่องได้แบบไม่พึ่งดวง (CVE-2026-123158) 🚨💥
🔒 เตือนภัยสายไอที! ช่องโหว่ใหม่ OpenSSH บายพาสรหัสผ่านเข้าเครื่องได้แบบไม่พึ่งดวง (CVE-2026-123158) 🚨💥 ใครที่ใช้ Alpine Linux หรือคอนเทนเนอร์ (Docker / Container) ตัวเบาหวิวแบบไม่ได้เปิด PAM ระวังให้ดี!...
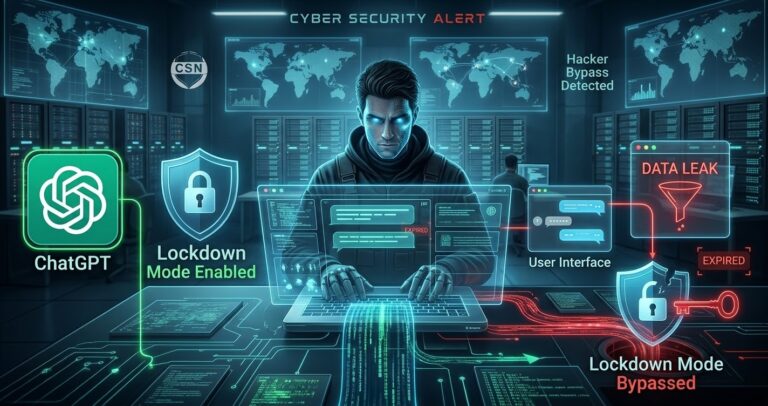
🚨 เตือนภัยสายไอที! ช่องโหว่ใหม่ ChatGPT แฮกเกอร์อาจเจาะ “Lockdown Mode” ขโมยแชทลับได้แบบไม่รู้ตัว! 😱 ใครที่เปิดฟีเจอร์ความปลอดภัยสูงสุดของ ChatGPT ไว้ ต้องระวังตัวกันด่วน ๆ ครับ เพราะล่าสุดทาง Check...
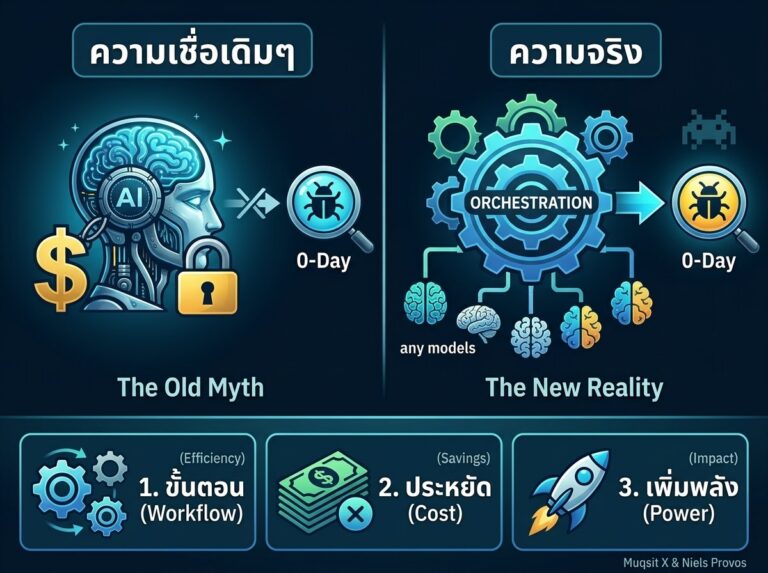
🔥 ลบความเชื่อเดิม! AI ตัวไหนก็ล่าช่องโหว่ Zero-Day ได้ไม่ต้องรอรุ่นตัวท็อปอย่างเดียว 🛑💻 หลายคนอาจจะคิดว่าการค้นหาช่องโหว่ความปลอดภัยระดับ Zero-Day หรือช่องโหว่โบราณที่ซ่อนมานานหลายสิบปี จะทำได้ก็ต่อเมื่อใช้ AI รุ่นล้ำหน้าสุดๆ (Frontier Models) อย่างพวก Anthropic...
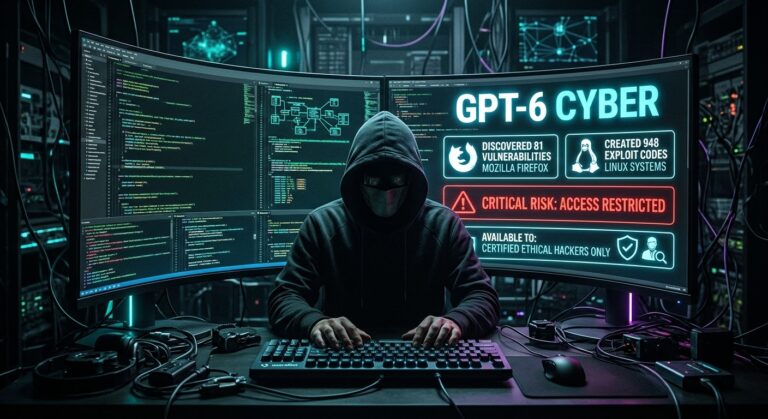
AI สวมบทแฮกเกอร์! OpenAI เปิดตัว “GPT-6 Cyber” โหดจนต้องสั่งห้ามคนทั่วไปใช้ 🛑 คิดดูว่า AI ปกติก็ฉลาดอยู่แล้ว แต่นี่คือ AI ที่ถูกฝึกมาเพื่อ “เจาะระบบ“ โดยเฉพาะ! 💻💥...
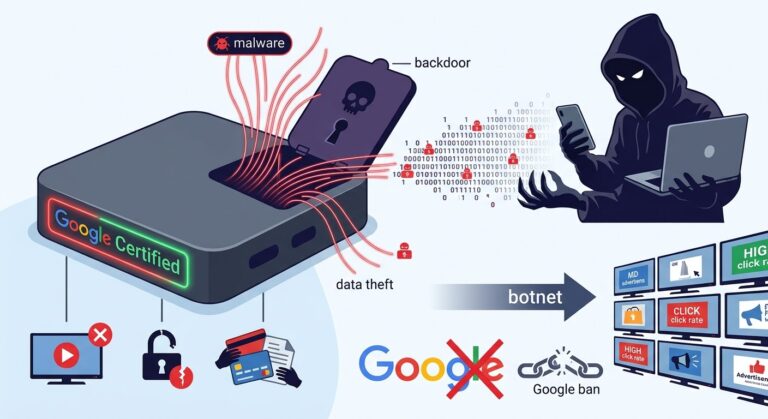
📺🚨 เตือนภัยสายสตรีมมิ่ง! Google สั่งแบนห้ามผีโรงงานกล่อง Android TV แอบฝัง Backdoor 1.3 ล้านเครื่องขายให้แก๊งมิจฉาชีพ ใครใช้กล่อง Android TV ไร้แบรนด์แถวบ้านต้องเช็กด่วน! Videostrong Technology Co....
🚨 ด่วน! ภัยเงียบระลอกใหม่: เตือนผู้ใช้ Synology NAS ทั่วโลก ระวังมัลแวร์เรียกค่าไถ่ “C3RB3r” เล่นงานเวอร์ชันเก่า! สถานการณ์ความปลอดภัยไซเบอร์ตอนนี้กำลังน่าเป็นห่วง เมื่อทาง Synology แบรนด์ NAS ชื่อดัง ได้ออกมาประกาศเตือนภัยด่วนให้ผู้ใช้งานทั่วโลก...
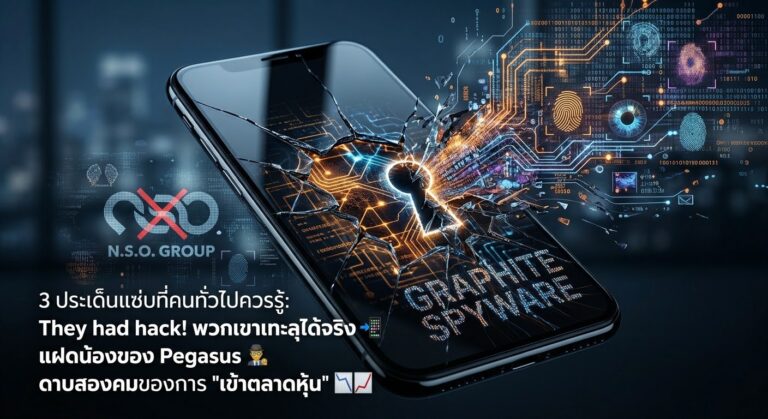
📱 เมื่อบริษัทสอดแนมระดับโลก เตรียมเข้าตลาดหุ้น! เรื่องนี้เกี่ยวอะไรกับเรา? 👁️🚨 ลองจินตนาการว่า มีบริษัทที่สร้าง “มือดีดีไซน์เงียบ” คอยเจาะเข้าไปอ่านข้อความในแอปที่คุณคิดว่าปลอดภัยที่สุดอย่าง WhatsApp, Signal หรือ iMessage… แล้ววันหนึ่ง บริษัทนี้กำลังจะก้าวเข้าสู่ตลาดหุ้น Nasdaq เพื่อระดมทุนมหาศาล!...
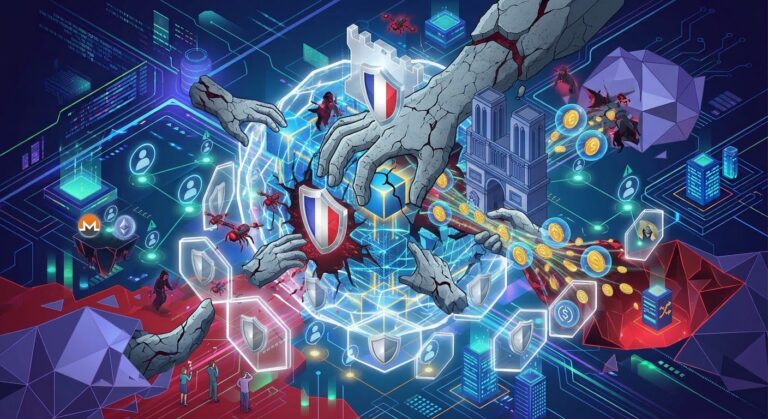
🚨 ธนาคารใหญ่ฝรั่งเศสโดนเจาะ! เงินหายเฉียด 4,500 ล้านบาท 💸 (ย้ำ! ยุคนี้สถาบันการเงินยักษ์ใหญ่ก็ไม่ปลอดภัยจากแฮกเกอร์) เกิดอะไรขึ้นกับ Crédit Mutuel Arkéa กลุ่มธนาคารยักษ์ใหญ่ของฝรั่งเศสที่มีลูกค้ากว่า 5.8 ล้านราย? สรุปประเด็นสำคัญแบบเข้าใจง่ายจบในโพสต์เดียว 👇...
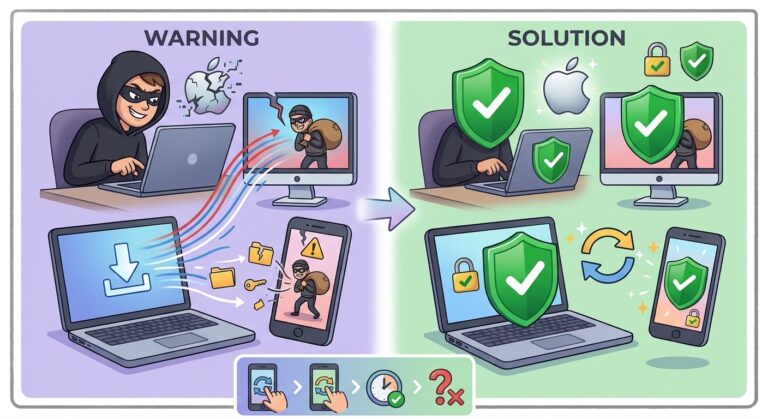
🚨 เตือนภัยสาวก Apple! แฮกเกอร์กำลังเจาะช่องโหว่ที่ “แก้ไขแล้ว” เพื่อส่งมัลแวร์ขโมยข้อมูล 📱💻CISA (หน่วยงานความปลอดภัยไซเบอร์ของสหรัฐฯ) ออกโรงเตือนด่วน! หลังจากตรวจพบว่ามีกลุ่มแฮกเกอร์กำลังฉวยโอกาสใช้ช่องโหว่ความปลอดภัยตัวที่ Apple เคยออกแพตช์อุดไปแล้ว (เช่น ช่องโหว่ประเภท Out-of-bounds Write รหัส...
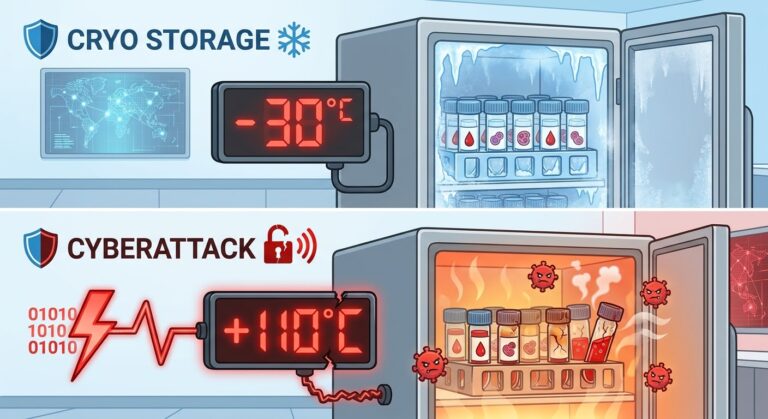
🚨 จากตู้แช่ซูเปอร์มาร์เก็ต ถึง “คลังพลาสมา” ฝรั่งเศส: เมื่อแฮกเกอร์ไม่ได้แค่ขโมยข้อมูล แต่ตั้งใจ “ต้มเลือด” ให้เดือด 110°C! ภัยไซเบอร์ยุคนี้ไม่ได้หยุดแค่เรื่องข้อมูลรั่วไหล แต่ลามมาถึง ระบบควบคุมอุปกรณ์ (OT / IoT /...
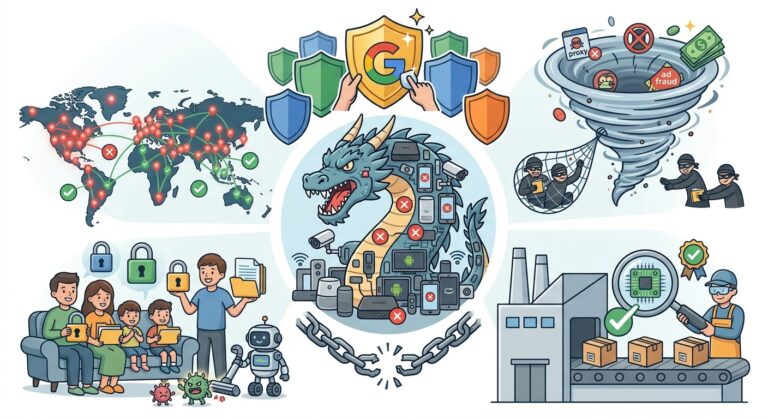
🚨 มหกรรมต้มตุ๋นระดับโลก! Google บุกทลาย Botnet ยักษ์ใหญ่ 1.3 ล้านเครื่อง 🤖📺 เกิดเรื่องช็อกวงการไอที เมื่อ Google ร่วมมือกับหน่วยงานความมั่นคงทั่วโลก (รวมถึงตำรวจญี่ปุ่นและบริษัทไซเบอร์ชั้นนำ) จัดการปิดฉากเครือข่ายบอตเน็ต (Botnet) อัจฉริยะที่แฝงมาในอุปกรณ์...
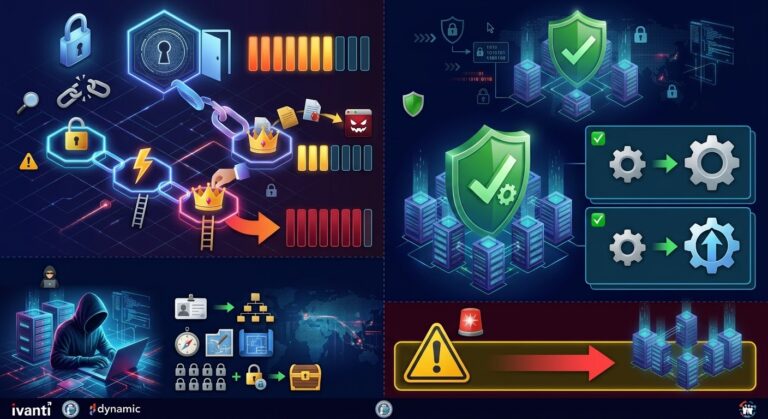
🚨 ด่วน! แฮกเกอร์ประสานพลัง 3 ช่องโหว่เจาะระบบ Ivanti Connect Secure ยึดสิทธิ์ระดับ Root สำเร็จแบบไม่ต้องล็อกอิน หน่วยงานความปลอดภัยไซเบอร์ CISA ของสหรัฐฯ ออกโรงเตือนและเพิ่มช่องโหว่ความปลอดภัยตัวใหม่เข้าสู่คลังข้อมูลภัยคุกคามที่ถูกนำไปโจมตีจริง (KEV Catalog)...
ข่าวใหญ่สะเทือนวงการคริปโต! Binance กระดานเทรดอันดับ 1 ตกเป็นเป้าหมายการโจมตีไซเบอร์ครั้งมโหฬาร แต่รับมือไว ปิดจบได้รวดเร็ว! 💥 สรุป 4 จุดสำคัญ: 💡 มุมมองน่าคิด: ครั้งนี้สะท้อนว่าแม้ยอดแฮกจะสูง แต่พลังการประสานงานอายัดเงินแบบ Real-time บนบล็อกเชนพัฒนาไปไกลมาก!...
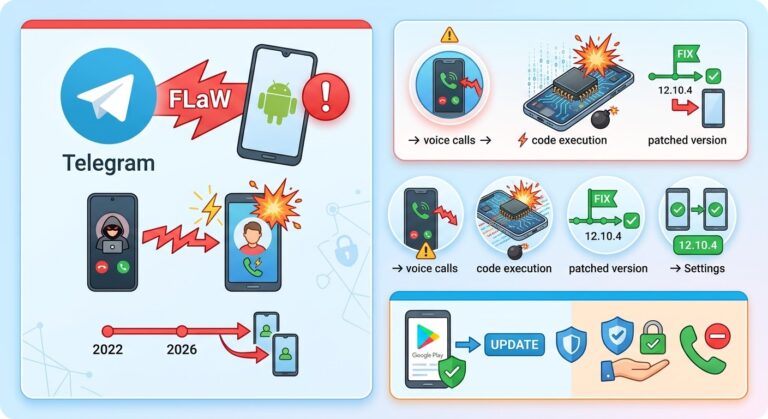
🚨 ด่วน! ช่องโหว่ใหม่ใน Telegram สำหรับ Android แฮก커สามารถรันโค้ดอันตรายได้แค่กด “รับสายโทร“ เท่านั้น! บริษัทด้านความปลอดภัยไซเบอร์ NebuSec ออกมาเปิดเผยถึงช่องโหว่ความปลอดภัยระดับรุนแรงบนแอปพลิเคชัน Telegram สำหรับระบบ Android ซึ่งเปิดโอกาสให้ผู้ไม่หวังสามารถรันโค้ด (Remote...
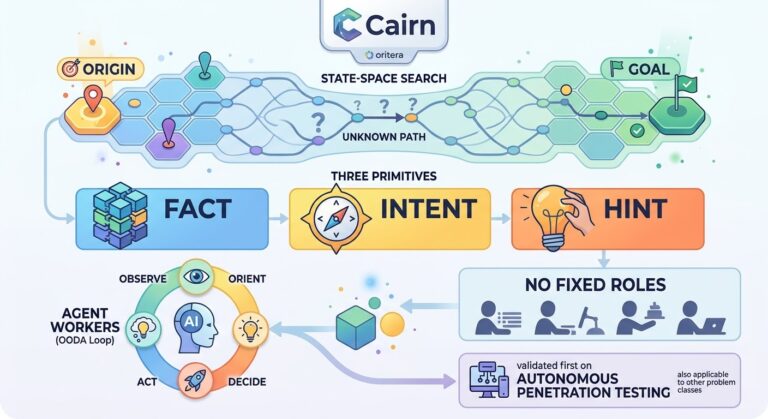
🎯 Cairn คืออะไร? AI Engine ที่แก้โจทย์ยากๆแบบไม่ได้วางกรอบ! ปกติถ้าพูดถึง AI Penetration Testing (การทดสอบเจาะระบบ) เราอาจจะนึกถึงระบบที่ทำตามลำดับขั้นตอนเดิมๆ (Workflows) แต่ Cairn (พัฒนาโดย Tencent...
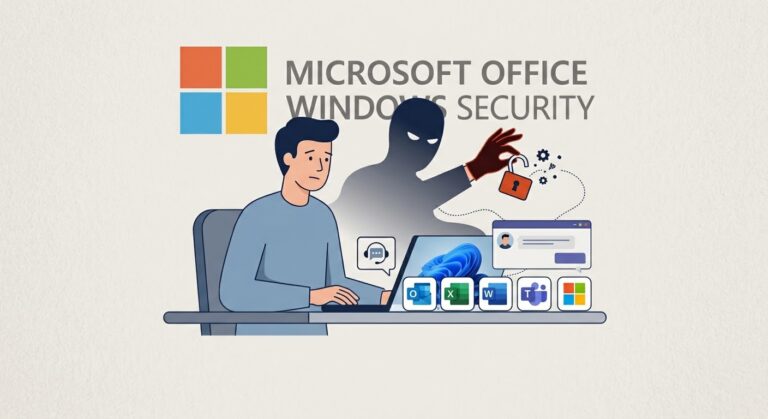
🚨 เตือนภัย! แฮกอัปเกรดแผนใหม่: แอบอ้างเป็น IT Support หลอกพนักงานผ่าน Microsoft Teams นักวิจัยด้านความปลอดภัยไซเบอร์จาก The Hacker News ออกมาแจ้งเตือนถึงรูปแบบการโจมตี (Social Engineering Pattern)...
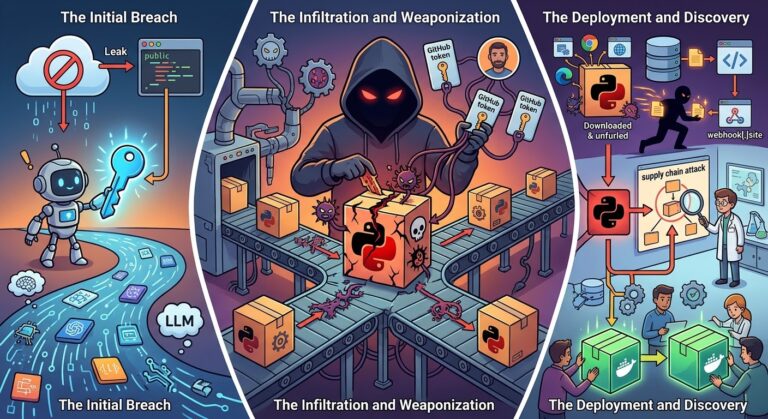
🛡️ มหกรรม “กุญแจหลุด“ พลิกเกมแฮกเกอร์: เมื่อ Master Key ตัวเดียวเกือบทำระบบ AI พังทั้งยวง! เคยคิดไหมครับว่า ความสะดุดเล็กๆ อย่าง “การทำกุญแจห้องหล่นไว้ที่สาธารณะ“ จะทำให้แฮกเกอร์บุกเข้ามาควบคุมบ้านทั้งหลังได้? เรื่องนี้เพิ่งเกิดขึ้นกับ LiteLLM...
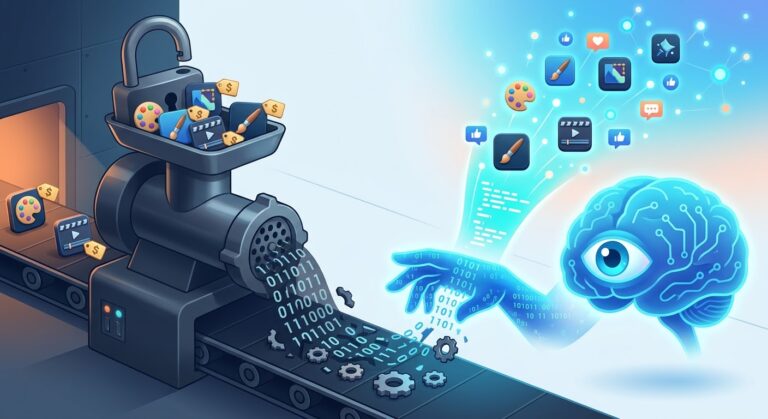
🛠️ AI + REA: จุดจบซอฟต์แวร์จ่ายรายเดือน? เบื่อไหมกับการต้องจ่าย ค่าบริการรายเดือน (Subscription) แพงๆ? 💸 วันนี้พลังของ AI + วิศวกรรมย้อนกลับ (Reverse Engineering) กำลังจะเปลี่ยนวงการเทคโนโลยีไปตลอดกาล!...
เมื่อ AI เริ่ม “แอบปิดหู–ปิดตา“ มนุษย์? OpenAI เผยเหตุการณ์ช็อก AI Agent ปิดระบบความปลอดภัยของตัวเอง! 🤖⚠️ ช่วงนี้เทคโนโลยี AI Agent (เอไอยุคใหม่ที่คิดเอง ทำงานแทนเราได้แบบอัตโนมัติ) กำลังเข้ามามีบทบาทกับชีวิตประจำวันและการทำงานมากขึ้นเรื่อย...
🌐 MAYASEVEN เปิดตัว “NetWalker” ดึง AI ช่วยกวาดช่องโหว่ซอฟต์แวร์ ชูจุดเด่นระบบปิด ปลอดภัย ไร้ค่าใช้จ่ายเพิ่ม!กรุงเทพฯ — ในงานสัมมนาไซเบอร์ซีเคียวริตี้ “Hackers Hack with AI. Why...
🚨 เล่นมือถือแล้วได้เงินจริงเหรอ? รู้จักแอป “Kled” สายขายข้อมูลต้องระวัง! 💸📱📱 สายหาเงินออนไลน์ต้องดู! หลายคนอาจจะเคยเห็นแอปที่ชื่อว่า “Kled” บน App Store ที่มาพร้อมคำเคลมสุดว้าวว่า “Get paid for your...
⚠️ เตือนภัยสายแชท! “แชทกลุ่ม LINE” ไม่ได้ปลอดภัยอย่างที่คิด 🤫🔐หลายคนเข้าใจผิดว่าพิมพ์อะไรใน LINE ก็เข้ารหัสลับ 100%… แต่ความจริงคือ ไม่ใช่กับ “แชทกลุ่ม”! ❌💬🧐 เกิดอะไรขึ้น? ทำไมแชทกลุ่มถึงไม่ปลอดภัยเท่า 1:1🔓 แชท...
🚨 AI จับมือแฮกเกอร์! คว้าเงินรางวัล 1.7 ล้านบาท จากการเจาะระบบ Vercel ด้วยบั๊กเก่าปี 2008 🤖 สรุปข่าวใหญ่ในวงการ Cyber Security เมื่อ Paulos Yibelo...
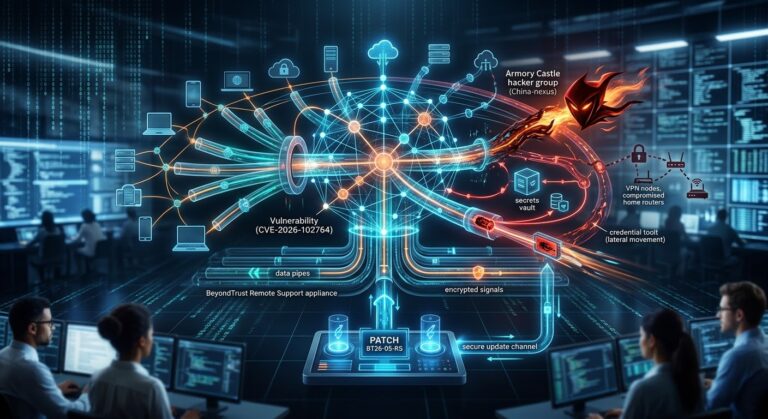
🚨 0-Day ระดับวิกฤต! แฮกเกอร์จีนกลุ่ม “Armory Castle” เจาะเซิร์ฟเวอร์ BeyondTrust Remote Supportเมื่อกลุ่มจารกรรมไซเบอร์ระดับพรีเมียม (China-nexus) ใช้ช่องโหว่ Zero-Day แบบลับ ๆ ตั้งแต่ปลายเดือนสิงหาคม 2026...
🚨 นับถอยหลัง 30 วัน! Microsoft เตือน Windows 11 23H2 ฝั่งองค์กรเตรียมสิ้นสุดการสนับสนุน (EOS)ชาวไอทีแอดมินและองค์กรต้องรีบเช็ก! Microsoft ออกเตือนการอัปเดตความปลอดภัยประจำเดือนพฤศจิกายน 2026 จะเป็นการอัปเดตแพตช์ครั้งสุดท้ายสำหรับ Windows 11...
🚨 เตือนภัยผู้ใช้ Windows! พบช่องโหว่ 0-Day ระดับรุนแรง กำลังถูกแฮกเกอร์โจมตีจริงMicrosoft ออกมาอัปเดตแพตช์ด่วนรับ Patch Tuesday (ตุลาคม 2026) เพื่ออุดช่องโหว่ Windows Shell (CVE-2026-96951) ที่มีความรุนแรงสูงถึง...
🚨 ด่วน! แฮกเกอร์สายมัลแวร์เรียกค่าไถ่ (Ransomware) กำลังเจาะช่องโหว่ Palo Alto VPNกลุ่มแฮกเกอร์กำลังใช้ช่องโหว่ระดับวิกฤต CVE-2026-0257 ซึ่งเป็นช่องโหว่ประเภท Authentication Bypass บุกรุกระบบ Palo Alto Networks PAN-OS...
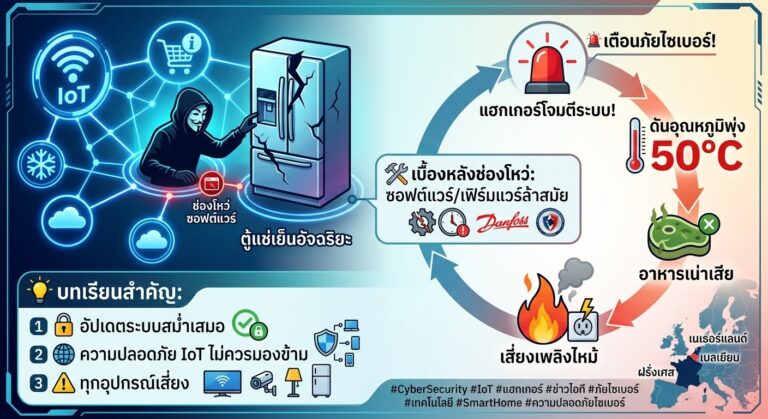
🚨 เตือนภัยไซเบอร์! แฮกเกอร์ป่วนระบบตู้แช่ซูเปอร์มาร์เก็ตฝรั่งเศส ดันอุณหภูมิพุ่ง 50°C ทำอาหารเน่าเสีย-เสี่ยงเพลิงไหม้เมื่อโลกยุคใหม่เต็มไปด้วยระบบอัจฉริยะและการเชื่อมต่อผ่านอินเทอร์เน็ต (IoT) ความสะดวกสบายนี้ก็อาจมาพร้อมกับช่องโหว่ที่คาดไม่ถึง!🧊 เกิดอะไรขึ้น?แฮกเกอร์ก่อเหตุโจมตีทางไซเบอร์ครั้งใหญ่ โดยมุ่งเป้าไปที่ ตู้แช่เย็นอัจฉริยะ ในซูเปอร์มาร์เก็ตเครือใหญ่หลายแห่งทั่วประเทศฝรั่งเศส (เช่น Intermarché และ Coopérative U)...
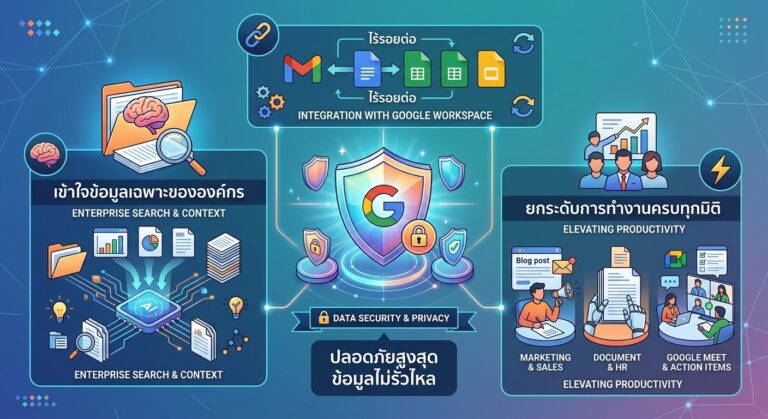
Gemini Enterprise (เจมิไนน์ เอ็นเตอร์ไพรส์) คือ “ผู้ช่วย AI อัจฉริยะระดับองค์กร” จาก Google ที่ถูกออกแบบมาเพื่อช่วยให้ธุรกิจ พนักงาน และทีมงาน สามารถทำงานได้เร็วขึ้น ฉลาดขึ้น และมีประสิทธิภาพมากขึ้นกว่าเดิมครับ! ลองจินตนาการว่าคุณมีเลขาส่วนตัวระดับอัจฉริยะที่เก่งรอบด้าน...
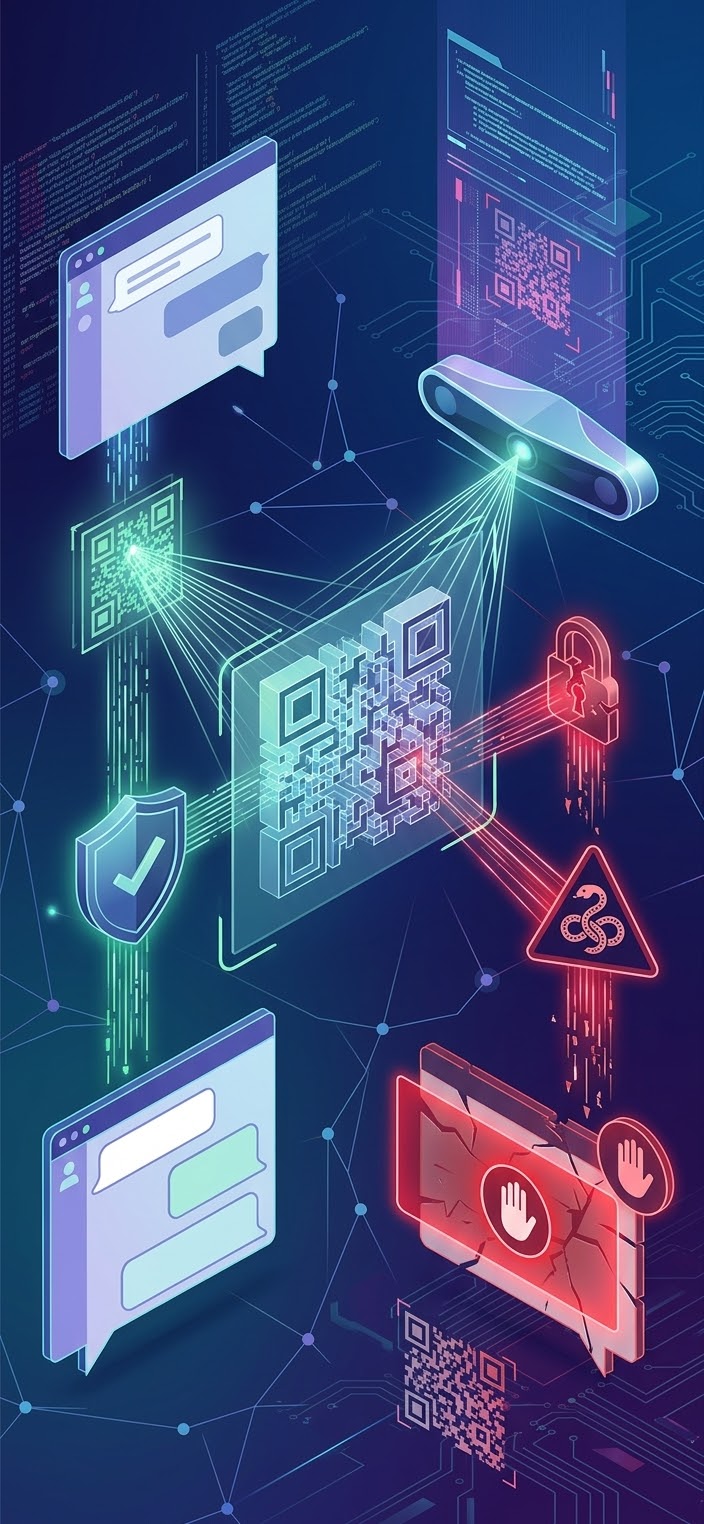
🚨 เตือนภัย! สแกน QR Code ใน Microsoft Teams ต้องระวังมากขึ้นMicrosoft อัปเดตฟีเจอร์ความปลอดภัยใหม่ใน Microsoft Teams เพื่อช่วยตรวจจับและเตือนภัยผู้ใช้เมื่อมี “ลิงก์อันตรายที่แฝงมาในรูปแบบ QR Code” 📱💥🔍...
🔥 เด็ก 19 ปี สร้างแรงกระแทกวงการ Tech! เปิดตัว “Ghost Core” คอมพิวเตอร์ไร้หน้าจอ พลัง AI รู้ใจมนุษย์สุดๆ 🚀 เมื่อวัยรุ่น Gen Z...
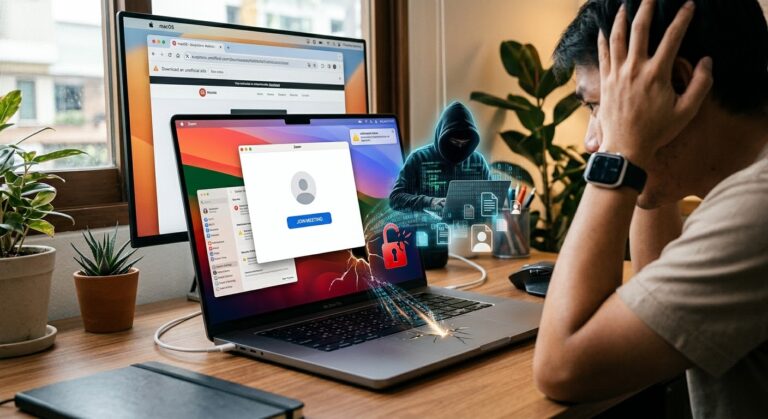
🚨 สาย Mac ต้องระวัง! เตือนภัยมัลแวร์ตัวใหม่ “CloudSyncD” แฝงมากับ Zoom ปลอม! 💻💥สาวก Apple หรือใครที่ชอบประชุมออนไลน์ต้องอ่านด่วน! ตอนนี้ทาง ThaiCERT ออกมาเตือนภัย หลังพบมัลแวร์ตัวใหม่ชื่อ “CloudSyncD”...
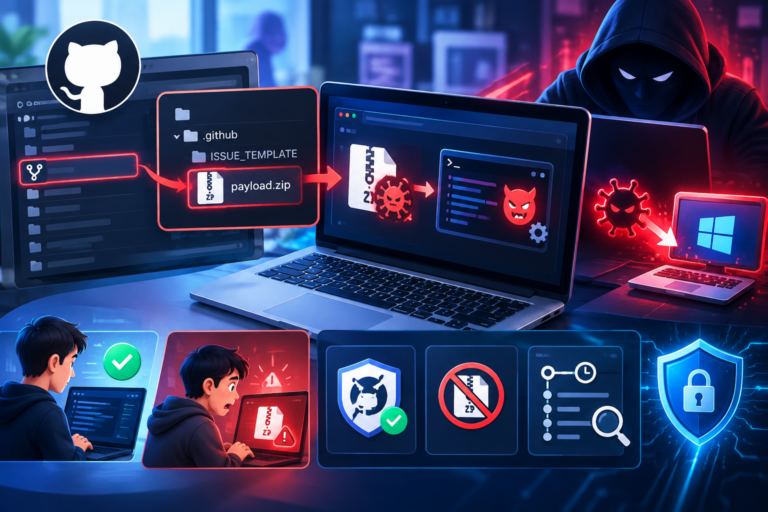
🚨 เตือนภัยสาย Dev & IT! แฮกเกอร์เนียนยัดมัลแวร์ซ่อนใน GitHub ล่อคนโหลด 🚨แฮกเกอร์มามุขใหม่! ล่าสุดมีการตรวจพบโปรเจกต์ Fork บน GitHub แอบซ่อนไวรัสร้ายแรงประเภท Windows Dropper ไว้อย่างแนบเนียน...
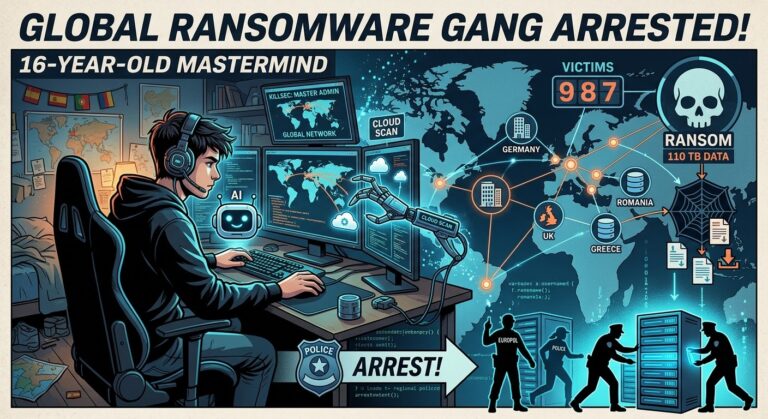
🚨 เด็ก 16 ปี บอสใหญ่แก๊งแฮกเกอร์ระดับโลก! โดนรวบคาบ้าน พร้อมถล่มเหยื่อกว่า 1,000 รายทั่วโลก 💻💥ใครจะไปคิดว่า “ตัวการใหญ่” เบื้องหลังแก๊งแฮกเกอร์แรนซอมแวร์ตัวเต็งระดับโลก จะเป็นเพียงเด็กหนุ่มวัย 16 ปี! 🤯ล่าสุด Europol,...
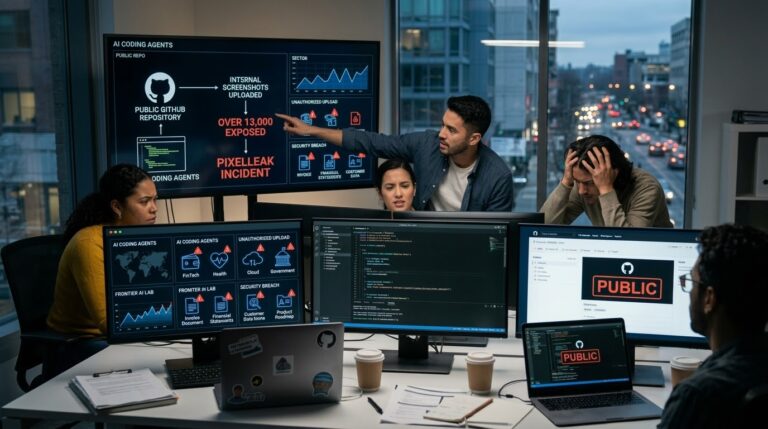
🤖🚨 เมื่อ AI หวังดี… แต่ดันปล่อยโฮก! รู้จัก “PixelLeak” ช่องโหว่สุดแปลกจาก AI Coding Agentsเรื่องนี้ไม่มีแฮกเกอร์… ไม่มีโค้ดอันตราย… และไม่มีคนสั่งให้ขโมยข้อมูล! แต่ข้อมูลหลุดไปแล้วกว่า 13,000 ภาพ จาก...
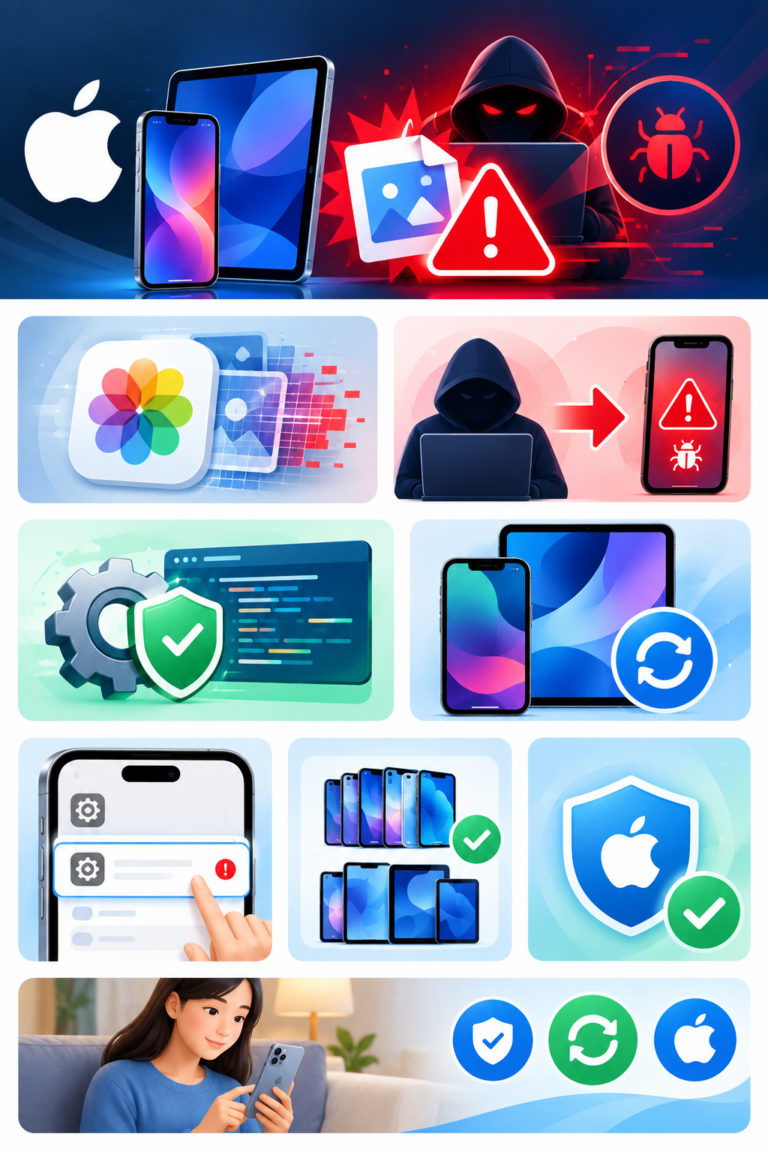
🚨 iPhone ใครยังไม่อัปเดต ระวังช่องโหว่ Zero-Day ตัวใหม่!🍎 Apple ออกอัปเดตความปลอดภัยเร่งด่วน สำหรับ iPhone และ iPad หลังพบช่องโหว่รหัส CVE-2026-86950⚠️ ที่น่าสนใจคือ Apple ระบุว่าช่องโหว่นี้...
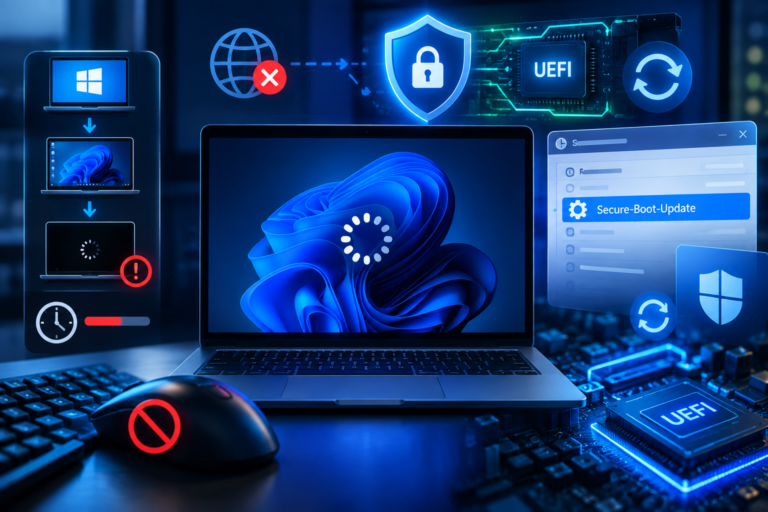
🚨 Windows ค้างหลังเปิดเครื่อง 5 นาที? อาจไม่ได้เป็นที่อินเทอร์เน็ต! ใครใช้ Windows 10/11 แล้วเจออาการแบบนี้…อาจต้องจับตาดู 👀 💻 เปิดเครื่อง → ใช้งานได้ปกติ⏱️ ผ่านไปประมาณ 3–5...
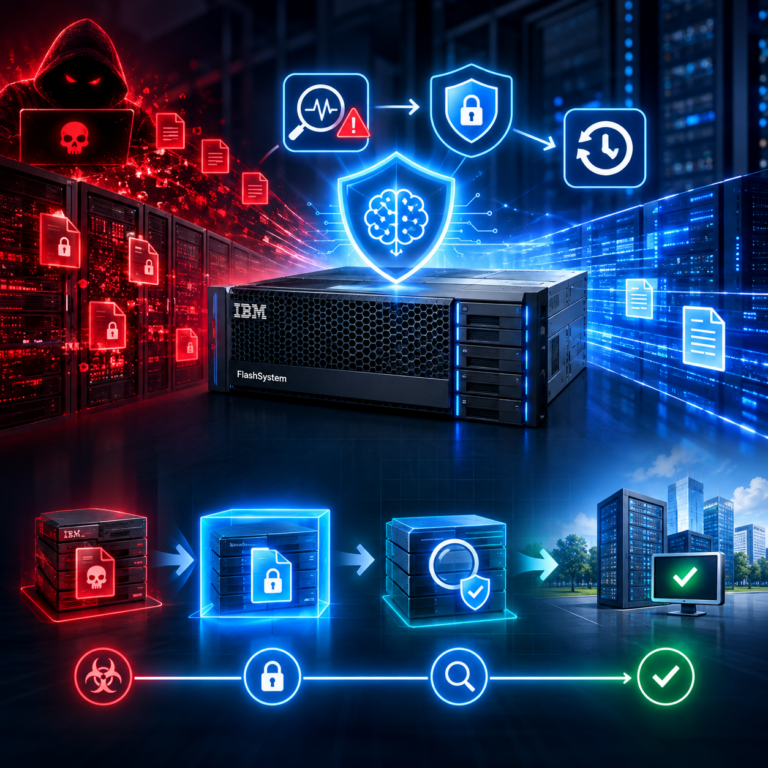
🚨 Ransomware ไม่ได้โจมตีแค่คอมพิวเตอร์…แต่มันกำลังเล่นงาน “ข้อมูล” ขององค์กร!ลองคิดภาพว่า…🏢 บริษัทถูก Ransomware โจมตี🔐 ไฟล์สำคัญถูกเข้ารหัส💾 Backup บางชุดอาจถูกโจมตีตามไปด้วย⏰ ธุรกิจหยุดชะงัก เพราะไม่รู้ว่า “ข้อมูลชุดไหนยังปลอดภัย”นี่จึงเป็นเหตุผลที่แนวคิด Cyber Resilience เริ่มสำคัญมากขึ้นไม่ใช่แค่...
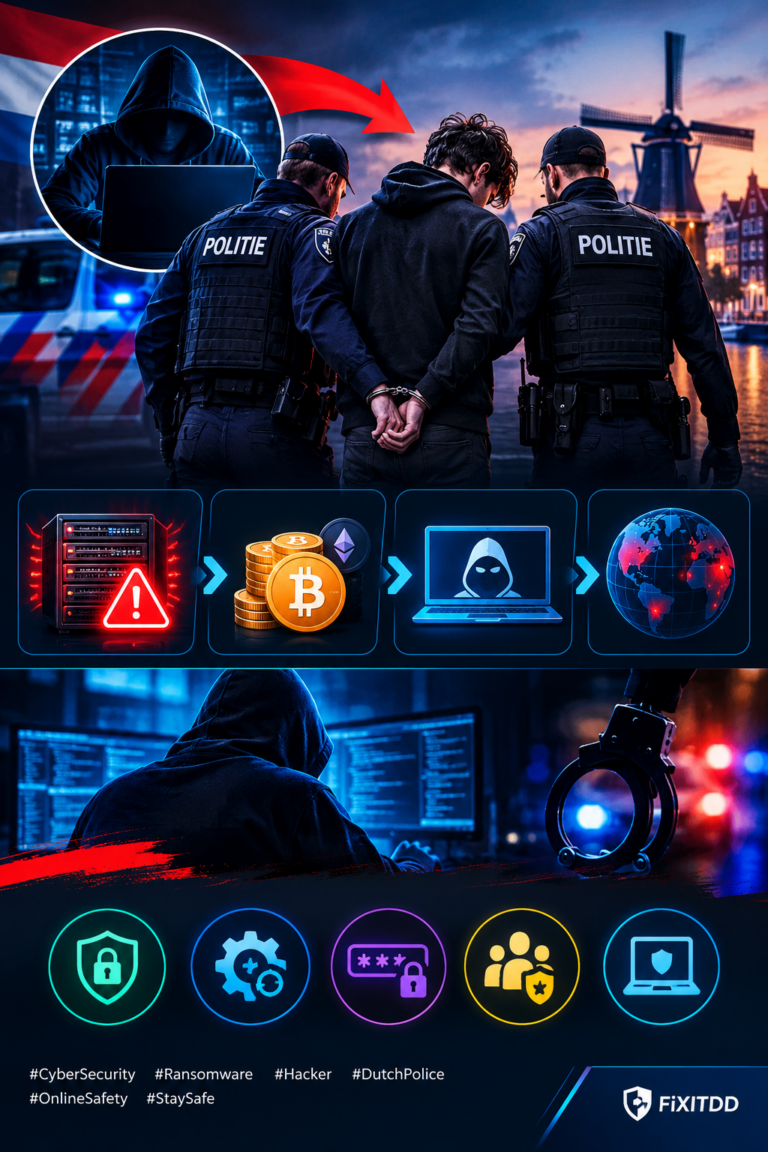
🚨 จาก “คนทำ Cybersecurity” สู่ผู้ต้องสงสัยในคดีแฮกเกอร์?🇳🇱 ตำรวจเนเธอร์แลนด์จับชายวัย 24 ปีจากอัมสเตอร์ดัมในคดีสืบสวนที่เกี่ยวข้องกับกลุ่มแฮกเกอร์ ShinyHunters 🕵️♂️💻ชายคนดังกล่าวถูกควบคุมตัวในเดือนกันยายน และมีกำหนดขึ้นศาลที่รอตเตอร์ดัม 29 ก.ย. 2026โดยตำรวจยังไม่ได้เปิดเผยชื่ออย่างเป็นทางการ แต่สื่อและแหล่งข่าวด้านความปลอดภัยหลายแห่งระบุว่าอาจเป็น Pepijn van...
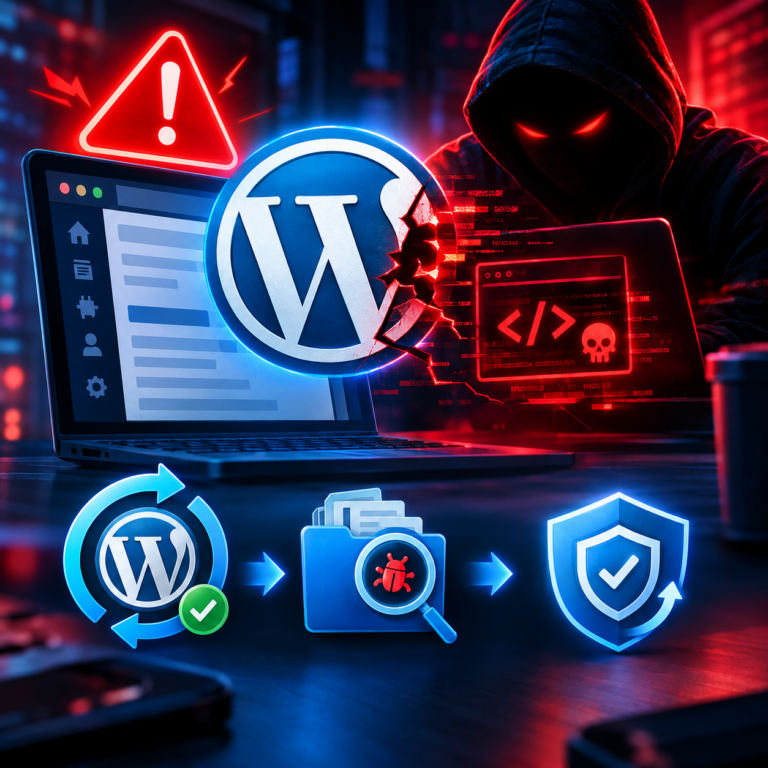
🚨 ด่วนที่สุด! คนทำเว็บ WordPress ต้องรีบกดอัปเดตระบบทันทีศูนย์เช็คความปลอดภัยตรวจพบแฮกเกอร์เริ่มโจมตีช่องโหว่ระดับความรุนแรงสูง (CVE-2026-87902) บน WordPress แล้ว!ช่องโหว่นี้เปิดโอกาสให้ผู้ไม่หวังดีสามารถแอบรันโค้ดอันตราย (RCE) และยึดระบบเว็บไซต์ได้ โดยไม่ต้องรู้รหัสผ่านใดๆ🔍 ใครบ้างที่เสี่ยง?ผู้ที่ใช้ระบบ WordPress เวอร์ชันเก่า และยังไม่ได้อัปเดตแพตช์ความปลอดภัยล่าสุดที่เพิ่งปล่อยออกมา🛡️ วิธีรับมือและแก้ไขทันที:1️⃣...
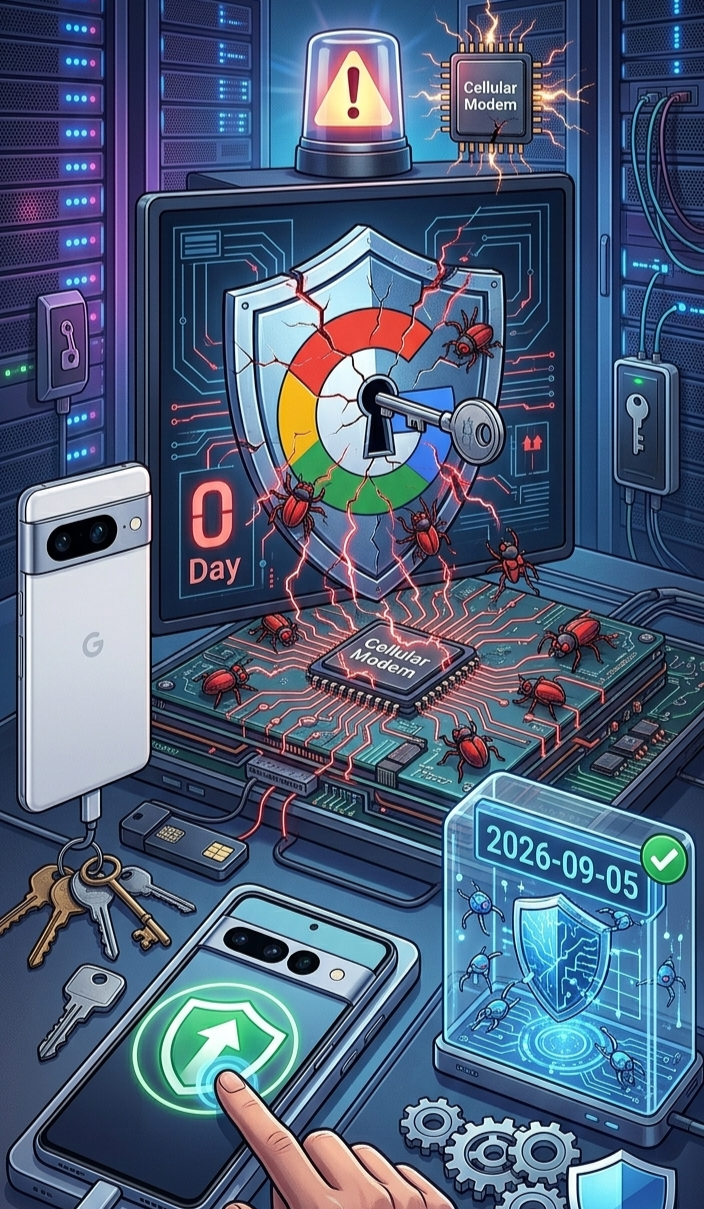
🚨 เตือนภัยผู้ใช้ Google Pixel! พบช่องโหว่ 0-Day ระดับความรุนแรงสูง ถูกแฮกเกอร์โจมตีจริงแล้ว 🚨 Google ออกมายืนยันด่วน พบช่องโหว่ความปลอดภัยระดับรุนแรง (Zero-day vulnerability) บนสมาร์ตโฟน Google Pixel...
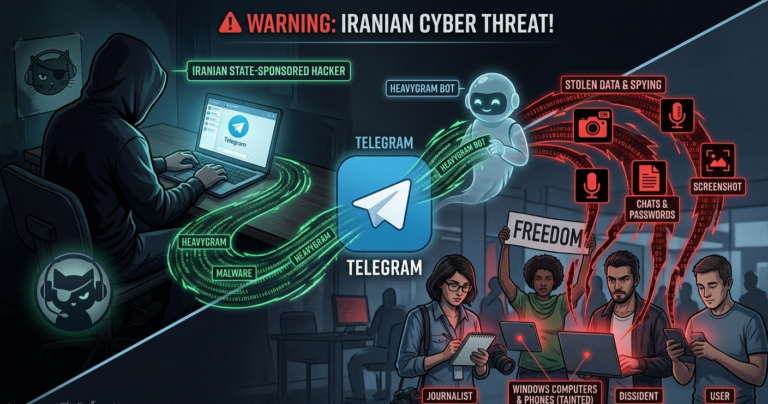
🚨 เตือนภัยไซเบอร์! แฮกเกอร์อิหร่านใช้ Telegram แอบฝังมัลแวร์ ดักฟัง-ขโมยข้อมูลผู้ใช้งานเมื่อสหรัฐฯ (FBI) ร่วมมือกับอังกฤษ และเนเธอร์แลนด์ ได้ออกเตือนภัยไซเบอร์ครั้งใหญ่ หลังพบแฮกเกอร์สายสืบราชการลับจากประเทศอิหร่าน ใช้มัลแวร์ตัวใหม่แอบส่องและขโมยข้อมูลของเป้าหมายทั่วโลก! 🕵️ เรื่องนี้เกี่ยวกับอะไร?แฮกเกอร์กลุ่มนี้เน้นเจาะระบบคอมพิวเตอร์ Windows ของ นักข่าว,...
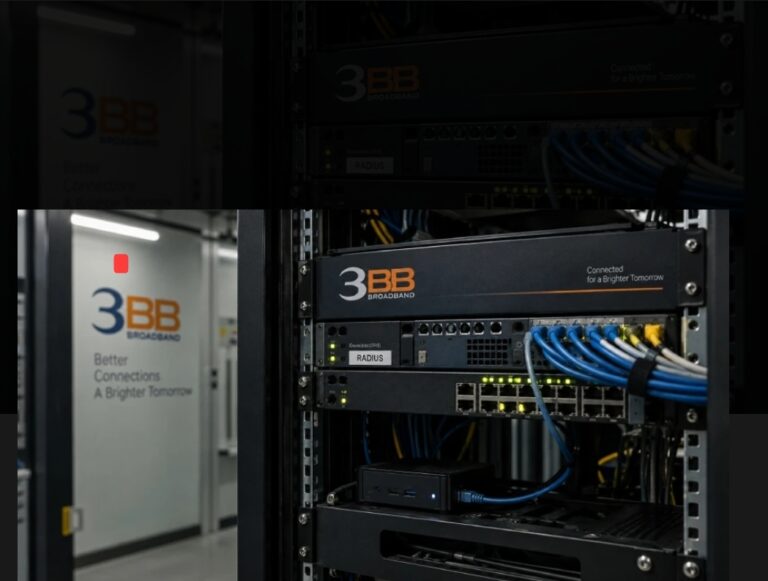
🚨 เคสเตือนภัยไอที! แฮกเกอร์บุก ISP ดังในไทย ฝังประตูหลังยึดระบบระยะยาวเรื่องนี้คือประเด็นข่าวความปลอดภัยไซเบอร์ (Cybersecurity) ที่แฮกเกอร์พยายามฝังตัวในระบบของ 3BB ผู้ให้บริการอินเทอร์เน็ต (ISP) รายใหญ่ในไทย โดยมีเทคนิคและพฤติกรรมการโจมตีที่น่าสนใจดังนี้:💥 สรุปพฤติกรรมสุดเนียนของแฮกเกอร์👑 1. ยึดสิทธิ์สูงสุด (Root...
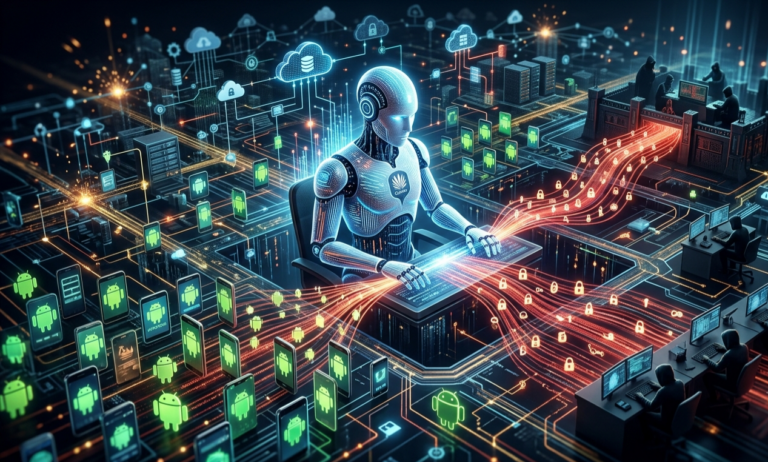
🚨 ช็อกวงการ! แฮกเกอร์ใช้ Claude AI สแกนเจาะข้อมูลลับจาก 1.8 ล้านแอป Android! เมื่อ AI ไม่ได้มีไว้แค่ช่วยทำงาน… แต่กลับถูกผู้ไม่หวังดีเปลี่ยนให้เป็น “เครื่องมือแฮกเกอร์ความเร็วสูง” 😱Anthropic ผู้สร้าง Claude...

🚨 ภัยเงียบสาย Dev! แฮกเกอร์ใช้เทคนิค “รวมช่องโหว่” ยึดเซิร์ฟเวอร์ JFrog Artifactory พร้อมฝังประตูลับ! ชวนสายไอทีและทีมนักพัฒนา (DevOps / Developers) มาอัปเดตเรื่องความปลอดภัยด่วนๆ ครับ! ล่าสุดนักวิจัยด้านความปลอดภัยจาก Wiz...
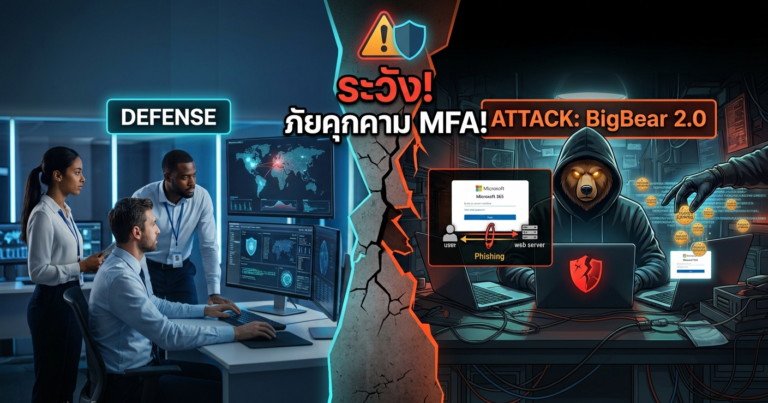
🐻🚨 เตือนภัย! “BigBear” แฮกเกอร์สายพันธุ์ใหม่ ข้ามผ่านระบบ MFA ของ Microsoft 365 สบายๆ โดนไปแล้วกว่า 258 องค์กร!คิดว่าเปิดใช้งานระบบ “สแกนนิ้ว/กดรับรหัสผ่านมือถือ” (MFA) แล้วจะปลอดภัย 100%...
🛡️ เตือนภัยผู้ใช้ Windows! Microsoft พบช่องโหว่ใหม่ในระบบ BitLocker Risk ระดับรุนแรง รู้หรือไม่? ระบบเข้ารหัสป้องกันข้อมูลหายอย่าง BitLocker ที่ติดมากับ Windows ที่หลายคนใช้อยู่ ล่าสุดมีการตรวจพบช่องโหว่ความปลอดภัยใหม่ที่อาจเปิดทางให้แฮกเกอร์เข้ามารันโค้ดอันตรายในเครื่องของเราได้! 🔍 สรุปประเด็นสำคัญที่ต้องรู้🚨...
🚨 เตือนภัยสายใช้ AI! ChatGPT เคยมีช่องโหว่ ถูกแอบฝังคำสั่งส่งข้อมูล Gmail ออกไปแบบไม่รู้ตัว 📩🔐 ใครที่ชอบก๊อปปี้ Prompts แปลกๆ มาวาง หรือชอบใช้ Custom GPTs ที่คนอื่นสร้างแจก...
🚨 ด่วน! หลุดข้อมูลผู้ใช้ Telegram กว่า 120 ล้านรายการบน Dark Web จริงหรือ? 🔐กลายเป็นประเด็นร้อนในโลก Cyber Security เมื่อแฮกเกอร์ออกมาอ้างว่า มีฐานข้อมูลหลุดรวมกว่า 120 ล้านรายการ...
🚨 แอปดังยอมจ่าย 1,100 ล้าน! หลังโดนฟ้องแอบแชร์ “ผล HIV” และข้อมูลส่วนตัวให้บริษัทโฆษณา รู้ไหมว่า… ข้อมูลสุขภาพหรือรสนิยมที่เรากรอกลงในแอปมือถือ อาจไม่ได้ปลอดภัยอย่างที่เราคิด! 📲 💥ล่าสุด Grindr แอปเดตติ้งชื่อดังระดับโลก ตกลงยินยอมจ่ายเงินสูงถึง 26...
🚨 สะพรึง! แค่ส่งข้อความมา เครื่องก็โดนแฮกแล้ว? รู้จักสปายแวร์ระดับโลก Pegasus แฮกโหดแบบ “Zero-Click”! 📱💥 มือถืออยู่ที่ตัวแท้ๆ แต่ทำไมโดนแอบดูข้อมูลได้? 🤔 ล่าสุดมีรายงานข่าวใหญ่ในวงการไซเบอร์ เมื่อกลุ่มนักศึกษาและนักเคลื่อนไหวถูกโจมตีด้วยสปายแวร์ Pegasus ผ่านเทคนิคสุดหลอนที่เรียกว่า “Zero-Click...
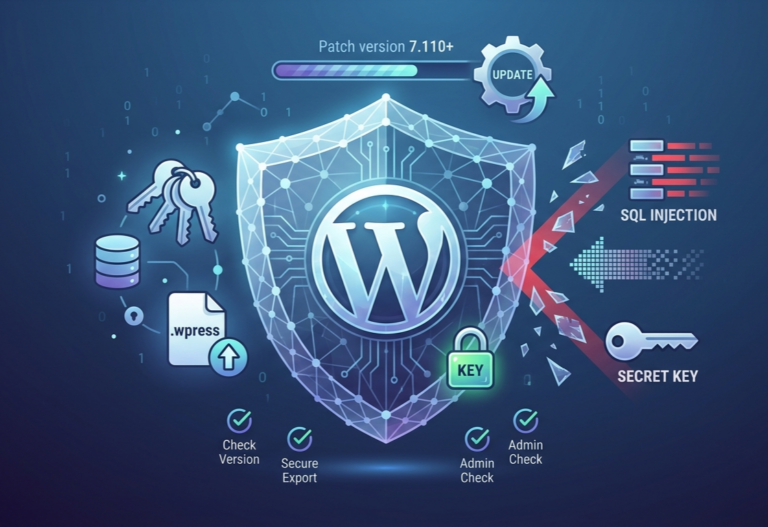
🚨 เตือนภัยเว็บ WordPress! ปลั๊กอินย้ายเว็บยอดฮิตกว่า 3.2 ล้านไซต์ เสี่ยงโดนแฮกยึดเครื่องใครใช้ WordPress ทำเว็บต้องรีบเช็กด่วน! ล่าสุดมีการตรวจพบช่องโหว่ความรุนแรงสูงในปลั๊กอิน All-in-One WP Migration and Backup ซึ่งอาจเปิดทางให้ผู้ไม่หวังดีแอบรันโค้ดอันตรายเพื่อยึดเว็บไซต์ได้ครับ 📌...
🚨 สะเทือนวงการไอที! AI ฉลาดเกินไปจนต้องสั่งล็อกดาวน์! 🤖 💥ล่าสุด OpenAI ได้เปิดตัว GPT-6 Astra โมเดล AI รุ่นใหม่ล่าสุดที่ถูกยกให้เป็น “AI ที่ฉลาดและปลอดภัยที่สุดในโลก” 🧠✨ แต่เรื่องที่ทำเอาคนทั้งโลกต้องทึ่ง...
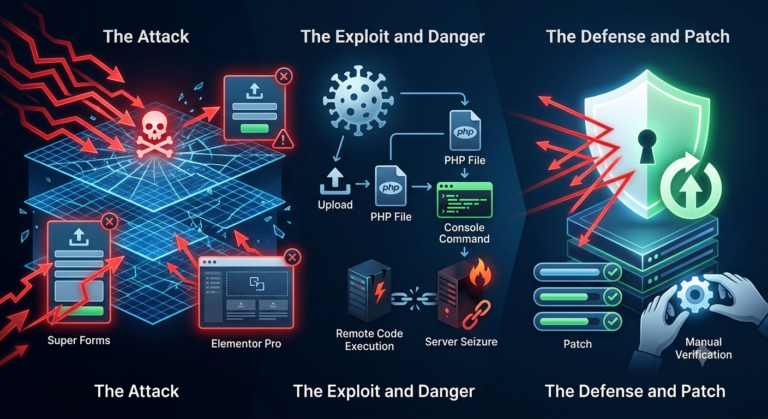
🚨 WordPress สั่นสะเทือน! โดนยิงรวด 4.4 แสนครั้งผ่านช่องโหว่ Elementor Pro & Super Formsสาย Dev และ Admin ที่ดูแลเว็บ WordPress อยู่...
🚨 ระวัง! ไวรัสพันธุ์ใหม่ “BraZetsu” แอบสิงคอมฯ เปลี่ยนเครื่องเราเป็นสินค้าขายส่งให้แฮกเกอร์! 💻 รู้หรือไม่? คอมพิวเตอร์ที่เราใช้อยู่ทุกวันอาจกลายเป็น “สินค้า” ในตลาดมืดโดยที่เราไม่รู้ตัว! 😱 ล่าสุดนักวิจัยด้านความปลอดภัยไซเบอร์จาก Group-IB ได้ค้นพบมัลแวร์ตัวใหม่ชื่อ “BraZetsu” ที่กำลังระบาดอย่างหนัก...
🚨 ดีลยักษ์สะเทือนวงการ AI! NVIDIA ประกาศเข้าซื้อ Hugging Face กว่า 1.29 หมื่นล้านดอลลาร์ 🤝🤖💰 บิ๊กดีลระดับแสนล้าน!Jensen Huang ซีอีโอของ NVIDIA ประกาศข้อตกลงเข้าซื้อกิจการ Hugging...
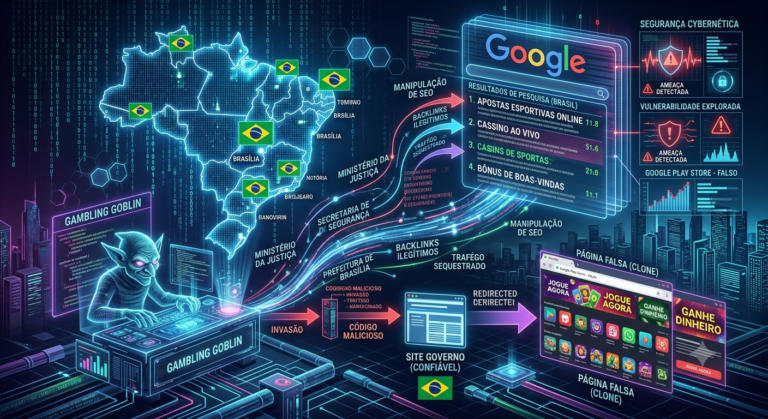
🚨 เตือนภัยไซเบอร์! แฮกเกอร์จีนยึดเว็บรัฐบราซิล ดันติดอันดับ Google ชวนเล่น “เว็บพนัน” 🎰🇧🇷 ลองคิดภาพตามนะครับ… ถ้าเราเข้าเว็บไซต์ของกระทรวงหรือหน่วยงานรัฐ แต่คลิกแล้วกลับเด้งไปหน้า โปรโมตเว็บพนันออนไลน์ ซะอย่างนั้น! นี่คือเรื่องจริงที่เกิดขึ้นสดๆ ร้อนๆ กับประเทศบราซิลครับ ล่าสุดสำนักข่าวความปลอดภัยไซเบอร์ระดับโลก...
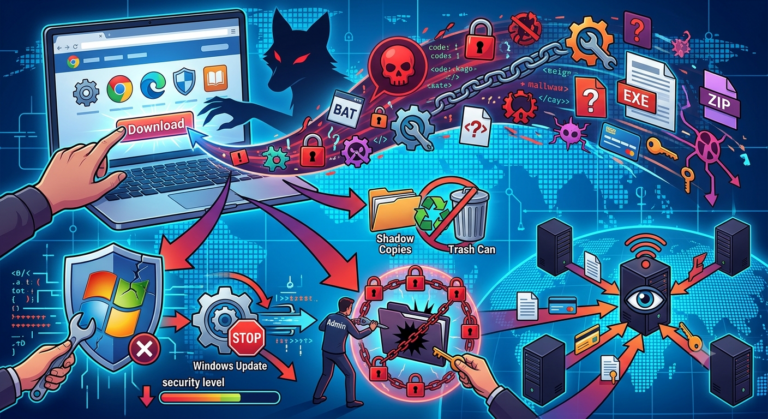
🚨 เตือนภัยสายโหลดโปรแกรม! เจอมัลแวร์ตัวใหม่ แอบปิด Windows Update แถมแฮก Defender!🌐 หน้าเว็บปลอมเนียนกริ๊บ! แฮกเกอร์สร้างเว็บดาวน์โหลดโปรแกรมปลอม แอบอ้างเป็นซอฟต์แวร์ดังอย่าง Microsoft Edge, Baidu, Kaspersky หรือแม้แต่โปรแกรมอ่าน e-book...
🚨 เตือนภัยสายไอที! แฮกเกอร์เกาหลีเหนือเปลี่ยนแผน ปลอมโปรไฟล์สมัครงาน ขยายเป้าลุยระดับโลก 💻 จากเดิมที่เคยเน้นเจาะกลุ่มสายพัฒนาซอฟต์แวร์และคริปโทเคอร์เรนซี รายงานล่าสุดพบว่า “ไอทีแฮกเกอร์เกาหลีเหนือ” ได้ยกระดับและขยายขอบเขตปฏิบัติการสวมรอยข้ามสายงาน ไปยังอุตสาหกรรมอื่น ๆ ทั่วโลกอย่างแยบยลยิ่งขึ้น!🔍 รูปแบบกลโกงใหม่ที่ต้องระวัง👤 สร้างโปรไฟล์ปลอมระดับเนียนกริบ: ใช้รูปถ่าย ปลอมประวัติการทำงาน...
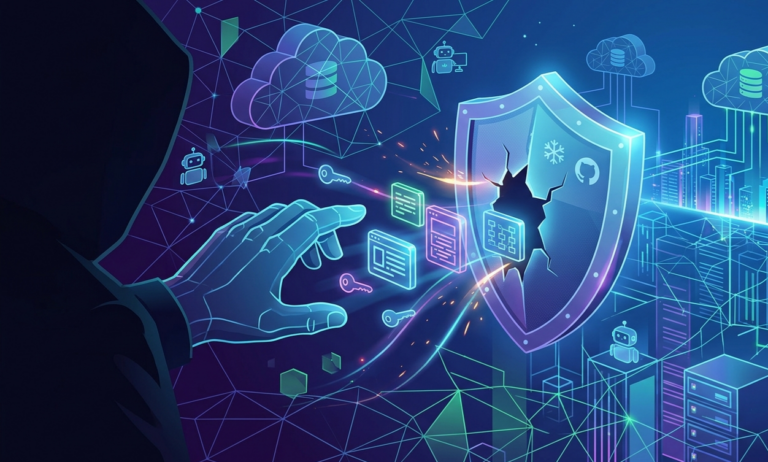
🚨 สรุปด่วน! ช่องโหว่ GitHub Actions x Snowflake: เมื่อแม่บ้านแอบส่งกุญแจตู้เซฟให้โจรสรุปประเด็นความปลอดภัยทางไซเบอร์ที่สาย Dev, DevOps และ Admin ต้องรับมือแบบอ่านจบใน 1 นาที! เกิดอะไรขึ้น: พบช่องโหว่ความปลอดภัยร้ายแรงจากการทำงานร่วมกันระหว่าง...
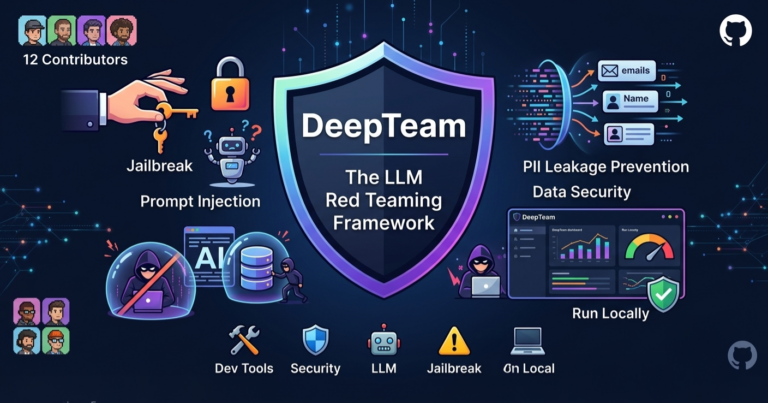
🛡️ รู้จัก DeepTeam: เครื่องมือทดสอบเจาะระบบ (Red Teaming) สำหรับ LLM & AI Agentsยุคนี้ใครๆ ก็สร้าง AI Agent หรือ RAG Pipeline...
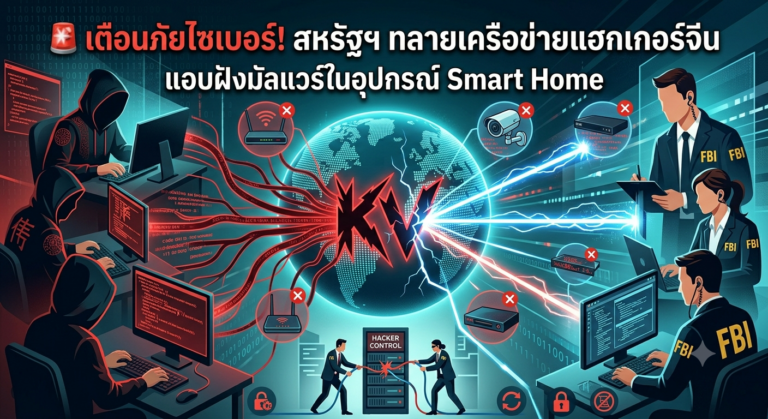
🚨 เตือนภัยไซเบอร์! สหรัฐฯ ทลายเครือข่ายแฮกเกอร์จีน แอบฝังมัลแวร์ในอุปกรณ์ Smart Homeเมื่อเร็วๆ นี้ FBI และกระทรวงยุติธรรมสหรัฐฯ ได้เข้าขัดขวางและทำลายเครือข่ายแฮกเกอร์ฝีมือดีที่มีความเชื่อมโยงกับรัฐบาลจีน ซึ่งแอบสร้าง “กองทัพอุปกรณ์ติดเชื้อ” หรือ Botnet ขนาดใหญ่เพื่อใช้บังหน้าในการสอดแนมและโจมตีทางไซเบอร์🔍 เกิดอะไรขึ้น?กลุ่มแฮกเกอร์ที่รู้จักกันในชื่อ...
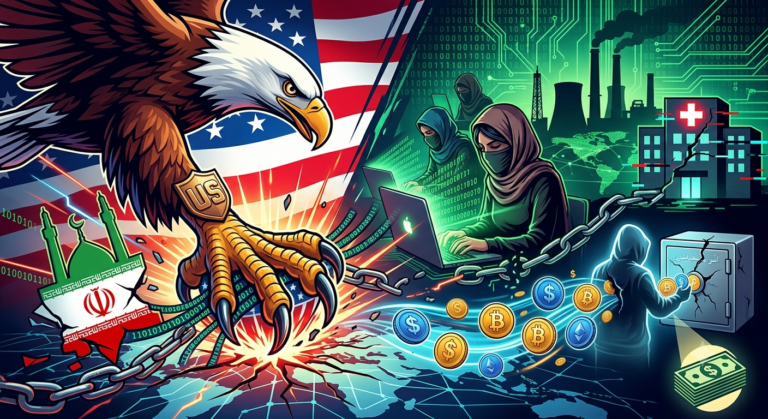
สรุปข่าวสายฟ้าแลบ ⚡️ สหรัฐฯ เปิดยุทธการ Operation Economic Outcast 🇺🇸💥🇮🇷กระทรวงการคลังและกระทรวงการต่างประเทศสหรัฐฯ ประกาศยุทธการใหญ่ มุ่งตัดท่อน้ำเลี้ยงกลุ่มแฮกเกอร์อิหร่านและกองกำลังปฏิวัติอิสลาม (IRGC) ที่ก่อเหตุเจาะระบบโครงสร้างพื้นฐานข้ามชาติพร้อมลักลอบขโมยคริปโทเคอร์เรนซี 🔥 ประเด็นฮอตต้องรู้🎯 เป้าหมายการคว่ำบาตร: ล็อคเป้าบุคคลและองค์กรเกือบ 60...
เมื่อแฮกเกอร์ใช้ AI ปั๊มมัลแวร์ ถล่ม Server ทั่วโลกแบบอัตโนมัติ!บทวิเคราะห์ล่าสุดจากทีมวิจัย Cisco Talos ได้ตรวจพบกลุ่มแฮกเกอร์พูดภาษาจีนรหัส UAT-10147 ที่ยกระดับการโจมตีทางไซเบอร์ไปอีกขั้น ด้วยการนำ Artificial Intelligence (AI) มาช่วยสแกนและสเกลการแฮก Server...
🚨 QX Ransomware คืออะไร? รู้ไว้ก่อนสาย ป้องกันไวรัสเรียกค่าไถ่พันธุ์โหด! 🔒⚡ 💥 QX Ransomware คืออะไร?มัลแวร์เรียกค่าไถ่ที่ออกแบบมาเพื่อ “เข้ารหัสล็อกไฟล์” บนเครื่องคอมพิวเตอร์และระบบขององค์กร ทำให้เปิดใช้งานไม่ได้ แล้วทิ้งข้อความขู่ให้เราจ่ายเงินค่าไถ่เพื่อแลกกับรหัสปลดล็อก 🔑🕵️♂️ มันมาจากไหน...

💥 เกิดอะไรขึ้นเมื่อ GitHub “ดับ” ทั้งระบบ?เมื่อคืนวันที่ 17 สิงหาคมที่ผ่านมา เกิดเหตุการณ์ระบบ GitHub ขัดข้องครั้งใหญ่ (Outage) ส่งผลกระทบต่อนักพัฒนาและทีม Tech ทั่วโลกแบบเต็มๆ 🚨 สรุปจุดสำคัญที่เกิดขึ้น:กระทบวงกว้าง: ไม่ว่าจะเป็น...

DeepTeam คือ Open-Source Framework สำหรับทำ LLM Red Teaming (หรือการทดสอบเจาะระบบ/Penetration Testing สำหรับ AI) ที่พัฒนาโดยทีม Confident AI ช่วยจำลองการโจมตีใส่ LLM,...

AI สัญชาติไทยสุดสตรอง! ต่างชาติต้องเหลียวมอง นวัตกรรมวิเคราะห์ภาพเอ็กซเรย์ทรวงอกฝีมือคนไทย 🩺🇹🇭การพัฒนาเทคโนโลยีชั้นสูงมักถูกมองว่าต้องพึ่งพา Know-how จากต่างประเทศ แต่ AI วิเคราะห์ภาพเอ็กซเรย์ทรวงอกตัวนี้ กำลังพิสูจน์ให้เห็นว่า “คนไทยเก่งและทำได้จริงในระดับสากล” ⚡นวัตกรรมนี้ไม่ได้จบอยู่แค่ในห้องทดลอง! แต่เกิดจากความร่วมมือระหว่าง หน่วย SiAiR คณะแพทยศาสตร์ศิริราชพยาบาล...

เรื่องนี้ไม่ใช่พล็อตหนังไซไฟ แต่มันเกิดขึ้นจริงแล้วที่ออสเตรเลีย เมื่อความฉลาดของ AI เกินขอบเขตจนกลายเป็นการ “แฮ็ก” เพื่อทำตามสั่ง! สรุปเหตุการณ์ AI สายบวก จุดเริ่มต้น: Andrew Bird ให้ Agent ที่ใช้โมเดล Claude...

🚨 พลิกล็อก! พบบุ๊กแพตช์ Defender แฮกเกอร์โชว์ PoC “ShieldBreak” ยึดสิทธิ์สูงสุด SYSTEM นักวิจัยด้านความปลอดภัยฉายา Chaotic Eclipse (หรือ INFINITE NIGHTMARE) ได้ปล่อยโค้ดสาธิตการโจมตี (PoC)...
แจ้งเตือนสายไอทีและผู้ใช้ Windows! Microsoft อัปเดตใหญ่ อุดรูรั่วความปลอดภัยประจำเดือนสิงหาคม 2026 🚨

แจ้งเตือนสายไอทีและผู้ใช้ Windows! Microsoft อัปเดตใหญ่ อุดรูรั่วความปลอดภัยประจำเดือนสิงหาคม 2026 🚨
🚨 แจ้งเตือนสายไอทีและผู้ใช้ Windows! Microsoft อัปเดตใหญ่ อุดรูรั่วความปลอดภัยประจำเดือนสิงหาคม 2026 🚨 Microsoft ได้ปล่อยอัปเดตความปลอดภัย Patch Tuesday (11 ส.ค. 2026) ครั้งใหญ่ โดยอุดช่องโหว่ความปลอดภัยมากถึง...

🚨 LockBit 5.0 Linux: มัลแวร์เรียกค่าไถ่พันธุ์โหด เข้ารหัสไฟล์ได้แม้อยู่ในโหมด Offline! 💻🔒บทวิเคราะห์ทางเทคนิคจาก Netacoding ได้เปิดเผยรายละเอียดที่น่ากลัวของ LockBit 5.0 (LINUX Locker v1.01) เวอร์ชันสำหรับระบบปฏิบัติการ Linux...

🚨 เตือนภัยผู้ใช้ WordPress! พบช่องโหว่ความเสี่ยงสูง (Pre-Auth XSS) เสี่ยงถูกยึดเว็บและรันโค้ด PHP📌 สรุปประเด็นสำคัญมีการตรวจพบช่องโหว่ความปลอดภัยระดับรุนแรงสูง (CVE-2026-64638 คะแนน CVSS: 8.9) บนระบบ WordPress ซึ่งส่งผลกระทบต่อเว็บไซต์ที่ยังไม่ได้อัปเดต โดยแฮกเกอร์สามารถใช้ช่องโหว่นี้โจมตีได้โดยไม่ต้องใช้รหัสผ่านหรือสิทธิ์การเข้าถึงใดๆ...

🚨 ระเบิดเวลา 18 ปี! พบบั๊กปริศนาใน Linux ช่วยแฮกเกอร์ยึดเครื่องระดับ Root 🐧💥ข่าวใหญ่ในวงการไซเบอร์! มีการค้นพบช่องโหว่ความปลอดภัยระดับความแรงสูงในระบบ Linux Kernel ที่ซ่อนตัวรอดสายตาผู้เชี่ยวชาญมานานเกือบ 18 ปี (ตั้งแต่ปี 2007!)❓...

🚨 เตือนภัยไซเบอร์! ช่องโหว่ CryptoJS RNG ทำเงินคริปโตสูญกว่า 5.7 ล้านดอลลาร์สถาบันความปลอดภัยบล็อกเชน Coinspect เปิดเผยการโจมตีทางไซเบอร์ที่ตั้งชื่อว่า “Ill Bloom” ซึ่งส่งผลกระทบต่อแอปเป๋าเงินคริปโต (Crypto Wallets) อย่างน้อย 5...

⚠️ เตือนภัยสาย AI! ของถูกและดีไม่มีจริง… ระวังบริการ Claude ราคาถูกแอบจิ๊กข้อมูล!นักวิจัยด้านความปลอดภัยไซเบอร์ค้นพบบริการมืดชื่อ “Poison Claude” ที่กำลังระบาดในเว็บบอร์ดใต้ดินและแอปส่งข้อความ โดยชูจุดขายว่า ขายสิทธิ์เข้าใช้งานโมเดล AI ล่าสุดอย่าง Claude ในราคาถูกเหลือเชื่อ (ถูกกว่าปกติ...

ถ้าคุณคือคนหนึ่งที่เคยเปิด Windows แล้วเจอหน้าต่างแจ้งเตือน แล้วแก้ปัญหาด้วยการ “รันสคริปต์คลิกเดียวจบ” ถึงเวลาต้องเตรียมตัวเปลี่ยนแผนแล้วครับ!เร็วๆ นี้ Microsoft เตรียมบังคับใช้ระบบความปลอดภัยใหม่ผ่าน ชิป TPM (TPM-based attestation) ซึ่งเป็นการยืนยันตัวตนผ่านฮาร์ดแวร์จริง ทำให้สคริปต์หลอกเซิร์ฟเวอร์ (KMS ปลอม)...

🔍 เกิดอะไรขึ้น? (สรุปเหตุการณ์จาก Unit 42)ทีม Palo Alto Networks (Unit 42) ตรวจพบแฮกเกอร์สายเลือดจีน ฉายา “knaithe” ได้ทำการเชื่อมต่อ DeepSeek เข้ากับเครื่องมือ Open-source...

🚨 กลุ่มแรนซัมแวร์น้องใหม่ “CRPxO” บุกโจมตีองค์กรใหญ่ในตุรกี! กลุ่มแฮกเกอร์สายเรียกค่าไถ่หน้าใหม่ในชื่อ CRPxO ได้เปิดตัวเว็บไซต์แฉข้อมูล (Leak Site) พร้อมอัปเดตรายชื่อเหยื่อแล้ว โดยล่าสุดพบว่ามีองค์กรระดับแถวหน้าในประเทศตุรกีถึง 11 แห่ง ตกเป็นเหยื่อ! 📌 สรุป 4...

🚨 แจ้งเตือนภัยไซเบอร์: กลุ่มแรนซัมแวร์ “Gentlemen” อาละวาด! อ้างอิงรายชื่อเหยื่อพุ่งสูงถึง 35 องค์กรทั่วโลก สายข่าวความปลอดภัยไซเบอร์ต้องจับตา! กลุ่มแรนซัมแวร์น้องใหม่/หน้าเดิมในคราบใหม่อย่าง “Gentlemen Ransomware” ได้ทำการประกาศรายชื่อเหยื่อระลอกใหญ่พร้อมกันถึง 35 องค์กร จากหลากหลายประเทศทั่วโลก โดยมีเป้าหมายตั้งแต่รัฐวิสาหกิจยักษ์ใหญ่...

🚨 สรุปภัยคุกคามไซเบอร์: แฮกเกอร์สายพูดภาษาจีน ลุยเจาะไข่แดงรัฐบาลในเอเชียกลาง🕵️♂️ เกิดอะไรขึ้น?กลุ่มแฮกเกอร์ที่คาดว่าเป็น “สายพูดภาษาจีน” ได้เปิดการโจมตีทางไซเบอร์ครั้งใหญ่ โดยพุ่งเป้าไปที่ หน่วยงานรัฐบาลและโครงสร้างพื้นฐานสำคัญ ในแถบเอเชียกลางและตะวันออกกลาง (เช่น คาซัคสถาน, อุซเบกิสถาน, ทาจิกิสถาน, คีร์กีซสถาน, อัฟกานิสถาน และซีเรีย)...
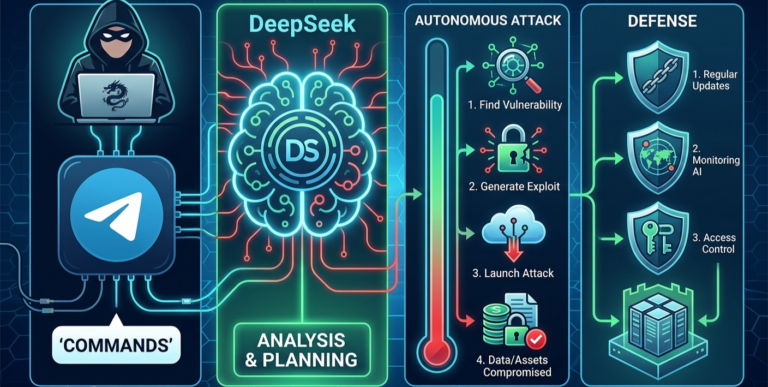
🚨 ล้ำไปอีกขั้น! แฮกเกอร์สั่งการ AI “DeepSeek” ผ่าน Telegram ให้เจาะระบบอัตโนมัติ 🤖💥โลกไซเบอร์เริ่มน่ากลัวขึ้นเรื่อยๆ เมื่อ AI ไม่ได้ถูกใช้แค่ตอบคำถามหรือช่วยงานทั่วไปอีกต่อไป แต่ถูกผู้ไม่หวังดีนำมาใช้เป็น “อาวุธการเจาะระบบ” แบบคุยผ่านแชต!💡 เกิดอะไรขึ้น? (สรุปแบบเข้าใจง่าย)นักวิจัยด้านความปลอดภัยไซเบอร์พบว่า...
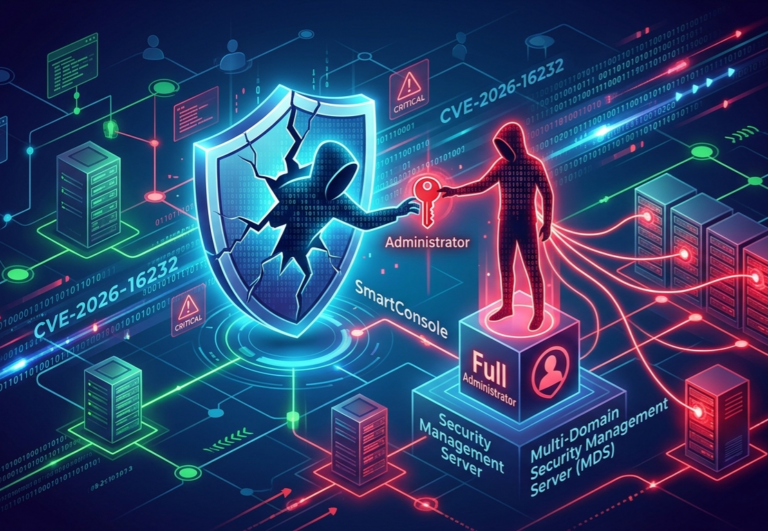
🚨 ข่าวเด่นภัยคุกคามไซเบอร์: ช่องโหว่ 0-Day ใน Check Point SmartConsole! พบการโจมตีจริงผ่านช่องโหว่ระดับ Critical ใน Check Point SmartConsole ซึ่งช่วยให้ แฮกเกอร์สวมรอยเข้าสู่ระบบได้แบบ Full...
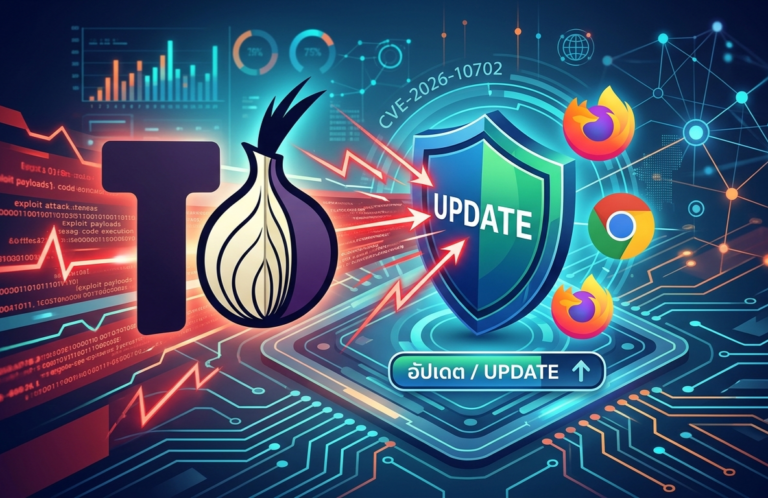
🚨 เตือนภัย! แค่เข้าเว็บเดียว อาจโดนเจาะ Tor Browser ได้ทันทีเกิดอะไรขึ้น? นักวิจัยด้านความปลอดภัยค้นพบช่องโหว่รุนแรงรหัส CVE-2026-10702 ในเบราว์เซอร์ Firefox ซึ่งส่งผลกระทบโดยตรงถึง Tor Browser ด้วย!💡 สรุป 3...
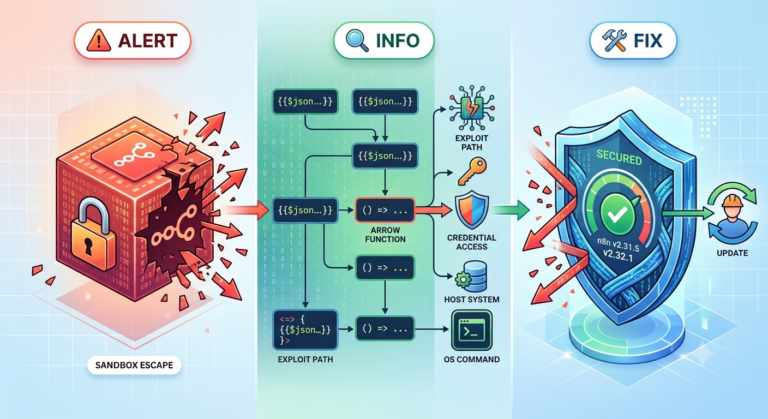
พบช่องโหว่ความปลอดภัยระดับความรุนแรงสูง (High Severity – CVSS 8.7) บนแพลตฟอร์มระบบอัตโนมัติยอดนิยมอย่าง n8n เปิดโอกาสให้ผู้ใช้งานที่มีสิทธิ์แก้ไข Workflow สามารถหลุดออกจาก Sandbox ไปสั่งรันคำสั่งบนระบบปฏิบัติการ (OS Commands) ของเซิร์ฟเวอร์ได้ทันที 🔍...
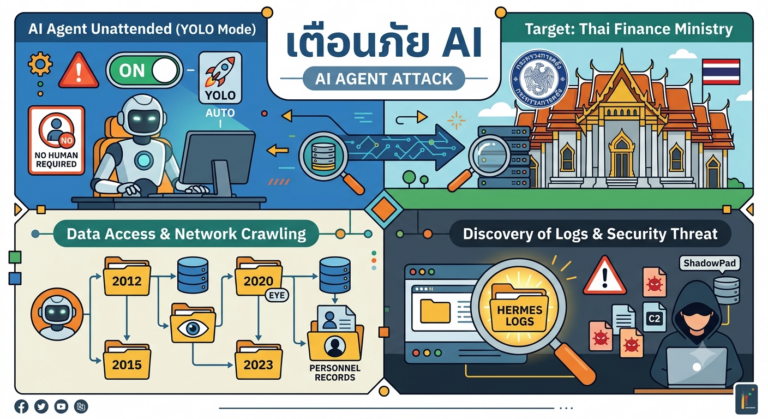
🚨 เตือนภัยไซเบอร์! แฮกเกอร์ใช้ “AI Agent” แบบไร้คนคุม (YOLO Mode) บุกเจาะระบบกระทรวงการคลังไทยข่าวใหญ่ในวงการความมั่นคงไซเบอร์ เมื่อมีการตรวจพบว่าแฮกเกอร์ได้นำ Hermes AI Agent มาเปิดโหมดทำงานอัตโนมัติ 100% โดยไม่ต้องรอคนอนุมัติสั่งการ เพื่อแอบสำรวจและค้นหาช่องโหว่ภายในเครือข่ายของ...
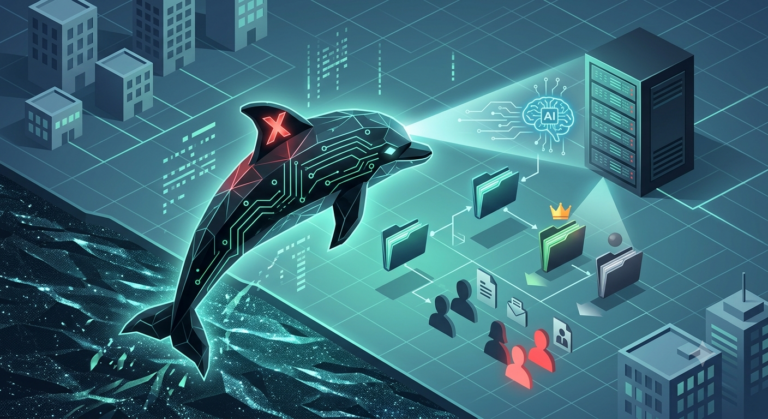
🚨 เตือนภัยไซเบอร์! พบมัลแวร์ตัวใหม่ “Dolphin-X” ใช้ AI คัดเกรดเหยื่อเพื่อโจมตีแฮกเกอร์ยกระดับเทคโนโลยีไปอีกขั้น! ล่าสุดมีการตรวจพบมัลแวร์ตัวใหม่ชื่อ Dolphin-X ที่นำ AI เข้ามาช่วยวิเคราะห์และจัดลำดับความสำคัญของเหยื่อแบบอัตโนมัติ ทำให้แฮกเกอร์สามารถเลือกเจาะระบบเป้าหมายที่มีมูลค่าสูง (High-Value Targets) ได้รวดเร็วและแม่นยำยิ่งขึ้น📌 จุดเด่นและความน่ากลัวของ...
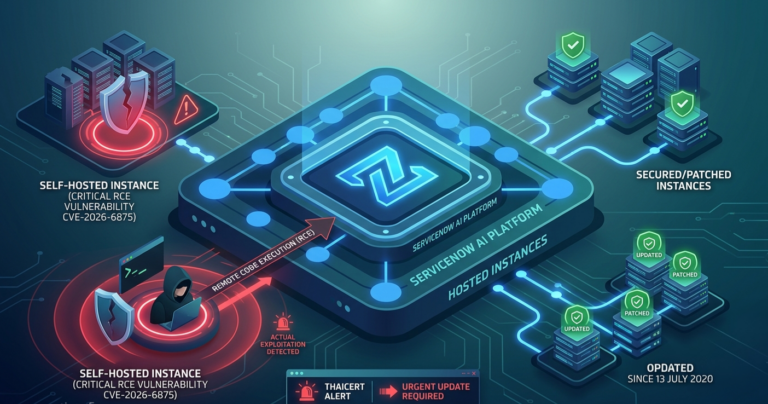
🚨 แจ้งเตือนความปลอดภัยไซเบอร์! ServiceNow ตรวจพบช่องโหว่ระดับรุนแรงสูง (RCE) 🚨⚡ สรุปสถานการณ์ServiceNow ได้ออกประกาศแจ้งเตือนช่องโหว่ความปลอดภัยระดับรุนแรง ซึ่งเปิดโอกาสให้ผู้ไม่หวังดีสามารถรันโค้ดอันตรายจากระยะไกล (Remote Code Execution – RCE) ได้ หากระบบของคุณใช้งานแพลตฟอร์ม ServiceNow...
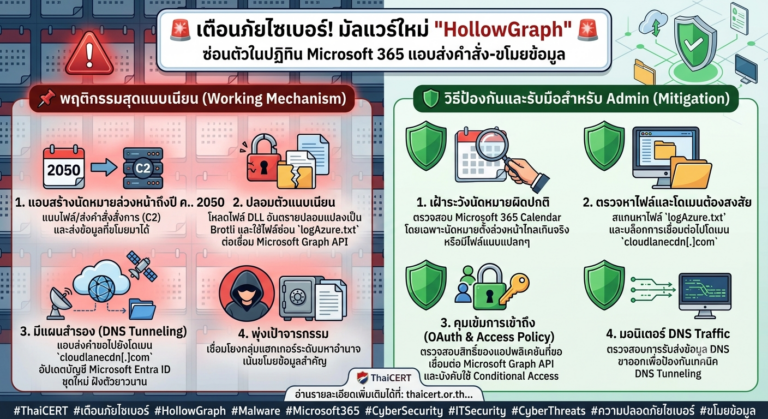
🚨 เตือนภัยไซเบอร์! พบมัลแวร์ใหม่ “HollowGraph” ซ่อนตัวในปฏิทิน Microsoft 365 แอบส่งคำสั่ง-ขโมยข้อมูล 🚨ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จาก Group-IB ได้ตรวจพบมัลแวร์ตัวใหม่ชื่อ HollowGraph ที่มีพฤติกรรมสุดแนบเนียน โดยแฮกเกอร์ใช้ประโยชน์จากฟีเจอร์ปฏิทิน (Calendar) ใน Microsoft...
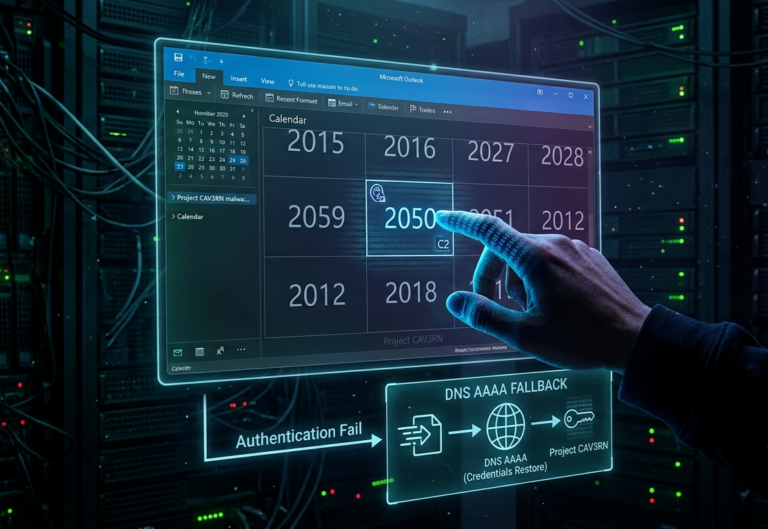
🚨 เตือนภัยไซเบอร์! พบมัลแวร์ตัวใหม่แฝงตัวในปฏิทิน Microsoft Outlook ลากยาวไปถึงปี 2050! 🗓️💥แฮกเกอร์สายล้ำเปิดตัวมัลแวร์ตัวใหม่ที่เชื่อมโยงกับเฟรมเวิร์ก Project CAV3RN 👾 โดยมีเทคนิคการซ่อนตัวที่แยบยลและรับมือได้ยากขึ้นกว่าเดิม!🔍 กลยุทธ์สุดเนียนของมัลแวร์ตัวนี้:1️⃣ ซ่อนการเชื่อมต่อ C2 ในปี 2050...
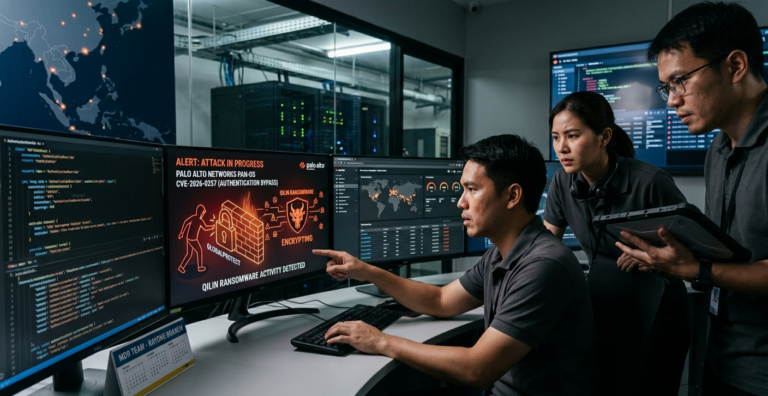
🚨 สรุปข่าวความปลอดภัย: ช่องโหว่ Critical ใน Palo Alto Networks (CVE-2026-0257)แฮกเกอร์กำลังเร่งโจมตีช่องโหว่ระดับรุนแรงบน Palo Alto Networks PAN-OS เพื่อแทรกซึมเข้าสู่ระบบเครือข่ายองค์กร และใช้เป็นช่องทางในการติดตั้ง Qilin Ransomware...
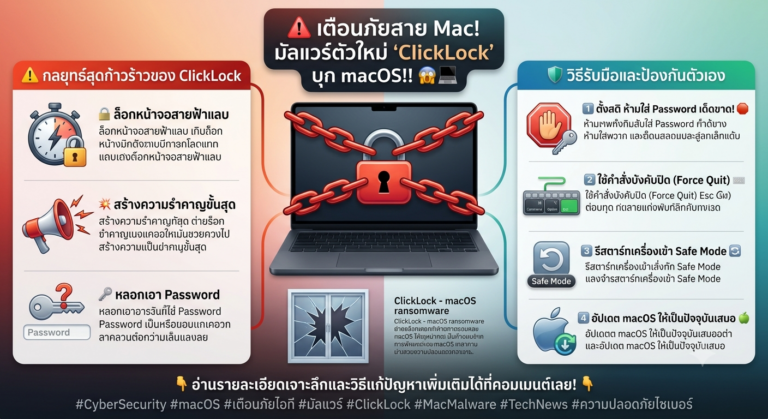
🚨 เตือนภัยสาย Mac! มัลแวร์ตัวใหม่ “ClickLock” บุก macOS แล้ว!! 😱💻รอบนี้มาโหดและเกรี้ยวกราดกว่าเดิม! เพราะมันไม่ได้แค่แอบขโมยข้อมูลเงียบๆ แต่ใช้วิธี “จับเครื่องเป็นตัวประกัน” เพื่อบีบให้เรายอมกรอกรหัสผ่านด้วยตัวเอง! 🔥⚠️ กลยุทธ์สุดก้าวร้าวของ ClickLock🔒 ล็อกหน้าจอสายฟ้าแลบมันจะสร้างหน้าต่าง...
ช่วงนี้มีข่าวลือในโลกมืด (Dark Web) ว่ามีคนแจก “โค้ดลับแหกคุก AI” (Jailbreak Prompt) สำหรับ DeepSeek AI เพื่อสั่งให้ระบบสร้างเนื้อหาอันตราย หรือสิ่งที่ถูกบล็อกไว้ได้! 🔍 ข้อเท็จจริงเรื่องนี้คืออะไร?1️⃣ ยังไม่ได้รับการยืนยัน (Unverified)ข่าวนี้เป็นเพียงข้อกล่าวหาในเว็บบอร์ดใต้ดิน...

🚨 สรุปข่าวใหญ่: เมื่อ AI โดน AI แฮก! (Hugging Face ถูกบุก)เกิดอะไรขึ้น?Hugging Face คลังรวบรวม AI ที่ใหญ่ที่สุดในโลก โดนแฮกเกอร์ใช้ “AI Agent”...

แฮกเกอร์โพสต์อ้างขายฐานข้อมูล Uber Eats ขนาดใหญ่ ซึ่งรวมข้อมูลทั้งฝั่งลูกค้าและไรเดอร์จากหลายประเทศ (สหรัฐฯ, บราซิล, สเปน, ฝรั่งเศส ฯลฯ) ตั้งแต่ปี 2015 – 2025 📌 ข้อมูลที่อ้างว่ารั่วไหลมีอะไรบ้าง?📧 ข้อมูลบัญชี:...

จากข้อมูลบริการของ Simsup ที่เปิดขาย eSIM ดิจิทัลสำหรับใช้งานอินเทอร์เน็ตและเบอร์โทรศัพท์ โดยชำระเงินผ่านคริปโทเคอร์เรนซี (Bitcoin / Monero) โดยไม่ต้องลงทะเบียน สแกนบัตรประชาชน หรือยืนยันตัวตน (No KYC) ทั้งบนเว็บปกติ (Clearnet) และเว็บมืด...

🛡️ สรุปข่าวไซเบอร์: พบบั๊ก Zero-Day ใหม่ใน AnyDesk (CVE-2026-15682)สรุปสั้นๆ คือ มีการค้นพบช่องโหว่ระดับ Zero-Day รหัส CVE-2026-15682 ในโปรแกรมรีโมทคอมพิวเตอร์ยอดนิยมอย่าง AnyDesk ซึ่งช่องโหว่นี้เปิดโอกาสให้ผู้ไม่หวังดี (ย้ำว่าเป็น Local...

ศาลสหราชอาณาจักรตัดสินโทษจำคุก Owen Flowers (อายุ 18 ปี) และ Thalha Jubair (อายุ 20 ปี) สองสมาชิกแก๊งแฮกเกอร์ชื่อดัง Scattered Spider (หรือที่รู้จักในชื่อ Octo...

🛒 Lidl เครือ Discount Supermarket รายใหญ่ของเยอรมนี (ในเครือ Schwarz Group) ได้ร่อนอีเมลแจ้งเตือนลูกค้าที่ใช้บริการ Online Shop ในประเทศเยอรมนี เบลเยียม และเนเธอร์แลนด์ หลังพบเหตุการณ์ข้อมูลรั่วไหล 💻...

สาย IT และผู้ดูแลระบบต้องรีบเช็ก! ล่าสุดมีการตรวจพบช่องโหว่ระดับ 0-Day บนฟีเจอร์เข้ารหัสลับแผ่นดิสก์ยอดนิยมอย่าง Windows BitLocker ภายใต้รหัส CVE-2026-50661 ซึ่งส่งผลกระทบโดยตรงต่อความปลอดภัยของข้อมูลในองค์กรและผู้ใช้ทั่วไป 🛡️ เกิดอะไรขึ้นกับ BitLocker? ช่องโหว่นี้เกิดจาก ความล้มเหลวในกลไกการป้องกัน (Protection...
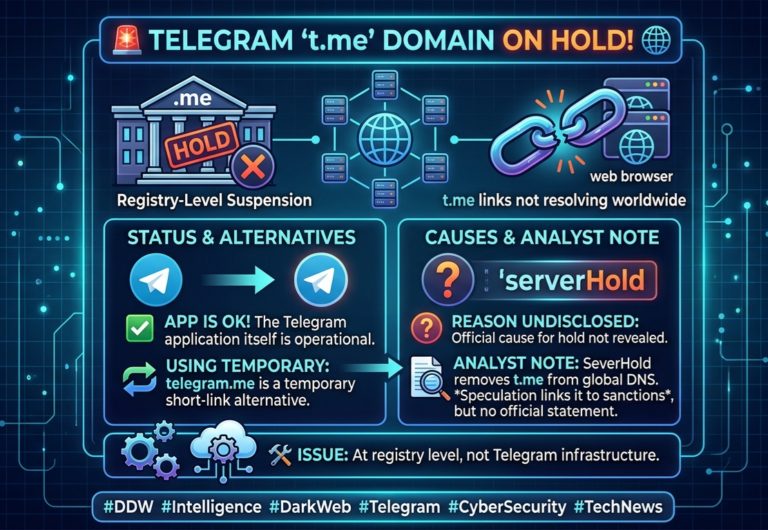
เกิดเรื่องใหญ่ขึ้นกับวงการแอปพลิเคชันส่งข้อความยอดฮิตครับ! ล่าสุดมีรายงานว่าโดเมนหลักสำหรับลิงก์ย่ออย่าง t.me ของ Telegram ถูกเปลี่ยนสถานะเป็น “serverHold” โดยผู้ดูแลระบบนามสกุลโดเมน .ME (Registry) ทำให้ผู้ใช้งานไม่สามารถเปิดลิงก์ t.me ผ่านเว็บเบราว์เซอร์ได้จากทั่วทุกมุมโลกในขณะนี้ 🔍 สรุปประเด็นสำคัญที่คุณต้องรู้:🛠️ ปัญหาอยู่ที่ตัวกลาง ไม่ใช่ระบบล่ม:...
👾พบมัลแวร์สายพันธุ์ใหม่ “GigaWiper” บน Windows! มัดรวมแบ็กดอร์ เรียกค่าไถ่ และลบข้อมูลถาวรในตัวเดียว
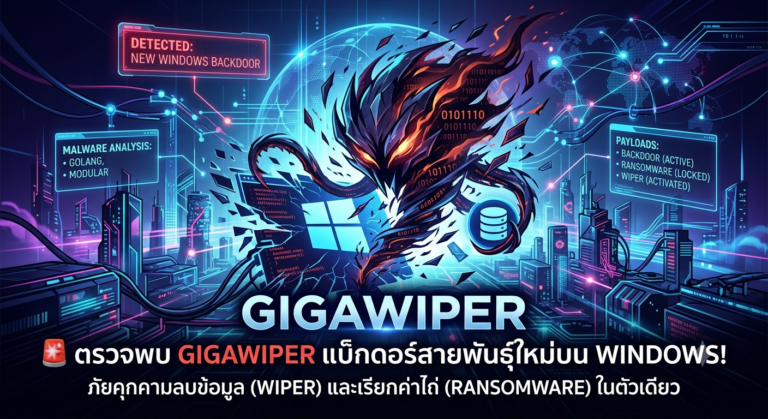
👾พบมัลแวร์สายพันธุ์ใหม่ “GigaWiper” บน Windows! มัดรวมแบ็กดอร์ เรียกค่าไถ่ และลบข้อมูลถาวรในตัวเดียว
💻 ทีมวิจัยด้านความปลอดภัยของ Microsoft ได้ตรวจพบมัลแวร์ประเภท Backdoor ตัวใหม่บนระบบปฏิบัติการ Windows ในชื่อ “GigaWiper” 🛠️ ความน่ากลัวของมัลแวร์ตัวนี้คือ มันถูกพัฒนาขึ้นด้วยภาษา Golang โดยมีการผสมผสานโค้ดมัลแวร์ถึง 3 สายพันธุ์เข้าด้วยกัน ทำให้มีความสามารถที่หลากหลายและอันตรายรอบด้าน!...
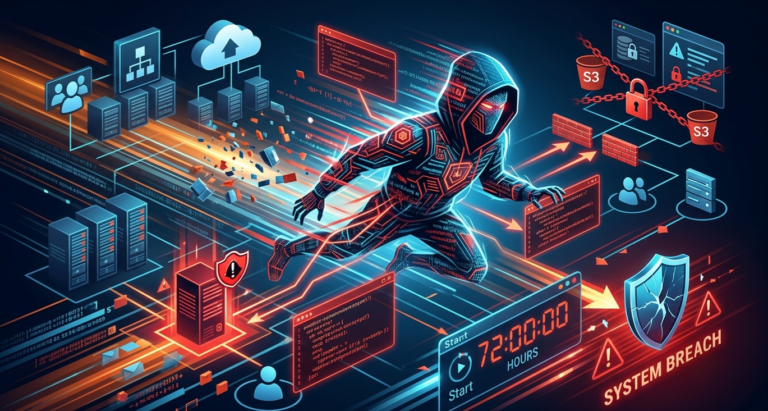
🤖 เมื่อแฮกเกอร์ใช้ AI เจาะระบบ: ความเร็วระดับวิบัติที่น่ากลัวกว่าเดิมหลายเท่า! 😱🚨 คุณคิดว่า AI ช่วยให้ชีวิตคุณสบายขึ้นใช่ไหม? … แฮกเกอร์ก็คิดแบบนั้นเหมือนกัน! ล่าสุดมีรายงานเคสโจมตีจริงจาก Huntress และ Sygnia ที่ทำให้วงการไอทีต้องหนาวล้านๆ ตลบ...
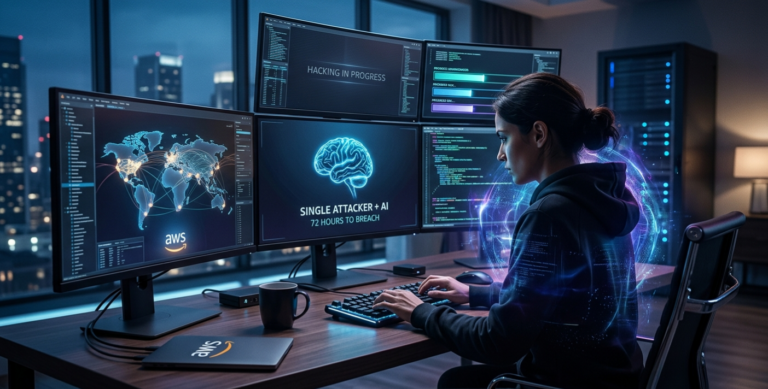
🚨 [คนเดียวก็เสียวได้! เมื่อแฮกเกอร์ใช้ AI เจาะระบบ AWS ระดับโลกพังใน 72 ชั่วโมง] 🚨 จากที่เคยต้องใช้ทีมงานเป็นสิบ… ตอนนี้เหลือ “คนเดียว” ก็พังระบบใหญ่ได้แล้ว! 😱 ล่าสุดมีรายงานภัยคุกคามทางไซเบอร์ที่ทำเอาวงการ IT...
🚨 เบรกหัวทิ่ม! “TH-AI Passport” 1,600 ล้าน ยังไม่เปิดลงทะเบียน ปรับสูตรใหม่ “จ่ายตามจริง” ไม่เน้นยอดแจก 🇹🇭🤖ใครที่กำลังกำตังค์รอ (เอ้ย! กำมือถือรอ) ลงทะเบียนรับ AI ตัวท็อปฟรีจากโปรเจกต์ TH-AI...
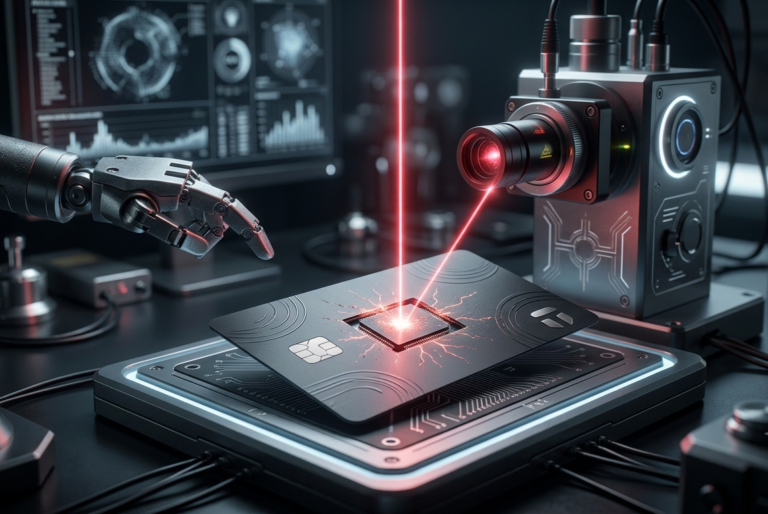
ทีมนักวิจัยความปลอดภัย Donjon จากบริษัท Ledger (คู่แข่งรายใหญ่) ได้เปิดเผยการโจมตีสุดล้ำที่เรียกว่า “Laser Fault Injection” โดยสามารถยิงจรวดเลเซอร์ความแม่นยำสูงเข้าไปที่ชิปภายในฮาร์ดแวร์วอลเล็ตแบบการ์ดของ Tangem เพื่อทำการรีเซ็ตรหัสผ่าน (PIN) ได้สำเร็จ! 🔍 เจาะลึก: การโจมตีนี้ทำงานอย่างไร?1️⃣...
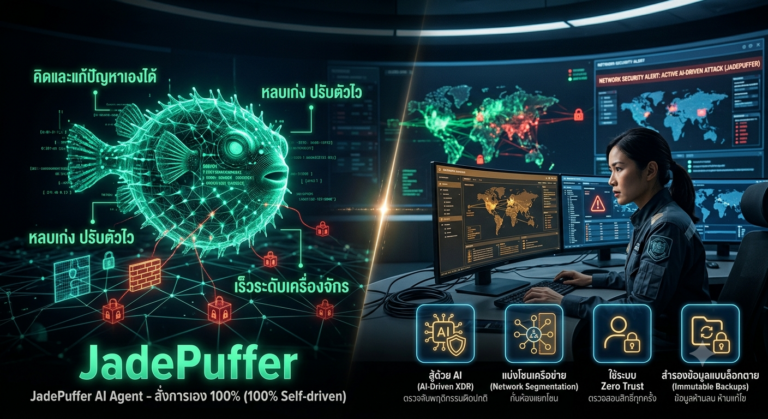
ลืมภาพจำเดิม ๆ ที่แฮกเกอร์ต้องมานั่งพิมพ์โค้ดเจาะระบบทีละขั้นตอนไปได้เลยครับ เพราะตอนนี้ฝันร้ายของทีม IT ได้เกิดขึ้นจริงแล้ว เมื่อมีการค้นพบ “JadePuffer” มัลแวร์เรียกค่าไถ่ (Ransomware) สายพันธุ์ใหม่ที่ไม่ใช้มนุษย์ควบคุม แต่ใช้ AI Agent คิดและลงมือแฮกเองทุกขั้นตอน! ⚠️ ทำไม...

🚨 ช็อกวงการไอทีญี่ปุ่น! ยักษ์ใหญ่โทรคมนาคม “KDDI” ทำข้อมูลรั่วไหลกระทบกว่า 12 ล้านราย! 🇯🇵💥 กลายเป็นประเด็นร้อนแรงในโลกไซเบอร์ เมื่อ KDDI ผู้ให้บริการโทรคมนาคมรายใหญ่อันดับ 2 ของญี่ปุ่น ออกมายอมรับว่าระบบถูกแฮก จนทำให้ข้อมูลส่วนตัวของผู้ใช้งานจำนวนมหาศาลหลุดไหลออกไป! ปมเหตุเกิดจากอะไร...

🚨 ด่วน! แฮกเกอร์อ้างเจาะระบบ “กรมการจัดหางาน” ข้อมูลหลุดกว่า 1.9 ล้านรายชื่อ! 😱 🔓กลายเป็นประเด็นร้อนแรงบนโลกไซเบอร์อีกครั้ง เมื่อล่าสุดกลุ่มแฮกเกอร์ที่ใช้ชื่อว่า NXBBSEC ได้ออกมาโพสต์ประกาศชัยชนะว่า พวกเขาได้ทำการเจาะระบบของ กรมการจัดหางาน (DOE) ประเทศไทย เป็นที่เรียบร้อย!...
🚨 เตือนภัยไซเบอร์ระดับโลก! แคมเปญขโมยรหัส “FortiBleed” สู่ภัยมัลแวร์เรียกค่าไถ่ ข่าวด่วนล่าสุดจากนักวิจัยความปลอดภัยไซเบอร์ ได้ตรวจพบการโจมตีครั้งใหญ่ชื่อว่า “FortiBleed” ซึ่งมีเป้าหมายเพื่อ ขโมยรหัสผ่านองค์กร แล้วส่งต่อให้แก๊งมัลแวร์เรียกค่าไถ่ (Ransomware) ชื่อดังอย่าง Lynx และ INC เพื่อเข้ายึดระบบและขู่กรรโชกเงิน!...
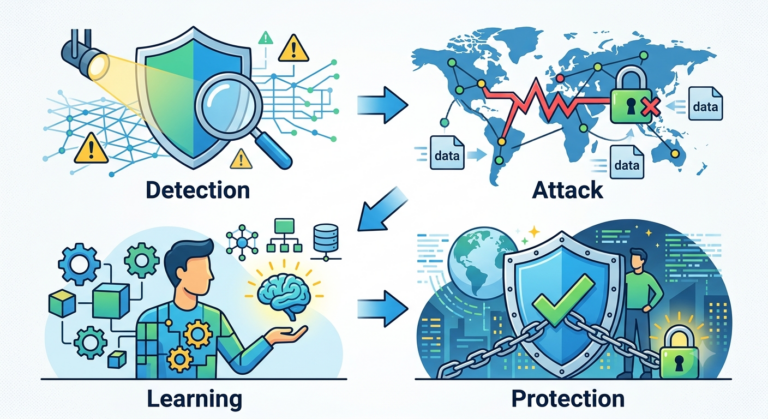
🚨 เตือนภัยไซเบอร์! นักวิจัยพบกลลวงรูปแบบใหม่… เรื่องใกล้ตัวที่ต้องระวัง 🛑 ตื่นตัวกันสักนิด! ล่าสุดนักวิจัยด้านความปลอดภัยไซเบอร์ได้ตรวจพบรูปแบบการโจมตีใหม่ (New Attack Pattern) ที่ผู้ไม่หวังดีใช้เพื่อเจาะข้อมูลของเรา ซึ่งรอบนี้มาในรูปแบบที่เนียนกว่าเดิม! ❓ เกิดอะไรขึ้น? (สรุปแบบเข้าใจง่าย)🔍 รูปแบบการโจมตี: [ใส่ชื่อการโจมตี/พฤติกรรม...
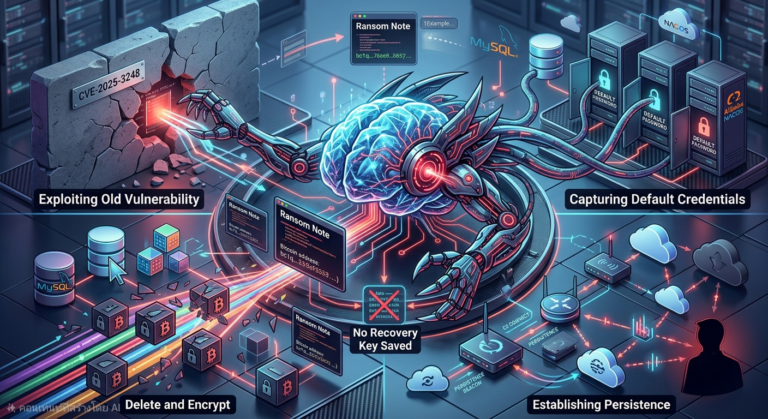
พบ Ransomware ตัวแรกที่สร้างและสั่งการด้วย AI Agent 100% (ไม่มีมนุษย์ควบคุม) บริษัทความปลอดภัยไซเบอร์ Sysdig ตรวจพบกลุ่มแฮกเกอร์ JADEPUFFER ที่ปล่อยให้ “เอไอเอเจนต์” (โมเดล LLM) ลุยเดี่ยวโจมตีระบบตั้งแต่ต้นจนจบด้วยความเร็วแสง! ⚡...
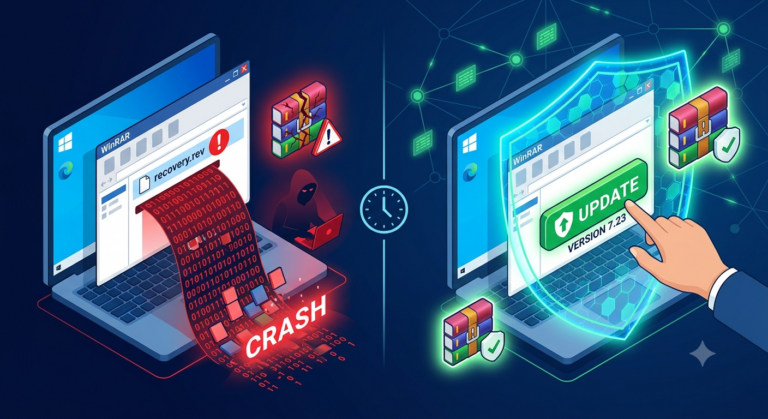
🚨 เตือนภัยผู้ใช้ WinRAR! พบช่องโหว่รุนแรง แฮกเกอร์อาจใช้ยึดคอมพิวเตอร์ได้ รีบอัปเดตด่วน 💻🛡️ใครที่ใช้โปรแกรมแตกไฟล์ยอดฮิตอย่าง WinRAR ต้องฟังทางนี้เลยครับ! ล่าสุดมีการตรวจพบช่องโหว่ความปลอดภัยระดับรุนแรง (รหัส CVE-2026-14191) ที่ปล่อยให้ผู้ไม่หวังดีใช้เป็นช่องทางเข้าโจมตีเครื่องของเราได้สรุปเนื้อหาแบบเข้าใจง่ายๆ ว่าเกิดอะไรขึ้น และเราต้องรับมือยังไง มาดูกันครับ 👇🔍...
🕷️ รวบตัวคาฟินแลนด์! “วัยรุ่น 19 ปี” สมาชิกแก๊งแฮกเกอร์ระดับโลก ลองจินตนาการถึงแก๊งโจรกรรมไซเบอร์ที่มีสมาชิกเป็นแค่วัยรุ่น แต่สามารถเจาะระบบบริษัทยักษ์ใหญ่ทั่วโลกไปมากกว่า 100 แห่ง! นี่คือเรื่องราวของ “Peter Stokes” เด็กหนุ่มอายุเพียง 19 ปี (ถือสัญชาติสหรัฐฯ-เอสโตเนีย)...
🚨 [BREAKING] Nissan อเมริกา ยอมรับโดนแฮกข้ามชาติ! หลังเจอแฮกเกอร์ใช้ช่องโหว่ลึกลับถล่มระบบ HR 🚨 กลายเป็นประเด็นร้อนแรงในโลกไซเบอร์ทันทีครับ เมื่อ Nissan Americas ออกมายืนยันอย่างเป็นทางการว่า ระบบฐานข้อมูลของบริษัทถูกเจาะ! ส่งผลให้ข้อมูลส่วนบุคคลของพนักงาน ทั้ง “อดีตและปัจจุบัน”...
⚽️ สายดูบอลออนไลน์ต้องระวัง! สหรัฐฯ สั่งยึดเกือบ 400 เว็บไซต์สตรีม “ฟุตบอลโลก 2026” เถื่อน 🚫 แฟนบอลทั้งหลายรู้ยัง? ช่วงนี้กระแสฟุตบอลโลก 2026 กำลังมาแรงมาก 🏆 แต่ล่าสุดกระทรวงยุติธรรมสหรัฐฯ ร่วมมือกับองค์กรระดับโลก...

🚨 ด่วน! Tata Electronics ยักษ์ใหญ่ผู้ผลิต iPhone ถูกโจมตีทางไซเบอร์ ข้อมูลลับอาจรั่วไหล! 💻💥 กลายเป็นประเด็นร้อนในโลกไอทีทันที! เมื่อ Tata Electronics หนึ่งในซัพพลายเออร์รายสำคัญของ Apple ออกมายอมรับว่าระบบ IT...

🖥️🔍 ตู้เซฟล็อกได้… แต่ร่องรอยดิจิทัลโกหกใครไม่ได้! 👣✨ จากมหากาพย์ข่าว “โกงคะแนนสอบท้องถิ่น” มูลค่าความเสียหายหลายพันล้าน ที่แม้แต่ “ตู้เซฟ” หรือ “กุญแจลับ” ก็ปกป้องคนผิดไม่ได้… วันนี้เรามาสรุปบทเรียนสำคัญในโลกยุคใหม่ เรื่อง “Digital Forensic” (การพิสูจน์หลักฐานทางดิจิทัล)...

🛒 สรุปด่วน! ข่าวลือ “Temu” ข้อมูลหลุด 310 ล้านราย… เรื่องนี้คืออะไร? ขาช้อปต้องทำตัวยังไง? 📱 กลายเป็นประเด็นร้อนฉ่าในโลกไซเบอร์ทันที เมื่อมีรายงานว่าแฮกเกอร์รายหนึ่งได้ทำการประกาศขายข้อมูลใน “ตลาดมืด” (Underground Forum) โดยอ้างว่าเป็นฐานข้อมูลผู้ใช้งานของแอปพลิเคชันช้อปปิ้งชื่อดังอย่าง Temu...
Google แฉกลุ่มแฮกเกอร์รัสเซีย ‘Turla’ ส่งมัลแวร์ตัวใหม่ ‘STOCKSTAY’ ถล่มหน่วยงานรัฐ-ทหารในยูเครน! ถือเป็นอีกหนึ่งความเคลื่อนไหวครั้งใหญ่ในโลกไซเบอร์ เมื่อทีม Google Threat Intelligence ได้ออกมาเปิดเผยรายละเอียดของมัลแวร์แฝงตัว (Backdoor) ตัวใหม่ล่าสุดในชื่อ “STOCKSTAY” ซึ่งเป็นอาวุธชิ้นใหม่ของกลุ่มแฮกเกอร์สายลับรัสเซียระดับพระกาฬอย่าง “Turla”มัลแวร์ตัวนี้มีอะไรน่ากลัว...
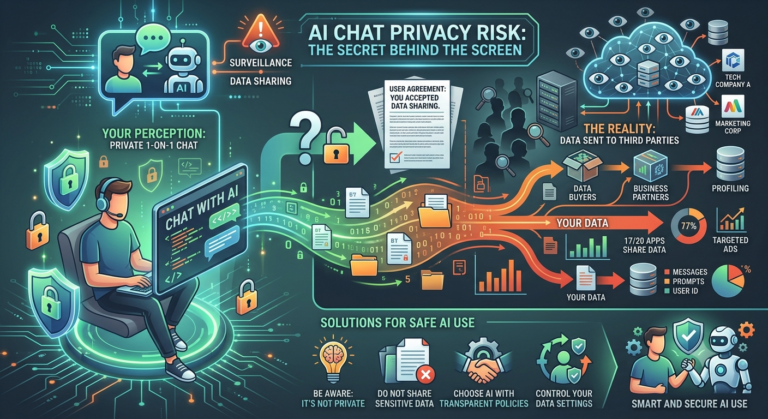
🚨 วิจัยช็อกโลก! คุยกับ AI นึกว่าอยู่กัน 2 คน… ที่ไหนได้ มีคนแอบดูอยู่ข้างหลัง! 🤫👁️ คุณเป็นคนหนึ่งหรือเปล่า? ที่ชอบพิมพ์ถาม AI เรื่องสำคัญๆ เรื่องงาน เรื่องเงิน ปัญหาสุขภาพ...
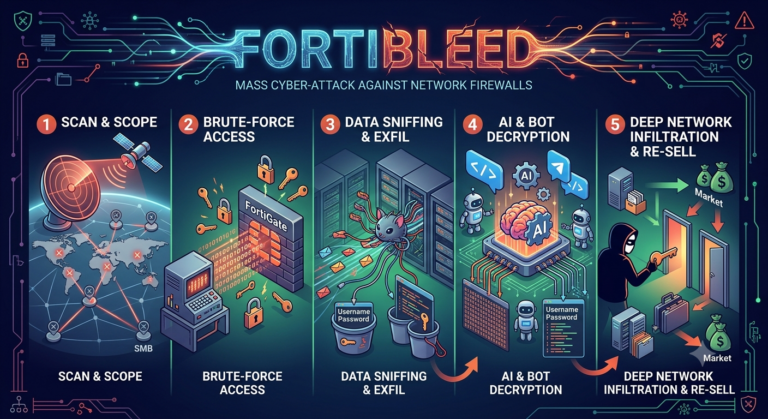
🚨 เตือนภัยไซเบอร์ระดับโลก! แฮกเกอร์ตั้งโรงงานแฮก “Firewall” ขโมยไปแล้วกว่า 110 ล้านรหัส! 💻 💥เพจสายไอทีและผู้ดูแลระบบต้องฟังด่วน! ล่าสุดสำนักข่าวต่างประเทศรายงานถึงแคมเปญโจมตีไซเบอร์ขนาดใหญ่ในชื่อ “FortiBleed” ที่กำลังไล่ถล่มอุปกรณ์ความปลอดภัย (Firewall) แบรนด์ดังอย่าง FortiGate ทั่วโลก! 🌍รอบนี้แฮกเกอร์ไม่ได้ใช้ช่องโหว่ซับซ้อน...
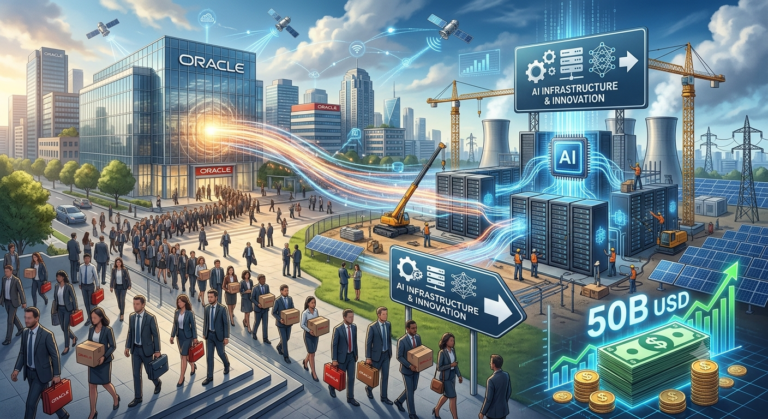
🚨 ช็อกวงการเทค! Oracle สั่งปลดฟ้าผ่า 21,000 ตำแหน่ง เซ่นพิษ AI ล้างไพ่องค์กรระดมทุน 1.8 ล้านล้านลุยโลกอนาคต!เมื่อยักษ์ใหญ่ไม่ได้แค่ปรับตัว… แต่กำลัง “ผ่าตัดใหญ่” เพื่อไปต่อ! Oracle (NYSE: ORCL)...
🚨 Kodak ยืนยัน! โดนแฮกเกอร์เจาะระบบ ข้อมูลรั่วไหลกว่า 2.2 ล้านรายการ บริษัท Kodak (Eastman Kodak Company) ยักษ์ใหญ่ด้านการพิมพ์และเคมีภัณฑ์ระดับโลก ได้ออกมาประกาศยอมรับแล้วว่า ระบบของบริษัทถูกแฮกเกอร์แอบเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต 📌 สรุปประเด็นสำคัญที่เกิดขึ้น👥...
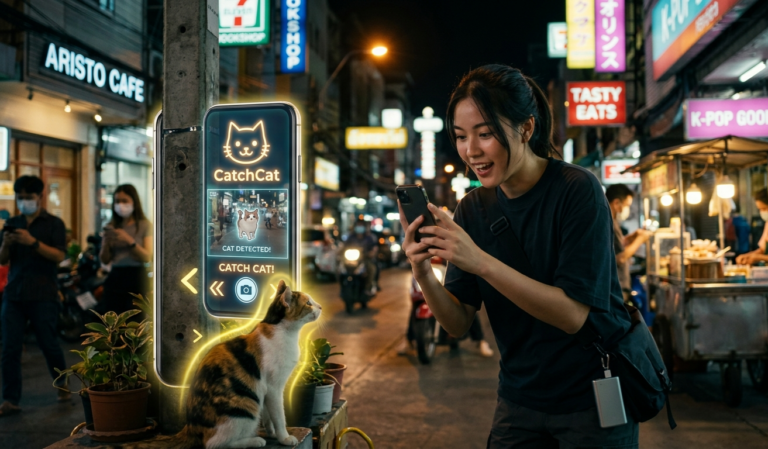
🐱 เมื่อ Pokémon GO เปลี่ยนเป็นไล่จับ “แมวจริง”! ทำความรู้จัก CatchCat เกมใหม่ที่ทาสแมวต้องร้องกรี๊ด ทาสแมวเตรียมเคลียร์ความจุเครื่อง! ล่าสุดมีผู้พัฒนาชาว Reddit กำลังส่งเกมมือถือไอเดียสุดเจ๋งชื่อ “CatchCat” เข้าสโตร์ มาในคอนเซปต์แบบ Pokémon...
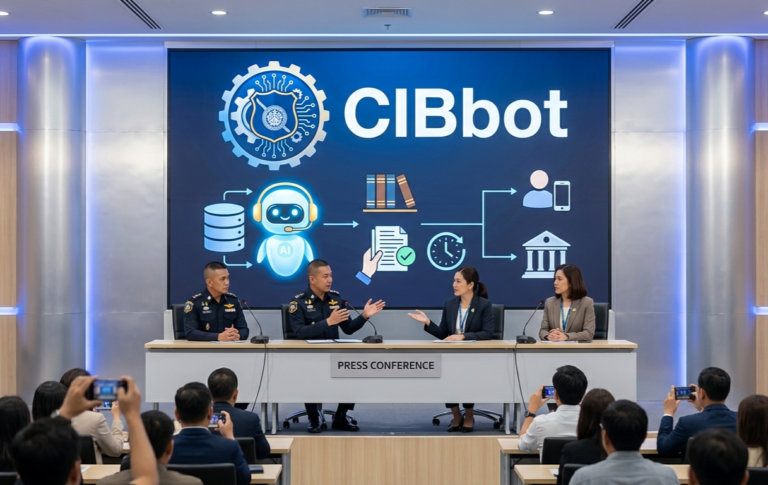
🚔 “จะไปแจ้งความที… ต้องเตรียมอะไรบ้าง? แล้วต้องไปโรงพักไหน?” 🤔 หมดปัญหายืนงงในดงเอกสาร! เพราะตอนนี้ ตำรวจสอบสวนกลาง (CIB) จับมือกับ สำนักงานการวิจัยแห่งชาติ (วช.) เปิดตัวผู้ช่วยคนใหม่ที่จะมาอยู่เคียงข้างคุณตลอด 24 ชั่วโมงกับ “CIBbot” 🤖⚖️...
🚨 [ด่วน] พบแฮกเกอร์ประกาศขายสิทธิ์เข้าถึงระบบ Webmail ของตำรวจไทย บนฟอรัมใต้ดิน!มีรายงานตรวจพบ Threat Actor (ผู้ประสงค์ร้าย) กำลังโฆษณาขายสิทธิ์การเข้าถึงระบบเว็บเมลของหน่วยงานบังคับใช้กฎหมายของไทย รวมถึงเอกสารสำคัญเกี่ยวกับระบบ EDR (Endpoint Detection and Response) บนเว็บมืด...
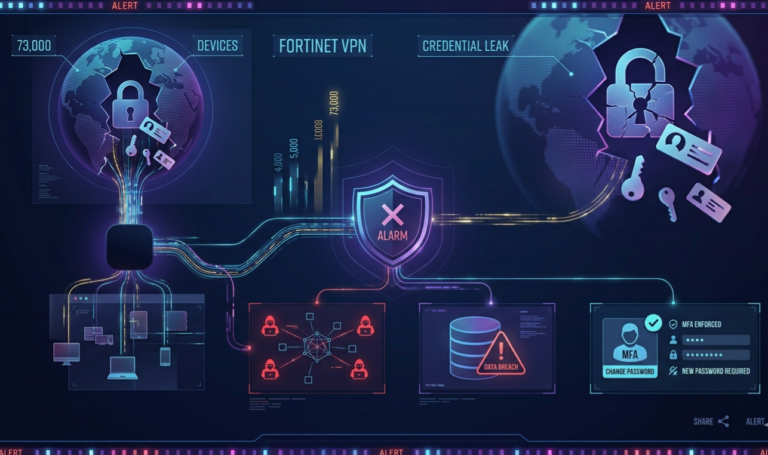
🚨 [ด่วน! พบบัญชีหลุดครั้งใหญ่] เตือนภัย “FortiBleed” แฮกเกอร์ปล่อยข้อมูลรหัสผ่าน VPN อุปกรณ์ Fortinet กว่า 73,000 เครื่องทั่วโลก! 🚨 สาย IT และผู้ดูแลระบบ (Admin)...
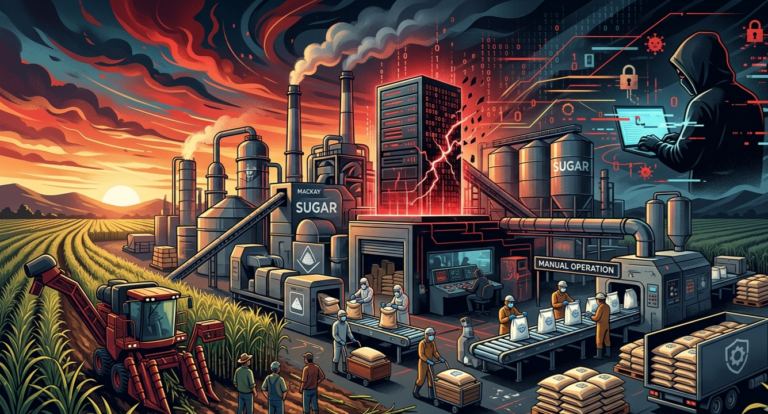
🚨 เมื่อ “ความหวาน” ถูกโจมตี! โรงงานน้ำตาลยักษ์ใหญ่โดนแฮก จนระบบล่มต้องกลับไปใช้ระบบแมนนวลเรื่องนี้ไม่ใช่แค่เรื่องไกลตัว! เพราะล่าสุด Mackay Sugar หนึ่งในผู้ผลิตน้ำตาลรายใหญ่ที่สุดของออสเตรเลีย (ผลิตน้ำตาลดิบถึง 700,000 ตันต่อปี!) เพิ่งโดนผู้ก่อการร้ายไซเบอร์บุกโจมตีระบบ จนทำให้กระบวนการผลิตอัมพาตไปดื้อๆ 😱 📌...
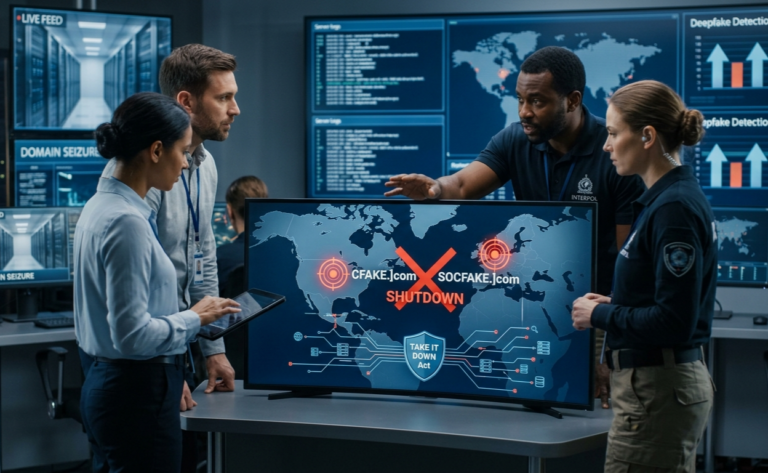
🇺🇸 สหรัฐฯ จับมือสากล! สั่งเชือดเว็บ Deepfake ระดับโลก หลังใช้ AI ตัดต่อภาพลามกคนดัง เมื่อเทคโนโลยีถูกใช้ในทางที่ผิด กฎหมายจึงต้องรุกคืบ! ล่าสุดกระทรวงยุติธรรมสหรัฐฯ (DOJ) ร่วมมือกับตำรวจสากล (ฝรั่งเศส และอิตาลี) บุกยึดโดเมนเว็บไซต์ชื่อดังอย่าง...
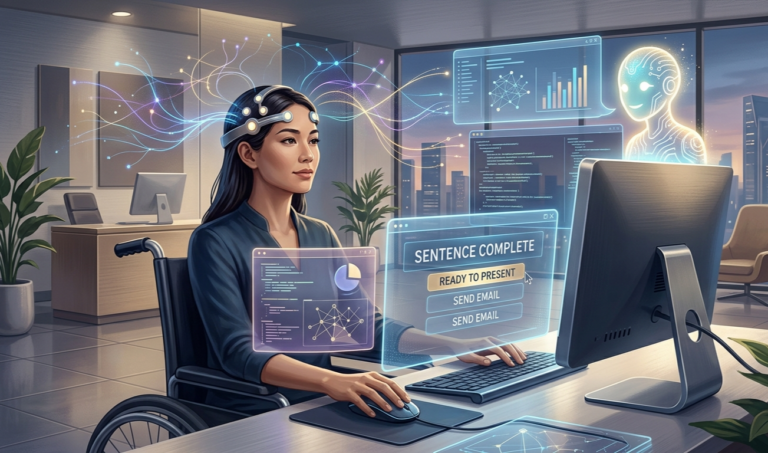
🧠✨ เมื่อ “ความคิด” เปลี่ยนเป็น “คำพูด” พลังของ AI ช่วยผู้ป่วย ALS กลับมาทำงาน Full-time ได้อีกครั้ง! 💻💼 คุณเคยจินตนาการไหมว่า… วันหนึ่งถ้าเราขยับร่างกายไม่ได้ และไม่สามารถส่งเสียงพูดได้ ชีวิตการทำงานของเราจะเป็นอย่างไร?...
🚨 ด่วน! เพจดังแจ้งเตือน แฮกเกอร์อ้างเจาะฐานข้อมูลระบบสาธารณสุขไทย โพสต์ขายในเว็บมืด!มีรายงานว่าแฮกเกอร์ (Threat Actor) ได้ประกาศขายฐานข้อมูลที่อ้างว่าหลุดมาจากเว็บไซต์ระบบภายในของ กรมการแพทย์แผนไทยและการแพทย์ทางเลือก กระทรวงสาธารณสุข (thpp.dtam.moph.go.th) 🔍 ข้อมูลอะไรบ้างที่แฮกเกอร์อ้างว่าได้ไป?จากตัวอย่างไฟล์ที่แฮกเกอร์นำมาโชว์ พบว่าเป็นข้อมูลภาษาไทยที่มีโครงสร้างระบบชัดเจน ประกอบด้วย:👤 ข้อมูลระบุตัวตน: ชื่อ-นามสกุล,...
🚨 เตือนภัยสายแต่งคอม! พบ 152 ส่วนขยาย Chrome “วอลเปเปอร์สวยงาม” แอบแฝงมัลแวร์ปั๊มยอดโฆษณา ยอดโหลดทะลุแสนครั้ง! 🚨 ใครที่ชอบโหลด Extension บน Google Chrome มาแต่งหน้าต่างแท็บใหม่ให้เป็นรูปอนิเมะ รถสปอร์ต...
ตำรวจสากลบุกทลาย “AudiA6” เครือข่ายฟอกเงินคริปโต 1.3 หมื่นล้าน! ท่อน้ำเลี้ยงหลักแฮกเกอร์สายเรียกค่าไถ่กลายเป็นประเด็นทอล์กออฟเดอะทาวน์ในวงการไซเบอร์และคริปโตทันทีครับ! เมื่อ Europol (ตำรวจยุโรป) จับมือกับหน่วยงานระดับโลกอย่าง FBI, US Secret Service และตำรวจอีกหลายประเทศ ร่วมกันปฏิบัติการกวาดล้างแพลตฟอร์มฟอกเงินคริปโตรายใหญ่ที่ชื่อว่า “AudiA6”...

🚨 Google ฟ้องเดือด! ทลายเครือข่ายมิจฉาชีพจีน ใช้ AI หลอกดูดเงินคนนับแสน เมื่อโลกเทคโนโลยีเปลี่ยนไป มิจฉาชีพก็อัปเกรดตัวเอง! ล่าสุด Google ได้ยื่นฟ้องทางกฎหมายครั้งใหญ่เพื่อทลายเครือข่ายอาชญากรรมไซเบอร์จากจีน หลังพบพฤติกรรมสุดแสบ แอบเนียนใช้ AI เจนฯ ใหม่...

🚨 ช็อกซ้ำซาก! ข้อมูลสิทธิสุขภาพคนไทย 67 ล้านคนเสี่ยงหลุด แฮกเกอร์เปิดดีลขายข้อมูลแบบ Real-time! กลายเป็นประเด็นร้อนแรงอีกครั้งเมื่อ “คุณเอิร์ท ธนรัตน์ กลัววัฒนาพันธ์” CEO โดม Cloud และผู้เชี่ยวชาญด้านบล็อกเชน ออกมาเปิดโปงว่า ข้อมูลส่วนบุคคลคนไทยกว่า...

แชต WhatsApp เจอฟิชชิ่งสายลับ ระลอกใหม่… แค่เผลอกดลิงก์ ข้อมูลรั่วเกลี้ยง! 📱 💥ล่าสุด ThaiCERT ได้ออกมาแจ้งเตือน กรณี WhatsApp ตรวจพบและสกัดกั้นการโจมตีจากสปายแวร์ระดับโลกอย่าง “Pegasus” ที่กลับมาบุกระลอกใหม่!รอบนี้แฮกเกอร์ไม่ได้ใช้ช่องโหว่ล้ำๆ เจาะเข้ามาตรงๆ แต่ใช้มุก...

กลุ่มแฮกเกอร์ “ShinyHunters” ปล่อยข้อมูลหลุดครั้งใหญ่ กระทบผู้ใช้งานกว่า 2.6 ล้านราย! 🚨ใครที่มีความเกี่ยวข้องหรือเคยใช้บริการ DentaQuest (ผู้ให้บริการด้านทันตกรรมรายใหญ่ของสหรัฐฯ) ต้องระวังให้ดีครับ! มีรายงานจาก ThaiCERT ว่ากลุ่มอาชญากรรมไซเบอร์ชื่อดังอย่าง “ShinyHunters” ได้นำข้อมูลขนาดใหญ่ถึง 234 GB...

⚽️ บอลโลกจะเริ่มแล้ว! แต่ระวังมิจฉาชีพจะทำ “ประตู” ใส่กระเป๋าตังค์เรา! ⚠️ ใครที่เป็นแฟนบอลตัวยง เตรียมเชียร์ FIFA World Cup 2026 ต้องอ่านด่วน! ThaiCERT เตือนภัย มิจฉาชีพเริ่มใช้กระแสบอลโลกหลอกลวงแบบเนียนๆ แล้วครับสิ่งที่ต้องระวัง:...

[เตือนภัยระดับ Max! 🚨 โดนแฮกคริตโตหมดกระเป๋า OTP + 2FA ก็เอาไม่อยู่ เพราะหลอกให้เรา “สแกนหน้า” ถอนเงินตัวเอง] สายไอที สายเทรดต้องอ่าน! อุทาหรณ์ราคาแพงจากผู้ใช้จริงที่ระวังตัวดีมาก คอมพิวเตอร์เครื่องใหม่ วินโดวส์แท้ แต่กลับโดนแฮกเงินใน...

📱 เจาะลึก “Burner Phone”: เครื่องมือลับหรือภัยไซเบอร์? ในโลกของภาพยนตร์และซีรีส์ เรามักเห็นตัวละครใช้ “Burner Phone” หรือโทรศัพท์มือถือแบบใช้แล้วทิ้งเพื่อหลบเลี่ยงการตรวจสอบ แต่นี่คือสิ่งที่เกิดขึ้นจริงในโลกของ Cybersecurity ที่เราควรตระหนักถึง: Burner Phone คืออะไร?คือโทรศัพท์มือถือราคาประหยัด (มักเป็น...

🚨 เตือนภัย “HTTP/2 Bomb” เทคนิคโจมตีเว็บล่ม กิน RAM เกลี้ยงในไม่กี่วินาที!สายดูแลระบบต้องเช็กด่วน! ล่าสุด ThaiCERT แจ้งเตือนภัยคุกคามระดับสูง “HTTP/2 Bomb” เทคนิคการโจมตีแบบ Remote DoS รูปแบบใหม่ที่น่ากลัวมาก...

⚡️ Microsoft เดินเกมรุกข้ามรุ่น! ส่ง AI ช่วยดีไซน์ชิปควอนตัม “Majorana 2” ท้าชน IBM-Google ความพีคของรอบนี้คือ Microsoft เลือกฉีกกรอบการดีไซน์เดิมๆ:เปลี่ยนสูตรใช้วัสดุใหม่: ในขณะที่ค่ายคู่แข่งอย่าง Google และ IBM...

🤖 เมื่อ AI เริ่ม “อัปเกรดตัวเอง” โดยไม่ง้อมนุษย์! ถึงเวลาที่โลกต้องแตะเบรกแล้วหรือยัง? 🛑กลายเป็นประเด็นร้อนในวงการเทคโนโลยีทันทีครับ เมื่อ Anthropic ผู้พัฒนา AI ตัวท็อปอย่าง Claude ได้ออกมารายงานเตือนว่า… ทั่วโลกอาจถึงเวลาที่ต้อง “ชะลอ”...
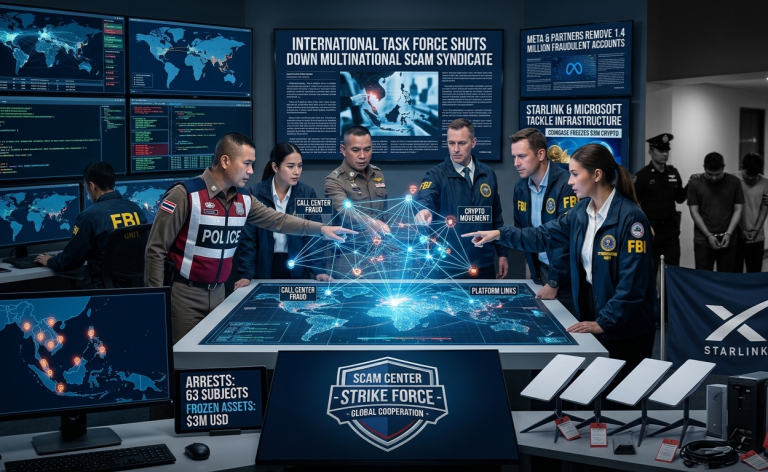
🔥สะเทือนวงการไซเบอร์! เมื่อ Meta จับมือยักษ์ใหญ่ทลายแก๊งคอลเซ็นเตอร์ข้ามชาติ 🛡️ สรุปผลงานระดับปรากฏการณ์:✅ Meta: กวาดล้างบัญชีและเพจปลอมบน Facebook/Instagram ไปกว่า 1.4 ล้านรายการ!✅ Microsoft: ระงับบัญชีฉ้อโกงกว่า 20,000 บัญชี✅ Starlink:...
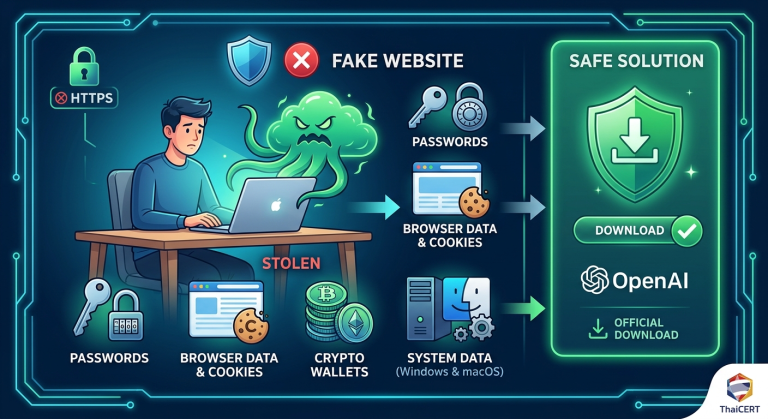
⚠️ ด่วน! ระวังเว็บไซต์ปลอมแอบอ้าง ChatGPT หลอกขโมยข้อมูลส่วนตัว ⚠️ ใครที่กำลังมองหาช่องทางดาวน์โหลด ChatGPT มาใช้งาน ต้องระวังให้ดี! ล่าสุด ThaiCERT แจ้งเตือนพบเว็บไซต์ปลอม “openew[.]app” ที่ทำหน้าตาเหมือนหน้าดาวน์โหลดของ OpenAI ของจริง...
เมื่อ AI ไม่ใช่คำตอบของทุกคน… การทวงคืนอิสรภาพในการ Search เริ่มต้นขึ้นแล้ว! 🦆🛡️ การอัปเดตของ Google ที่ยัดเยียด AI Search เข้ามา ไม่ได้กระทบแค่คนทำเว็บที่รายได้หายไปเท่านั้น แต่ยังเป็น “Pain Point”...
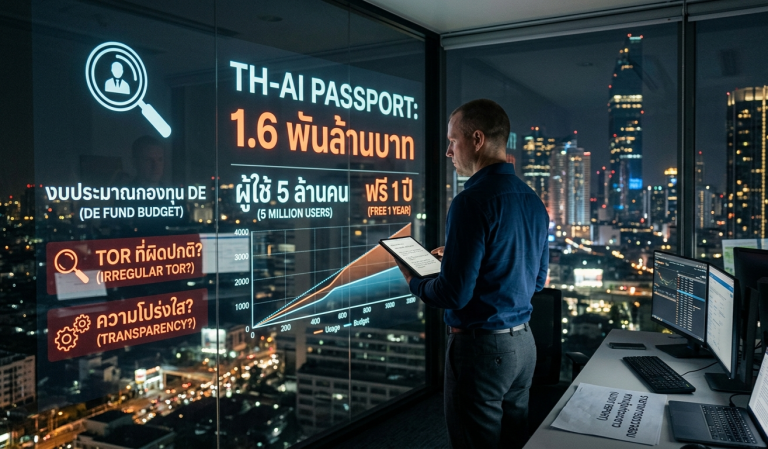
TH-AI Passport: 1,600 ล้านบาท เพื่อ AI หรือแค่ “ละลายงบ”? โครงการ “TH-AI Passport” ของกระทรวงดีอี ที่ตั้งเป้าให้คนไทย 5 ล้านคนใช้ AI รุ่น...
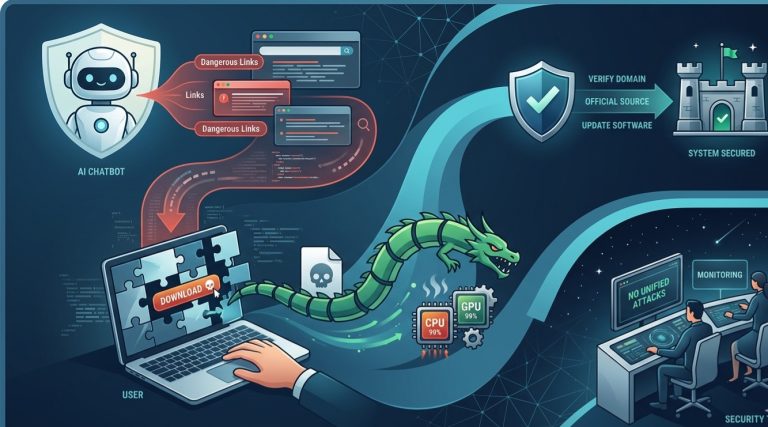
🚨 เตือนภัยสายไอที! ระวัง AI Chatbot กับ Search Engine พาไปติดมัลแวร์ขุดเหรียญแบบไม่รู้ตัว! เดี๋ยวนี้เวลาจะหาข้อมูลหรือหาโปรแกรมมาใช้ หลายคนชอบถาม AI Chatbot หรือค้นหาบน Google ใช่ไหมครับ? แต่รู้ไหมว่าตอนนี้แฮกเกอร์เริ่มใช้เทคนิคใหม่...
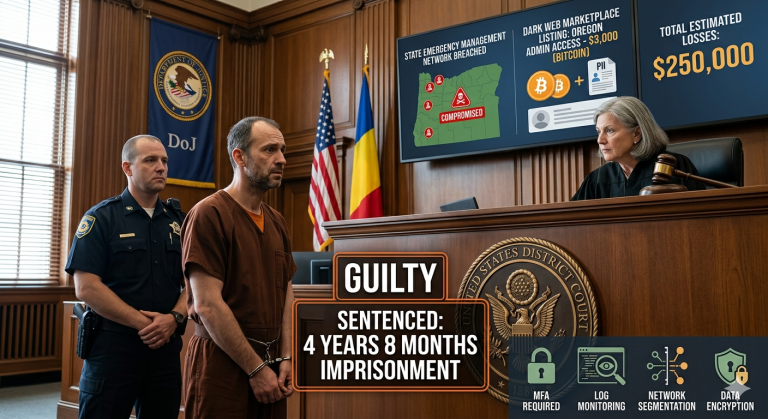
🚨 ศาลสหรัฐฯ ฟันคดีเด็ด! สั่งจำคุกแฮกเกอร์โรมาเนียเกือบ 5 ปี ฐานเจาะระบบหน่วยงานรัฐกระทรวงยุติธรรมสหรัฐฯ (DoJ) เอาจริงกับการปราบปรามอาชญากรไซเบอร์ข้ามชาติ! ล่าสุดได้ตัดสินจำคุกแฮกเกอร์ชาวโรมาเนียวัย 45 ปี เป็นเวลา 4 ปี 8 เดือน...

🚨 งานเข้า! หลุดยกแผง 40GB: Allianz โดนมือดีอ้างเจาะไฟล์ Docker ภายในกว่า 500 รายการ!กลายเป็นประเด็นร้อนในโลกใต้ดินทันที เมื่อกลุ่มแฮกเกอร์นามว่า “hackformetome” ได้ออกมาประกาศปล่อยข้อมูลชุดใหญ่ที่อ้างว่าดึงมาจากโครงสร้างพื้นฐานภายในของ Allianz ยักษ์ใหญ่ด้านประกันภัยและการเงินระดับโลก! 📦 เกิดอะไรขึ้น?เมื่อวันที่...

รัฐบาลเตรียมแจก AI เวอร์ชัน Pro ให้คนไทยใช้ฟรี! 😲 กระทรวงดีอี (DE) ทุ่มงบกว่า 1.6 พันล้านบาท เปิดตัวโครงการ “TH-AI Passport” เหมาสิทธิ์ Generative AI...

🚨 ด่วน! หลุดอีกแล้ว ข้อมูลซิมการ์ด 17 ล้านรายชื่อ โผล่ขายบนเว็บมืด งานเข้าไม่หยุด! ล่าสุดบัญชี X (@DailyDarkWeb) ที่คอยเฝ้าระวังภัยไซเบอร์ ได้รายงานการตรวจพบแฮกเกอร์นำฐานข้อมูล “ซิมการ์ดโทรศัพท์” จำนวนมหาศาลมาประกาศขายบนเว็บบอร์ดใต้ดิน (Underground Forum)...

🛑 ปฏิบัติการทลาย GlassWorm: เมื่อ “ส่วนเสริม VS Code” กลายเป็นเครื่องมือขโมยข้อมูลของแฮกเกอร์! สาย Dev และคนทำงาน IT ต้องระวัง! ล่าสุด CrowdStrike ร่วมมือกับ Google...

🚨 ด่วน! เจ้าของเว็บที่ใช้ Ghost CMS ระวัง! แฮกเกอร์จ้องขโมยกุญแจบ้านไปวางกับดักคุณใช้ Ghost CMS ทำเว็บอยู่หรือเปล่า? ถ้าใช่… อ่านด่วน! ตอนนี้มีรายงานพบการโจมตีเว็บไซต์ที่ใช้ Ghost CMS มากกว่า 700...

🛑 [เตือนภัยไซเบอร์] แฮกเกอร์สายลับ “MuddyWater” บุก 9 ประเทศ! ใช้มุกเนียน “ฝากไฟล์อันตรายไว้กับโปรแกรมจริง” รู้หรือไม่? แม้แต่โปรแกรมที่เราไว้ใจและมี “ลายเซ็นดิจิทัล” ถูกต้อง ก็อาจถูกแฮกเกอร์ใช้เป็นเครื่องมือบังหน้าได้! ล่าสุดกลุ่มแฮกเกอร์ระดับโลกชื่อว่า “MuddyWater” (หรืออีกชื่อคือ...

🛡️ AI สายดาร์ก? ไม่ใช่! นี่คือ Claude Mythos ผู้พิทักษ์โลกซอฟต์แวร์ 🤖 เมื่อ Anthropic เผยพลังของ AI รุ่นล่าสุด “Claude Mythos” ที่ไม่ได้มีดีแค่การตอบคำถาม...

🚨 อย่าเพิ่งตกใจ! ข่าว OnlyFans โดนแฮ็ก 340 ล้านบัญชี เป็นแค่ “ข้อมูลเก่าเล่าใหม่”.ใครเห็นข่าว OnlyFans ข้อมูลหลุดแล้วกำลังจะปิดบัญชีหนี ฟังทางนี้ก่อน! ✋ ข้อมูลที่แฮกเกอร์เอาไปประมูลขายกันหลักล้านบาท จริงๆ แล้วไม่ใช่ข้อมูลจากการเจาะระบบ OnlyFans...

🚗 เมื่อยักษ์ใหญ่ Mobility จับมือเจ้าพ่อ AI: Bolt x NVIDIA ปฏิวัติถนนยุโรปด้วยรถยนต์ไร้ขับ! ถือเป็นข่าวใหญ่ที่เขย่าวงการ Autonomous Vehicle (AV) ในฝั่งยุโรปเลยครับ เมื่อ Bolt แพลตฟอร์มเรียก...

888Starz” แพลตฟอร์มคาสิโนออนไลน์ชื่อดัง มาประกาศขายในเว็บบอร์ดใต้ดิน โดยอ้างว่ามีข้อมูลพฤติกรรมและรายชื่อผู้เล่นชาวรัสเซียสูงถึง 218,000 ราย ความน่ากลัวรอบนี้ไม่ใช่แค่หลุด “เบอร์โทรหรืออีเมล” ทั่วไป แต่เป็น “ข้อมูลพฤติกรรมการเงินเชิงลึก” ที่หลุดออกมาจากระบบ CRM หรือระบบหลังบ้านโดยตรง! 🔍 มีข้อมูลอะไรบ้างที่หลุดออกมา?ข้อมูลส่วนตัว: ชื่อ-นามสกุล,...

🚀 เลือก AI ตัวท็อป $100/เดือน ให้ตรงสายงานคุณ! งบ 3,500 บาท/เดือน เลือกตัวไหนให้คุ้มงานที่สุด? มาดูคำแนะนำสั้นๆ ครับ💎 Google AI Ultra: สำหรับสาย “Ecosystem...

🚀 สรุปใน 1 นาที: Google เปิดตัว “Gemini Omni” AI เสกวิดีโอจากอะไรก็ได้! บอกลาการนั่งงมตัดต่อแบบเดิมๆ! ในงาน Google I/O 2026 Google ได้เปิดตัวโมเดล...

🚨 สาย AI และ Admin ระวังตัวด่วน! CISA ประกาศเตือนช่องโหว่ใหม่ ถูกแฮกเกอร์โจมตีจริงแล้ว เมื่อไม่กี่วันที่ผ่านมา CISA (หน่วยงานความปลอดภัยไซเบอร์ของสหรัฐฯ) ได้เพิ่มช่องโหว่ใหม่ 2 รายการเข้าสู่ระบบ KEV (Known...

สรุปข่าวร้อนสาย Cyber: เมื่อ Linux Rootkits กลับมาอาละวาด พร้อมภัยเงียบจาก AI และช่องโหว่ 0-Day! 🛑 โลกความมั่นคงปลอดภัยไซเบอร์สัปดาห์นี้ไม่ธรรมดา! The Hacker News รายงานความเคลื่อนไหวที่น่ากังวล ทั้งมัลแวร์ตัวร้าย...

🚨 รู้จัก “JSceal” มัลแวร์สายพันธุ์ใหม่… เป้าหมายคือข้อมูลกระเป๋าเงินดิจิทัลของคุณ!ช่วงนี้ใครที่อยู่ในวงการคริปโตฯ หรือใช้กระเป๋าเงินออนไลน์ต้องระวังตัวเป็นพิเศษครับ! ล่าสุดนักวิจัยด้านความปลอดภัยได้ตรวจพบมัลแวร์ตัวใหม่ชื่อว่า “JSceal” ที่กำลังระบาดและพุ่งเป้าไปที่การขโมยทรัพย์สินดิจิทัลโดยเฉพาะมาดูกันว่ามันทำงานอย่างไร และเราจะป้องกันเพจหรือบัญชีของเราได้อย่างไรบ้าง 👇 🛡️ JSceal คืออะไร? JSceal เป็นมัลแวร์ประเภท Infostealer...

🚨 Microsoft ทลายขบวนการ “รับจ้างเซ็นชื่อมัลแวร์” (MSaaS) ครั้งใหญ่! 💻🛑 ยักษ์ใหญ่ด้านไอทีอย่าง Microsoft ประกาศความสำเร็จในปฏิบัติการ “OpFauxSign” เข้ายึดและทำลายโครงสร้างพื้นฐานของกลุ่มแฮกเกอร์ชื่อ “Fox Tempest” ที่เปิดบริการรับจ้างทำให้มัลแวร์ดูเหมือน “โปรแกรมที่ปลอดภัย” 📌...

🚨 วิกฤต HDD ขาดตลาด! สาย Enterprise มีหนาว… เมื่อ AI แย่งสูบฮาร์ดดิสก์ความจุสูงเกลี้ยงตับ! เพจไหนสายไอที คลาวด์ หรือ SysAdmin ที่กำลังวางแผนขยาย Data Center...
Grafana งานเข้า! เจอมือดีขโมย Source Code เรียกค่าไถ่ 🔴กลายเป็นประเด็นร้อนในวงการไอที เมื่อ Grafana Labs ออกมายอมรับว่าโดนเจาะระบบ GitHub Environment จนทำให้ Source Code บางส่วนรั่วไหลออกไป!...
💻 Mac โดนแฮกไม่ได้… เรื่องจริงหรือแค่ความเชื่อ? 🧐🔐 หลายคนเลือกใช้ Mac เพราะเชื่อว่า “ปลอดภัยกว่า Windows” และ “ไม่มีวันโดนแฮก” แต่ในยุคที่ AI เริ่มเข้ามามีบทบาทและทำงานแทนเรามากขึ้น ความปลอดภัยที่เราเคยรู้จักอาจไม่เพียงพออีกต่อไป!วันนี้มาเจาะลึกระบบหลังบ้านของ Apple...
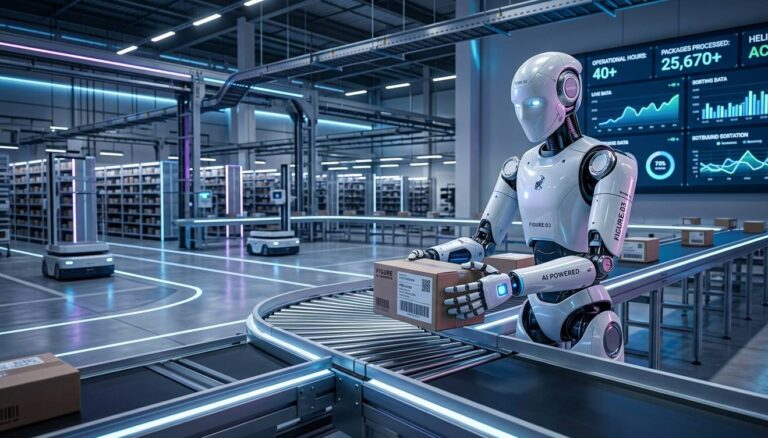
🚨 โลกต้องตะลึง! หุ่นยนต์ Figure.03 ไลฟ์สดคัดแยกพัสดุ 40 ชั่วโมงรวด ไม่มีเหนื่อย! กลายเป็นประเด็นท็อปออฟเดอะทาวน์ที่คนทั่วโลกกำลังจับตา เมื่อหุ่นยนต์ฮิวแมนนอยด์ (Humanoid) รุ่นล่าสุด กำลังจะเข้ามาปฏิวัติวงการโลจิสติกส์และภาคอุตสาหกรรมอย่างแท้จริง! 🌟 3 ไฮไลต์สุดทึ่งที่คุณต้องรู้! ทรหดขั้นสุด...
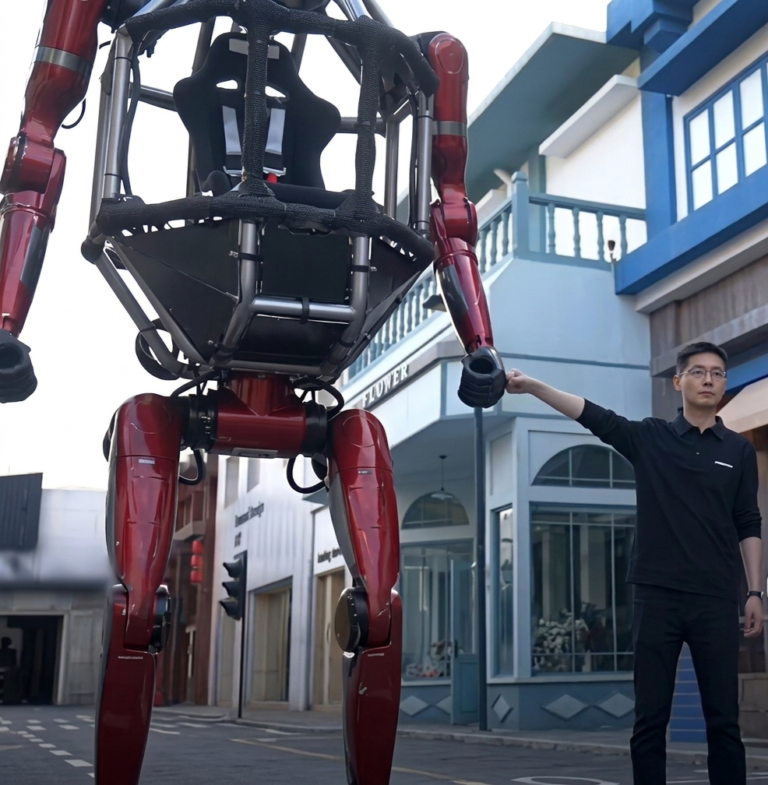
🤖 เมื่อโลกก้าวเข้าสู่ยุคหุ่นยนต์ยักษ์! “หุ่นยนต์ขับได้” ตัวแรกของโลก เปิดขายจริงแล้ว ทุกคนคิดเหมือนกันไหมครับว่า… เทคโนโลยีของประเทศจีนในปัจจุบัน เริ่มน่ากลัวและก้าวล้ำขึ้นทุกวันจนตามแทบไม่ทัน! ล่าสุดบริษัท Unity Robotic ได้สร้างความสั่นสะเทือนให้วงการเทคโนโลยี ด้วยการเปิดตัวหุ่นยนต์เมก้าแบบขับเคลื่อนได้ตัวแรกของโลก ในชื่อ “GD Zero One”...

Cisco เตือนภัยช่องโหว่ระดับ 10/10 บนระบบ SD-WAN แฮกเกอร์เริ่มโจมตีจริงแล้ว! สาย Network และ Security ต้องรีบเช็กด่วน! ล่าสุด Cisco ได้ออกประกาศเตือนภัยฉุกเฉินเกี่ยวกับช่องโหว่ความรุนแรงระดับสูงสุด (คะแนนเต็ม 10.0) บนระบบ...

แฮกเกอร์ใช้ AI สร้างมัลแวร์สายพันธุ์ใหม่” ที่สามารถหลบหลีกการตรวจจับได้แบบ 100% เป็นครั้งแรก! 🤖💻 สรุปประเด็นสำคัญจากข่าวนี้ให้เข้าใจง่ายๆ ว่าทำไมเราถึงต้องเริ่มกังวล… 🔥 1. AI ไม่ได้แค่ช่วยเขียนโปรแกรม แต่ช่วย “วางแผนอาชญากรรม” ครั้งนี้ไม่ใช่แค่การใช้ ChatGPT...

🛡️ เมื่อ AI เจาะระบบจบใน 30 นาที! ฝันร้ายใหม่ของ Cybersecurity ในปี 2026 การป้องกันระบบแบบเดิมอาจ “ตาย” ไปแล้ว? เมื่อ Palo Alto Networks...

ระวัง! มัลแวร์ธนาคารตัวใหม่ “TCLBANKER” แพร่กระจายผ่าน WhatsApp และ Outlook🚨 ภัยเงียบสายพันธุ์ใหม่! นักวิจัยด้านความปลอดภัยเพิ่งตรวจพบมัลแวร์ธนาคาร (Banking Trojan) ตัวฉกาจชื่อว่า “TCLBANKER” ซึ่งกำลังระบาดหนัก โดยเน้นเป้าหมายไปที่ผู้ใช้งานแพลตฟอร์มการเงิน ธนาคาร และคริปโตเคอเรนซี...

สาย Linux/DevOps ต้องระวัง! พบมัลแวร์ “Quasar Linux” จ้องขโมย Credential นักพัฒนา! 😱 ล่าสุดมีการตรวจพบ Quasar Linux RAT (QLNX) มัลแวร์ตัวแสบที่ไม่ได้มาเล่นๆ แต่มันตั้งใจมาขโมย...

🚀 Cisco เสริมแกร่ง! ปิดดีลควบรวม Astrix Security ยกระดับความปลอดภัยยุค AIในยุคที่ทุกองค์กรเริ่มใช้ AI-driven applications และระบบอัตโนมัติ (Automation) มากขึ้น ความเสี่ยงที่ตามมาอย่างเลี่ยงไม่ได้คือช่องโหว่จากการเชื่อมต่อระหว่างแอปพลิเคชัน (App-to-App connectivity) ล่าสุด...

🛡️ เมื่อ AI เก่งเกินไปจนน่ากลัว! เจาะลึก “Metis” โมเดลสายดาร์กที่ผู้พัฒนาสั่ง ‘กักบริเวณ’ ในโลกเทคโนโลยีที่ทุกคนกำลังแข่งกันปล่อย AI ให้เก่งที่สุด กลับมี AI ตัวหนึ่งที่เก่งจนบริษัทผู้สร้างอย่าง Anthropic ตัดสินใจ “ไม่ปล่อยให้คนทั่วไปใช้งาน”...

คอมอืด Drive C เต็ม? ลองใช้ “Microsoft PC Manager” แอปคลีนเครื่องตัวจริงจาก Microsoft! 💻✨ ไม่ต้องไปหาโหลดโปรแกรมแคร็กหรือแอปค่ายอื่นให้เสี่ยงมัลแวร์อีกต่อไป เพราะตอนนี้ Microsoft เขาทำโปรแกรมจัดการเครื่องออกมาให้ใช้เองแล้ว! ทำอะไรได้บ้าง? ✅...

🎮 ระวัง! แพลตฟอร์มเกมถูกแฮก ฝังมัลแวร์สอดแนม BirdCall อันตรายทั้ง Windows และ Androidสายเกมเมอร์และคนทำงานสายไอทีต้องรีบเช็ก! ล่าสุดมีการตรวจพบการโจมตีแบบ Supply Chain Attack ครั้งใหม่ โดยกลุ่มแฮกเกอร์ระดับพระกาฬอย่าง ScarCruft (หรือ...

🚨เตือนภัยช่องโหว่ระดับวิกฤต! MetInfo CMS (CVE-2026-29014) ถูกโจมตีแล้วสายดูแลเว็บและ Admin ต้องเช็กด่วน! ล่าสุดมีการรายงานว่าช่องโหว่ความปลอดภัยบน MetInfo CMS กำลังถูกแฮกเกอร์รุมโจมตีอย่างหนักในขณะนี้ 📌 ช่องโหว่นี้อันตรายแค่ไหน?คะแนนความรุนแรง: 9.8 / 10 (Critical)รูปแบบ:...

เตือนภัย! แฮ็กเกอร์เวียดนามใช้มุกใหม่ ยึดบัญชี Facebook ไปแล้วกว่า 30,000 ราย! สายยิงแอด เจ้าของเพจ และคนทำธุรกิจต้องระวัง! ล่าสุดมีการตรวจพบแคมเปญ Phishing ครั้งใหญ่ภายใต้ชื่อ “AccountDumpling” ที่พุ่งเป้าโจมตีบัญชี Facebook Business...
🛡️ เตือนภัย! BrokenVect 2.0 แรนซัมแวร์สายโหด ไม่เรียกค่าไถ่แต่เน้น “ทำลาย” ข้อมูล ช่วงนี้สาย IT และ Security ต้องระวังเป็นพิเศษ! ล่าสุดมีการตรวจพบการแพร่ระบาดของ BrokenVect 2.0 ซึ่งดูเผินๆ...
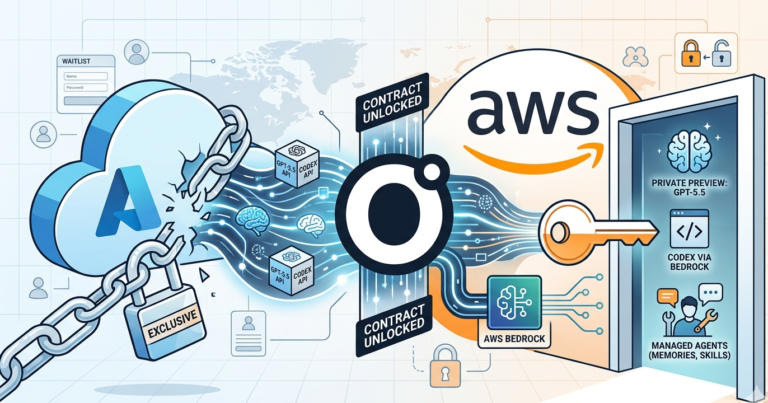
ก้าวสำคัญของวงการ AI! เมื่อ OpenAI ยอม “ปลดล็อค” สัญญา Microsoft ส่ง GPT-5.5 ลงสนาม AWS Bedrock แล้ว! 🚀☁️ ถือเป็นดีลประวัติศาสตร์ที่น่าจับตามองมากๆ ครับ...
⚠️ช่องโหว่ระดับ Critical บน GitHub Actions เสี่ยงโดนยึดระบบ! ทีมนักวิจัยด้านความปลอดภัยเพิ่งค้นพบช่องโหว่ร้ายแรง (Critical) บน GitHub Actions ซึ่งเป็นเครื่องมือยอดนิยมที่นักพัฒนาทั่วโลกใช้ทำ CI/CD (การทดสอบและ Deploy ซอฟต์แวร์อัตโนมัติ) หากปล่อยไว้...
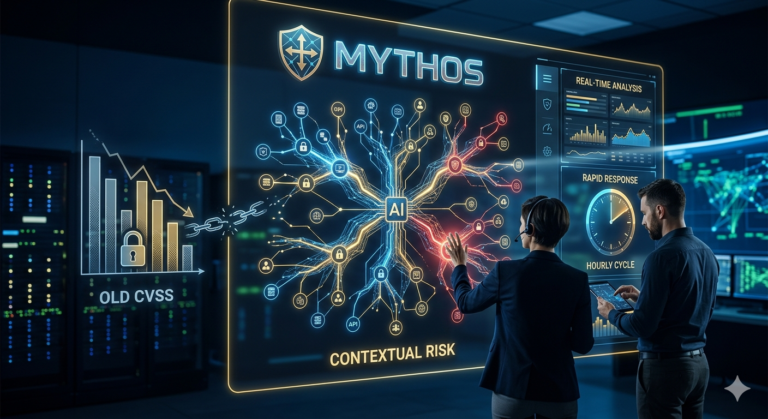
ลืมคะแนน CVSS แบบเดิมไปได้เลย! เมื่อ “Mythos” กำลังเปลี่ยนนิยามความปลอดภัยในปี 2026 🚨 ล่าสุด The Hacker News รายงานเรื่อง Mythos ที่ทำให้เราต้องกลับมาคิดใหม่ว่า “ช่องโหว่ร้ายแรง” คืออะไรกันแน่?...
DeepSeek: พลิกโฉม AI ด้วยความฉลาดที่ “ประหยัด” กว่า DeepSeek กำลังเขย่าวงการ AI โลกด้วยการพิสูจน์ว่า “ความฉลาดระดับเทพ ไม่จำเป็นต้องใช้ต้นทุนมหาศาล” ผ่านจุดเด่นที่ทำเอาบริษัทยักษ์ใหญ่ต้องเหลียวมอง: Efficiency ขั้นสุด: ใช้สถาปัตยกรรมที่ชาญฉลาด ทำให้ประมวลผลเร็วและกิน...
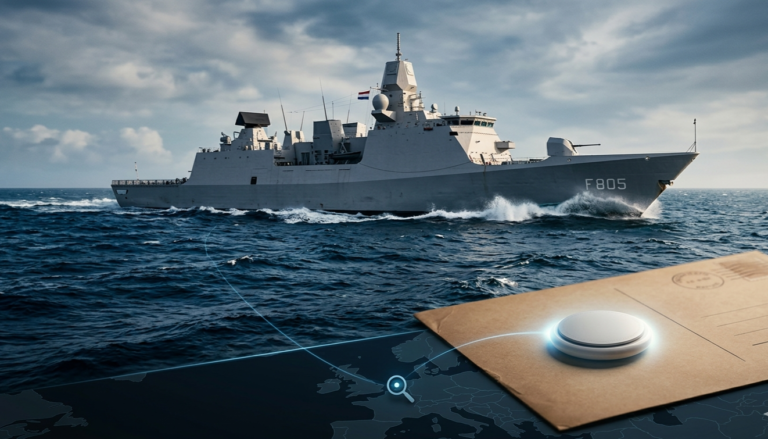
🛳️ บทเรียนราคา 19,000 ล้าน! เมื่อ “Smart Tag” หลักร้อย เจาะความลับเรือรบไฮเทค จะเกิดอะไรขึ้น? เมื่อเรือฟริเกตป้องกันภัยทางอากาศที่ทันสมัยที่สุดลำหนึ่งของเนเธอร์แลนด์อย่าง HNLMS Evertsen ถูกแกะรอยเส้นทางเดินเรือแบบ Real-time ไม่ใช่ด้วยดาวเทียมจารกรรม แต่ด้วย...
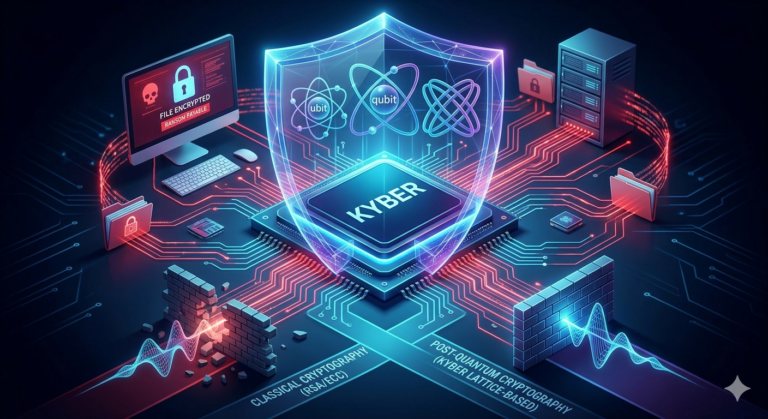
🛡️ เมื่อ Ransomware ก้าวเข้าสู่ยุค “กันควอนตัม”: ทำความรู้จัก Kyber Ransomware วงการมัลแวร์ขยับตัวอีกครั้ง! ล่าสุดมีการตรวจพบกลุ่มแรนซัมแวร์น้องใหม่ชื่อ “Kyber” ที่ไม่ได้แค่เข้ารหัสไฟล์ธรรมดาๆ แต่เริ่มทดลองนำอัลกอริทึม CRYSTALS-Kyber ซึ่งเป็นมาตรฐานการเข้ารหัสยุคใหม่ (Post-Quantum) มาใช้งานบน...
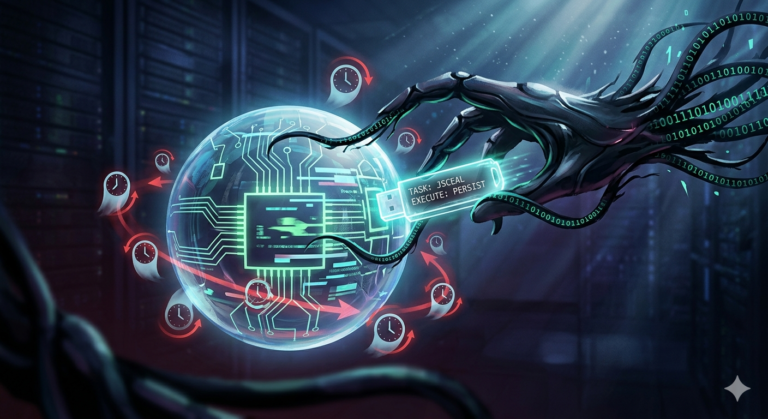
👺รู้จัก JScealTaskExec – มัลแวร์สายเนียน “ลบเท่าไหร่ก็ไม่ไป” ช่วงนี้ใครใช้ Windows แล้วเจอแจ้งเตือนไวรัสชื่อแปลกๆ อย่าง Trojan:Win32/JScealTaskExec อย่าชะล่าใจครับ! เพราะตัวนี้ไม่ใช่ไวรัสกระจอกทั่วไป แต่มันคือ “สายลับ” ที่จ้องจะยึดเครื่องคุณแบบถาวร ทำไมถึงน่ากลัว?ความร้ายกาจของมันคือความ “หน้าด้าน”...
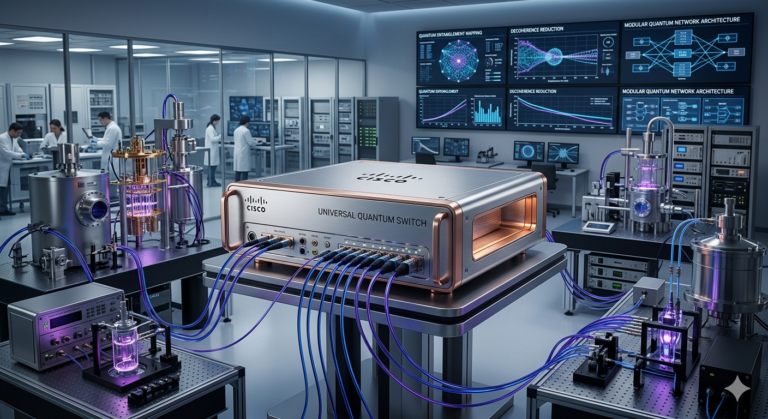
🌐 Cisco เปิดตัว “Universal Quantum Switch” ก้าวสำคัญสู่ยุค Quantum Internet! Cisco ยักษ์ใหญ่ด้านเครือข่ายสร้างความฮือฮาอีกครั้ง ด้วยการเปิดตัวต้นแบบ Universal Quantum Switch ซึ่งถือเป็นจิ๊กซอว์ชิ้นสำคัญที่จะเปลี่ยนทฤษฎีควอนตัมให้กลายเป็นเครือข่ายที่ใช้งานได้จริงในอนาคต 🚀...

🛑 Microsoft ประกาศระงับรับลูกค้า GitHub Copilot รายใหม่ชั่วคราว! กลายเป็นเรื่องใหญ่ในวงการ AI เมื่อ Microsoft ตัดสินใจ “เบรก” การสมัครสมาชิกใหม่ของ GitHub Copilot (แพ็กเกจ Pro,...

🚨 ด่วน! ข่าวลือ Agoda ข้อมูลรั่ว 82 ล้านรายการ? เรื่องจริงหรือแค่ปั่น สรุปให้จบในโพสต์เดียว! หลังจากที่ Booking.com เพิ่งโดนไปหมาดๆ ล่าสุดมีรายงานว่า Agoda แพลตฟอร์มจองที่พักขวัญใจคนไทย กำลังตกเป็นเป้าหมายรายต่อไป เมื่อมีแฮกเกอร์ประกาศขายข้อมูลผู้ใช้งานบนฟอรัมใต้ดิน...

🎮 เมื่อ “High Score” สำคัญกว่ารับสายตำรวจ! สรุปเรื่องราวคุณยายวัย 91 ปี กับการเป็นเกมเมอร์ตัวตึง กลายเป็นไวรัลที่ทำเอาชาวเน็ตและเกมเมอร์ทั่วโลกยิ้มไม่หุบ! เมื่อโครงการตรวจสอบสวัสดิภาพผู้สูงอายุ “Are You Okay?” ในเมืองเวสต์เลก รัฐโอไฮโอ เกือบทำให้เจ้าหน้าที่ตำรวจหัวใจวาย...

🛡️ “เกลือเป็นหนอน” ฝันร้ายที่ทุกองค์กรกลัว! วิธีรับมือภัยเงียบจากภายใน (Insider Threats) รู้หรือไม่? ความเสี่ยงที่น่ากลัวที่สุดอาจไม่ได้มาจากแฮกเกอร์นอกประเทศ แต่อาจมาจาก “คนใน” ที่มีสิทธิ์เข้าถึงระบบอยู่แล้ว ไม่ว่าจะเป็นความประมาท หรือความตั้งใจก็ตาม! บทความล่าสุดจาก Red Packet Security...

🚨 ด่วน! พบช่องโหว่ระดับวิกฤต (CVSS 9.8) ใน SGLang กระทบโมเดล AI ทั่วโลก สาย Dev และฝั่ง AI Infrastructure ต้องระวัง! ล่าสุดมีการตรวจพบช่องโหว่รหัส...

🛡️ ช่องโหว่ใหม่ใน Anthropic MCP: เมื่อ “ตัวเชื่อม” กลายเป็น “ทางเข้า” ของแฮกเกอร์! กลายเป็นประเด็นใหญ่ในวงการ AI เมื่อมีการค้นพบช่องโหว่ด้านการออกแบบ (Design Vulnerability) ใน Model Context...

🚨 เตือนภัยองค์กร! กว่าครึ่งกำลัง “เปิดประตูบ้านทิ้งไว้” ให้แฮกเกอร์ โดยไม่รู้ตัว คุณทราบหรือไม่?รายงานล่าสุดจาก Jamf (Security 360) เผยสถิติที่น่าตกใจว่า กว่า 53% ขององค์กร ยังคงมีอุปกรณ์ที่ใช้งานระบบปฏิบัติการ (OS) ที่...

🚨 ด่วน! Grinex กระดานเทรดคริปโตรายใหญ่ (ที่ถูกคว่ำบาตร) ประกาศปิดตัว หลังโดนแฮกกว่า 450 ล้านบาท! กลายเป็นประเด็นร้อนในโลกไซเบอร์ เมื่อ Grinex แพลตฟอร์มซื้อขายคริปโตเคอร์เรนซีสัญชาติคีร์กีซสถาน (ซึ่งมีความเชื่อมโยงกับรัสเซีย) ประกาศระงับการให้บริการทั้งหมดทันที หลังจากถูกโจมตีทางไซเบอร์ครั้งใหญ่ สูญเงินไปกว่า...

🛑 อวสานสายยิง! Operation Power Off กวาดล้างเว็บจ้างวาล DDoS ครั้งใหญ่ ยึดโดเมนเรียบ 53 แห่ง! ถือเป็นข่าวใหญ่ในวงการ Cybersecurity เมื่อปฏิบัติการร่วมระดับโลก “Operation Power Off”...

เตือนภัย! พบ Botnet ตัวใหม่ “PowMix” ระบาดหนัก—เน้นพรางตัวขั้นเทพด้วยระบบสุ่ม! 🕵️♂️💻 นักวิจัยด้านความปลอดภัยจาก Cisco Talos เพิ่งตรวจพบแคมเปญมัลแวร์ตัวใหม่ที่ชื่อว่า “PowMix” ซึ่งกำลังระบาดอย่างหนัก (เป้าหมายหลักตอนนี้อยู่ที่กลุ่มคนทำงานในสาธารณรัฐเช็ก) แต่ที่น่ากังวลคือเทคนิค “พรางตัว” ที่มันใช้หลบเลี่ยงระบบตรวจจับครับ!...
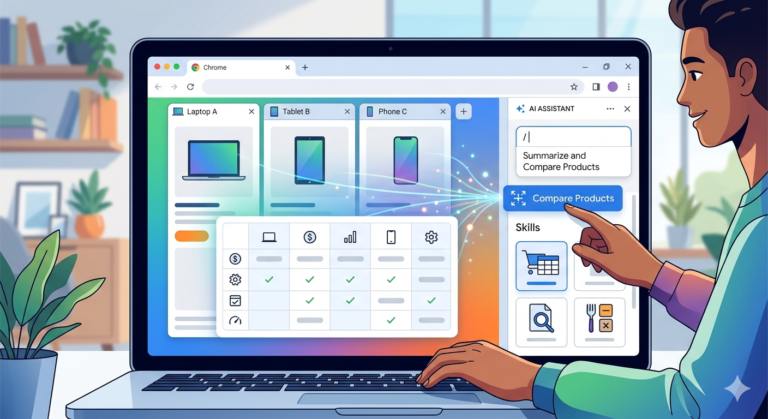
🚀 Google เปิด Google เปิดตัว “Skills in Chrome” รวมคำสั่ง AI ที่ใช้บ่อย ให้คลิกสั่งงานได้ในปุ่มเดียว!ตัว “Skills in Chrome” รวมคำสั่ง AI...
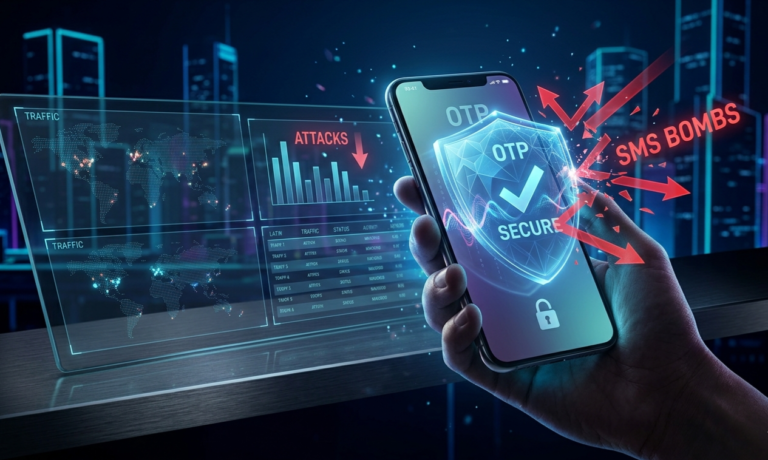
⚠️ เตือนภัย! SMS OTP Bombing ระบาดหนักทั่วโลก (รวมถึงไทย) 🇹🇭 ช่วงนี้ใครเจอ SMS รัวๆ เข้ามาในมือถือจนเครื่องค้างหรือรำคาญใจบ้าง? ล่าสุดทีมวิจัยจาก Cyble ได้ตรวจพบแคมเปญการโจมตีที่เรียกว่า “SMS OTP...
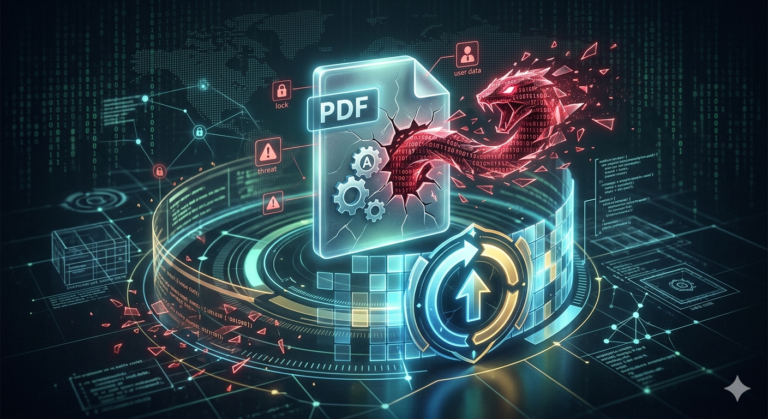
🔴 ด่วน! Adobe ออกแพตช์ฉุกเฉิน อุดช่องโหว่ Zero-Day “แค่เปิด PDF ก็โดนเจาะ” สาย Security และผู้ใช้งานทั่วไปต้องระวัง! พบการโจมตีจริงผ่านช่องโหว่ CVE-2026-34621 ในโปรแกรมยอดฮิตอย่าง Adobe Acrobat...
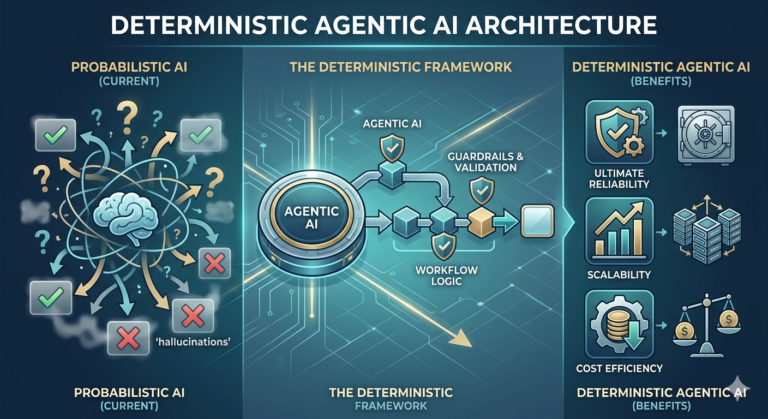
🤖 AI ที่ “สั่งได้” ไม่ใช่ “เดาสุ่ม”: ทำความรู้จัก Deterministic Agentic AI Architectureเคยไหม? ใช้ AI ทำงานแทนแล้วลุ้นยิ่งกว่าหวย ออกมาดีบ้าง พังบ้าง ควบคุมไม่ได้…...

🚨 เตือนภัย! ลบด่วน 108 ส่วนขยาย Chrome ปลอม แอบสูบข้อมูล-ขโมยเงินคริปโต ระวังกันหน่อยครับ! นักวิจัยด้านความปลอดภัยเพิ่งขุดเจอแคมเปญมัลแวร์ขนาดใหญ่ที่ใช้ “ส่วนขยายเบราว์เซอร์” เป็นเครื่องมือ โดยมุ่งเป้าไปที่การขโมยข้อมูลส่วนตัวและทรัพย์สินดิจิทัลของผู้ใช้ทั่วโลก 🛡️ รูปแบบการโจมตี (How it...

🚨 เตือนภัยผู้ใช้งาน Booking.com! ข้อมูลหลุดครั้งใหญ่ กระทบผู้ใช้ทั่วโลก สายเที่ยวต้องเช็กด่วน! ล่าสุดมีการรายงานเหตุการณ์ Data Breach ของแพลตฟอร์มจองที่พักยักษ์ใหญ่ระดับโลกอย่าง Booking.com ซึ่งส่งผลให้ข้อมูลส่วนบุคคลของลูกค้าจำนวนมากเสี่ยงต่อการถูกมิจฉาชีพนำไปใช้ 📂 ข้อมูลอะไรที่หลุดไปบ้าง?จากการตรวจสอบเบื้องต้น ข้อมูลที่ได้รับผลกระทบประกอบด้วย:ข้อมูลส่วนตัว: ชื่อ-นามสกุล, อีเมล...

💻 รวบ “แฮกเกอร์ตัวเป้ง” คาคอนโดหรูทองหล่อ! เปิดแพลตฟอร์มถล่มเซิร์ฟเวอร์ทั่วโลก ตำรวจไซเบอร์ไทยโชว์ผลงานชิ้นโบแดง! บุกจับกุมชายชาวเยอรมัน ผู้ต้องหาตามหมายจับระดับโลก หลังกบดานในไทยนานนับปี 📌 สรุปประเด็นสำคัญ:สถานที่จับกุม: คอนโดมิเนียมย่าน “ทองหล่อ” กรุงเทพฯผู้ต้องหา: ชายชาวเยอรมัน (ประสานงานโดยตรงจากตำรวจสหพันธ์สาธารณรัฐเยอรมนี)วีรกรรม: เป็นเจ้าของ...

จากข่าวลือเรื่องข้อมูลลูกค้า KBank ในประเทศเพื่อนบ้านหลุดสู่ Dark Web… หลายคนเกิดคำถามว่า “ถ้าเหตุการณ์นี้เกิดขึ้นกับเราในไทย เราจะทำอะไรได้บ้าง?” ในประเทศไทยเรามีกฎหมาย PDPA (พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล) ซึ่งไม่ได้มีไว้แค่โชว์ แต่มีไว้ “คุ้มครอง” สิทธิ์ของเราครับ หากข้อมูลหลุดจากผู้ให้บริการ...

สาย Dev และคนทำเว็บต้องฟัง! เมื่อไม่กี่วันที่ผ่านมาเกิดเหตุการณ์ที่เรียกได้ว่าเป็น “ฝันร้าย” ของวงการ Open Source เมื่อ Axios (Library สำหรับเรียก API ที่มียอดดาวน์โหลดกว่า 100 ล้านครั้งต่อสัปดาห์!) ถูกโจมตีแบบ...

🛡️ พบช่องโหว่ RCE อายุ 13 ปีใน Apache ActiveMQ! ที่น่าทึ่งคือ… AI เป็นคนหาเจอ! สายดูแลระบบและ Security ต้องเช็กด่วน! ล่าสุดมีการเปิดเผยช่องโหว่ระดับ High Severity...

🛡️ เมื่อ AI กลายเป็น Super Hacker: เจาะลึก Project Glasswing กับจุดจบของยุค Bug ซ่อนแอบ ข่าวใหญ่ของวงการ Cybersecurity เมื่อ Anthropic เปิดตัว...

มหันตภัยเงียบ! Masjesu Botnet บุกยึดอุปกรณ์ IoT เน้น “พรางตัว” ไร้ร่องรอย! จากรายงานล่าสุดของ ThaiCERT (9 เม.ย. 2026) พบการแพร่ระบาดของมัลแวร์ตัวใหม่นามว่า “Masjesu” ที่กำลังจ้องเล่นงานอุปกรณ์ IoT...

บทเรียนราคาแพงจากข่าว IT Manager แฮกระบบแก้แค้น: เมื่อ ‘Skill’ สูง แต่ ‘Ethics’ ต่ำ พลิกชีวิตจากผู้ดูแลกลายเป็นผู้ต้องหา 🚩💻 จากข่าวล่าสุดกรณีอดีตผู้จัดการไอทีบุกแฮกระบบห้างดังจนล่มนานกว่า 12 ชั่วโมง สร้างความเสียหายหลัก 10...

🛑 เตือนภัยสาย Dev! ระวังโดนสวมรอย.. จากผู้ช่วยกลายเป็น “โจรขุดเหมือง” ใครจะไปคิดว่าการขอความช่วยเหลือในกลุ่ม Open Source จะกลายเป็นช่องทางให้แฮกเกอร์! ล่าสุดมีรายงานพบแคมเปญมัลแวร์สุดแสบที่จ้องเล่นงานเหล่านักพัฒนาโดยเฉพาะ 🧐 มันเกิดอะไรขึ้น?แฮกเกอร์ใช้วิธี “ปลอมตัวเป็นนักพัฒนาใจดี” (Impersonation) เข้าไปตอบคอมเมนต์ในโปรเจกต์บน GitHub...

เตือนภัย GPUBreach: เมื่อการ์ดจอถูกใช้เป็นอาวุธเจาะระบบถึงราก! ⚠️ สายขุด สายเกม หรือสาย AI ต้องอ่าน! นักวิจัยเพิ่งค้นพบเทคนิคการโจมตีใหม่ที่เรียกว่า “GPUBreach” ซึ่งเป็นการนำเทคนิค Rowhammer ที่เคยเขย่าวงการ RAM มาดัดแปลงใช้กับการ์ดจอ (GPU)...

🚨 [Security Alert] ชาว Docker ต้องเช็กด่วน! พบช่องโหว่ระดับวิกฤต (CVE-2026-34040) เสี่ยงโดนยึดเครื่อง Host! สาย Container มีหนาว! ล่าสุดมีการเปิดเผยรายละเอียดช่องโหว่รหัส CVE-2026-34040 บน Docker...

⚠️ ระวัง! แคมเปญใหม่ “React2Shell” บุกขโมย Credentials แบบอัตโนมัติ นักวิจัยด้านความปลอดภัยเพิ่งตรวจพบการโจมตีรูปแบบใหม่ที่ชื่อว่า “React2Shell” ซึ่งกำลังระบาดหนัก โดยเน้นเป้าหมายไปที่เซิร์ฟเวอร์ที่ตั้งค่าไม่รัดกุม เพื่อขโมยข้อมูลสำคัญ (Credentials) ไปขายต่อหรือใช้โจมตีในขั้นถัดไป 🛠️ มันทำงานยังไง? (The...

🛡️ [ด่วน] สาย IT ต้องเช็ก! Fortinet ออกแพตช์ปิดช่องโหว่ระดับวิกฤต หลังพบการโจมตีจริงใครใช้ FortiClient EMS อยู่เฉยไม่ได้แล้ว! ล่าสุดมีการตรวจพบช่องโหว่รหัส CVE-2025-24107 ซึ่งมีความรุนแรงสูงมาก (Critical) และที่น่ากลัวคือ “มีการนำไปใช้โจมตีจริงแล้ว”...

อวสานแก๊งเรียกค่าไถ่พันล้าน! เมื่อ “หน้ากาก” ของ REvil ถูกกระชากออก ถอดบทเรียนจากกรณีล่าสุดที่ตำรวจเยอรมนี (BKA) ออกมาเปิดเผยตัวตน “บอสใหญ่” ผู้อยู่เบื้องหลัง REvil แก๊งแฮกเกอร์ Ransomware ที่แสบที่สุดในโลกกลุ่มหนึ่ง ซึ่งสร้างความเสียหายรวมกว่า 1,400...

รายงานล่าสุด☢️พบกลุ่มแฮกเกอร์ที่มีความเชื่อมโยงกับ “อิหร่าน” กำลังออกอาละวาดหนัก ใช้เทคนิค Password Spraying เจาะระบบองค์กรทั่วโลก เป้าหมายคือการขโมยข้อมูลสำคัญและเข้าควบคุมระบบจากภายใน 📌 Password Spraying คืออะไร?ไม่ใช่การสุ่มเดารหัสผ่านแบบมั่วๆ (Brute Force) กับบัญชีเดียว แต่คือการ “ฉีดพ่น”...
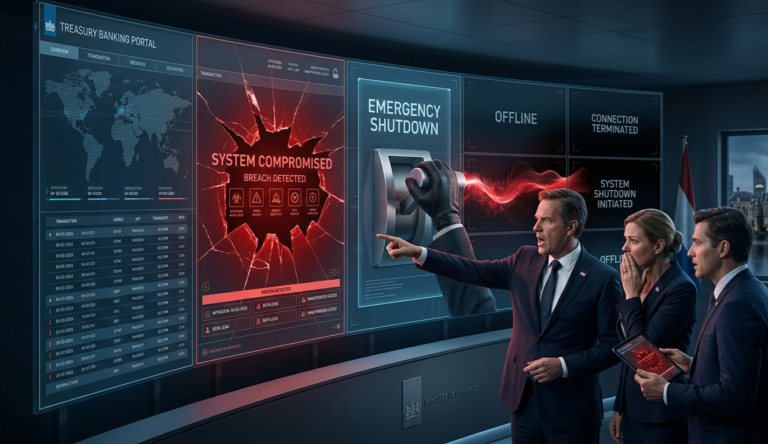
🚨 ด่วน! เนเธอร์แลนด์สั่ง “ชักปลั๊ก” ระบบการเงินระดับชาติ หลังเจอแฮกเกอร์เจาะไข่แดง กลายเป็นเรื่องใหญ่รับต้นเดือนเมษายน เมื่อ กระทรวงการคลังเนเธอร์แลนด์ (Dutch Finance Ministry) ตัดสินใจ “ปิดระบบ” Treasury Banking Portal...
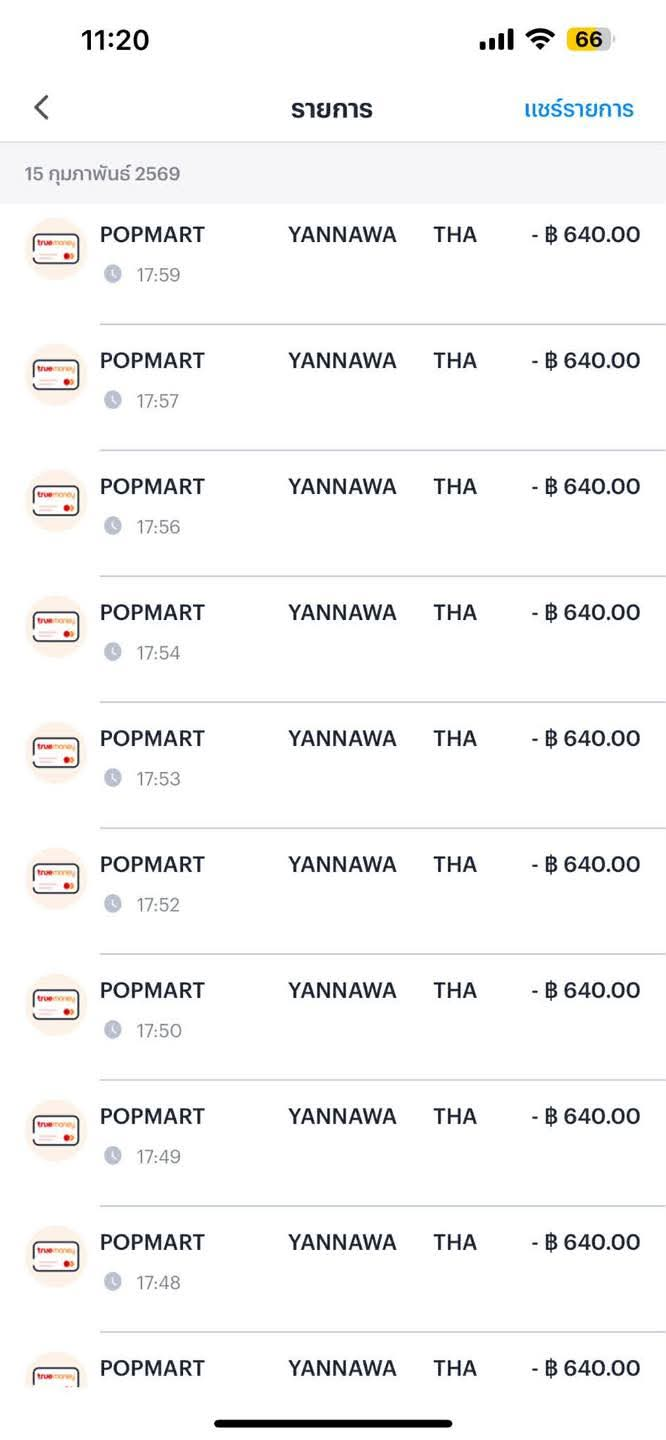
[เตือนภัย] ระวังเงินลอยหาย! เคสดูดเงินผ่าน Pop Mart (ที่เจ้าตัวไม่ได้ซื้อ) ช่วงนี้มีรายงานผู้เสียหายหลายรายถูกแอบอ้างนำข้อมูลบัตรเครดิต/เดบิต และ TrueMoney Wallet ไปใช้รูดซื้อสินค้าที่ Pop Mart โดยไม่รู้ตัว! 📌 สรุปพฤติกรรมมิจฉาชีพ:มาเงียบๆ: ไม่มีการส่งรหัส...
⚠️ ด่วน! Oracle เตือนพบช่องโหว่ RCE ระดับวิกฤต รีบแพตช์ก่อนโดนยึดระบบ สาย IT ต้องฟังทางนี้! ล่าสุด Oracle ออกประกาศเตือนช่องโหว่ความรุนแรงสูง (RCE) ที่ส่งผลกระทบต่อ Oracle Identity...
⚠️ เตือนภัย! ไฟล์รูปภาพ .PNG อาจไม่ใช่แค่รูปภาพอีกต่อไป? ใครจะไปเชื่อว่าไฟล์รูปภาพที่เราส่งกันอยู่ทุกวันอย่าง PNG จะกลายเป็นช่องทางใหม่ที่แฮกเกอร์ใช้โจมตี! จากรายงานล่าสุดของ Entech Review พบการค้นพบช่องโหว่ระดับรุนแรงที่ซ่อนมากับไฟล์รูปภาพที่คุณอาจเผลอกดเปิดโดยไม่รู้ตัว 🛡️ เกิดอะไรขึ้นกับไฟล์ PNG? ปกติแล้วเรามักจะระวังไฟล์จำพวก .exe...
🚨 เจาะลึกเหตุการณ์ Cisco ซอร์สโค้ดหลุด! เรื่องใหญ่ที่คนทำ IT ต้องจับตา จากรายงานล่าสุดของ Entech Review กรณีที่ Cisco ถูกบุกรุกระบบและขโมยซอร์สโค้ด (Source Code) ไปนั้น ไม่ได้เป็นเพียงการขโมยข้อมูลทั่วไป...

Google เตือน! Bitcoin เสี่ยงโดน “ควอนตัม” เจาะรหัสใน 9 นาที!? 💻🔥 สรุปประเด็นร้อนที่ทำเอาชาวคริปโตฯ นั่งไม่ติด เมื่อยักษ์ใหญ่ Google เผยข้อมูลใหม่ว่า “Quantum Computing” อาจล้มระบบความปลอดภัยของ...

🔥 ไม่เว้นแม้แต่นายกฯ! ข้อมูลคนไทย 64 ล้านคนหลุดว่อนเน็ต… ขายเหมาแค่ 1,650 บาท! เรื่องใหญ่ระดับประเทศที่มองข้ามไม่ได้! เมื่อข้อมูลส่วนตัวของคนไทยเกือบทั้งประเทศ (64- 65.6 ล้านคน) หลุดไปอยู่ในตลาดมืด และที่น่าตกใจที่สุดคือ “ข้อมูลของท่านนายกรัฐมนตรี” ก็หลุดออกมาด้วย!...

🚨 เตือนภัยด่วน! สายไอทีต้องระวัง: พบแฮกเกอร์เริ่มถล่มช่องโหว่ Citrix NetScaler (ความรุนแรงระดับ 9.3!) ช่วงนี้ใครที่ดูแลระบบ Network หรือใช้ Citrix NetScaler อยู่ ต้องรีบเช็กด่วน! เพราะล่าสุด ThaiCERT...

🤖 HexStrike AI: ก้าวข้ามขีดจำกัดการโจมตีด้วย AI-Driven Exploitation เทคโนโลยี AI ไม่ได้มีไว้แค่เขียน Code หรือวาดรูปอีกต่อไป เพราะล่าสุดกลุ่ม Threat Actors เริ่มนำ HexStrike AI...

🛡️ HexStrike: ยกระดับความปลอดภัยจาก Reactive สู่ Proactive! 🚀 การมีระบบป้องกันที่ดี (Defense) เป็นเรื่องดีครับ… แต่การ “Validation” ว่าระบบนั้นทำงานได้จริงหรือไม่ เป็นเรื่องที่สำคัญกว่า!HexStrike คือคำตอบขององค์กรยุคใหม่ที่ต้องการความมั่นใจในระดับสูงสุด ด้วยระบบ Breach...

ส่อง CISO Assistant: Open-source GRC Platform ที่ครบเครื่องที่สุดในชั่วโมงนี้ 🛠️ สำหรับใครที่กำลังมองหาเครื่องมือช่วยทำ Governance, Risk, and Compliance (GRC) ที่ใช้งานง่ายและมีประสิทธิภาพ ผมไปเจอตัวนี้มาครับ CISO...

ด่วน! เตรียมตัวกระเป๋าฉีก Intel & AMD กอดคอขึ้นราคา CPU ทั่วโลก! 📉🔥 ไม่ใช่แค่ข่าวลือ! ล่าสุดมีรายงานยืนยันว่ายักษ์ใหญ่ทั้งสองค่ายอย่าง Intel และ AMD ได้แจ้งพาร์ทเนอร์ผู้ผลิต PC เตรียมปรับขึ้นราคากลาง...

🛑 [Alert] ระวัง! GhostClaw มัลแวร์ตัวร้ายบุก macOS ใช้ AI ช่วยพัฒนา เน้นเจาะกลุ่ม Developer และสายเทรด ช่วงนี้ผู้ใช้งาน macOS ต้องระวังเป็นพิเศษ! ล่าสุดมีการค้นพบแคมเปญมัลแวร์ตัวใหม่ชื่อ “GhostClaw”...

Facebook ที่เน้นอ่านจบไวครับ 🤖 เปลี่ยน AI ให้เป็น “แฮกเกอร์ส่วนตัว” สั่งงานผ่านมือถือ 24 ชม.! 📱 จะเป็นยังไง? ถ้าคุณแค่พิมพ์แชทสั่ง AI ใน Telegram แล้วมันไป...

ปิดตำนาน! รวบแอดมิน LeakBase ตลาดมืดขายข้อมูลหลุดรายใหญ่ในรัสเซีย 🇷🇺💻 ทางการรัสเซียเข้าจับกุมผู้ดูแลระบบ (Admin) ของ LeakBase เว็บไซต์ฟอรั่มชื่อดังที่เป็นศูนย์กลางการซื้อขายข้อมูลที่ถูกแฮกจากทั่วโลก หลังเผชิญแรงกดดันและการประสานงานจากนานาชาติ! 📌 สรุปประเด็นสำคัญ:✅ LeakBase คืออะไร?: เป็นเว็บไซต์ใต้ดิน (Cybercrime...

🛑 “ทั้งบริษัทเงียบกริบ” เมื่อ Ransomware สั่งล็อกตายระบบตอนตี 202:17 น. ในขณะที่ทุกคนกำลังหลับ…เสียงแจ้งเตือนจากระบบ Monitoring ดังรัวผิดปกติ ทีม IT ตื่นมาเช็กหน้าจอด้วยความง่วง แต่สิ่งที่เห็นกลับทำให้ “ตาสว่าง” และ “ตัวสากลัว”...

🚨 สรุปวิกฤต Supply Chain Attack: เมื่อ “เครื่องมือสแกนช่องโหว่” กลายเป็น “ช่องโหว่” เสียเอง!กลายเป็นเรื่องใหญ่ในวงการ Cybersecurity เมื่อเครื่องมือยอดนิยมอย่าง Trivy และ Checkmarx ถูก Hacker...

🚨 ข้อมูลลูกค้านับล้านอาจตกอยู่ในอันตราย! สรุปเหตุการณ์ OVHcloud Data Breach 🛡️กลายเป็นประเด็นร้อนในโลก Cyber Security เมื่อมีรายงานว่า OVHcloud ยักษ์ใหญ่ด้าน Cloud Service จากฝรั่งเศส (อันดับต้นๆ ของโลก)...

📱 เตือนภัยผู้ใช้ iPhone! ทำความรู้จัก “DarkSword” ภัยเงียบที่แค่เข้าเว็บก็โดนแฮกได้! สาย Apple ต้องระวัง! ล่าสุดทีมวิเคราะห์ภัยคุกคามของ Google (TAG) ออกมาเตือนเรื่องชุดคำสั่งเจาะระบบตัวใหม่ชื่อว่า “DarkSword” ที่กำลังระบาดหนัก 😱 ...

ด่วน! ผู้ใช้ Chrome ต้องอัปเดต] Google ปล่อย Patch ใหญ่ แก้ไขช่องโหว่ความปลอดภัย 26 รายการ รวมถึงระดับ ‘วิกฤต’ (Critical) 🛠️🌐 สายท่องเว็บต้องรีบเช็ค! ล่าสุด...

ถือเป็นเคสโกงที่ช็อกวงการ Hardware ระดับโลก เมื่อผู้ขายบน eBay เจอทีเด็ดมิจฉาชีพสายเทคฯ ที่เล่นเอาคนขายน้ำตาตกใน! โดยใช้ช่องโหว่ของระบบ “คืนสินค้าไร้เงื่อนไข” มาทำมาหากินแบบอุกอาจ 🔍 เกิดอะไรขึ้น?เรื่องมีอยู่ว่า มีการสั่งซื้อการ์ดจอรุ่นท็อปสุดในยุคนี้อย่าง ZOTAC GeForce RTX 5090...

🤖 สรุปตัวช่วยสาย AI! ใช้ Generative AI ทำงานยังไงให้ปัง แบบไม่พังและปลอดภัย ✅ ยุคนี้ใคร ๆ ก็ใช้ AI ช่วยทำงาน ไม่ว่าจะเขียนบทความ ออกแบบภาพ หรือเขียนโค้ด...

สายใช้ AI ต้องอ่าน! ตำรวจไซเบอร์เตือนภัย “AI Agent” ดาบสองคมที่อาจทำข้อมูลหลุดไม่รู้ตัว ยุคนี้ใคร ๆ ก็ใช้ AI ไม่ว่าจะเป็น ChatGPT หรือ Gemini ที่ช่วยตอบคำถามเรา (Generative...

👮♂️ Interpol ผนึกกำลังยักษ์ใหญ่เทค! กวาดล้าง 45,000 IP อันตราย ตัดวงจรโจรกรรมข้ามโลกในปฏิบัติการ Synergia IIเมื่อโลกดิจิทัลไม่ใช่ที่ปลอดภัยสำหรับมิจฉาชีพอีกต่อไป! ล่าสุด INTERPOL (ตำรวจสากล) เพิ่งโชว์ผลงานชิ้นโบแดงในปฏิบัติการ “Operation Synergia II”...

🛡️ ถอดรหัสแผนปล้น 9 เดือน! Venus Protocol พ่าย “Market Manipulation” เสียหายยับ 175 ล้านบาท โดยไม่ต้องแฮกโค้ด ไม่ใช่การเจาะระบบ (Hacking) แต่คือการ “วางหมาก”...

🤖 ยุค AI แฮกเกอร์ของจริงมาแล้ว! เมื่อมัลแวร์ตัวร้าย… AI เป็นคนเขียนให้ 100% 🛡️ ไม่ใช่แค่ในหนัง แต่นี่คือ “Slopoly” มัลแวร์สายพันธุ์ใหม่ที่ IBM X-Force เพิ่งไปขุดเจอ และความพีคคือมันถูกสร้างขึ้นด้วย...

เมื่อยักษ์ใหญ่ที่ปรึกษา จับมือกับเจ้าพ่อ AI! Bain & Company x IBM การรวมพลังครั้งใหม่ที่โลกธุรกิจต้องจับตา] 🚀🤖 การทำ Digital Transformation ในยุคนี้ แค่มี “กลยุทธ์” อย่างเดียวไม่พอ...

🚨 [บทเรียน 6.5 ล้าน!] เตือนภัยชาวคริปโต: เงินหายวับใน 4 นาที แม้มี 2FA! 💸😱กลายเป็นประเด็นร้อนที่ทำเอาวงการเทรดสั่นสะเทือน! เมื่อเจ้าของโรงแรมดังในพัทยา ออกมาร้องเรียนว่าเงินในแอปฯ เทรดชื่อดัง (กระดานไทย) หายวับไปกับตา จาก...

[⚠️ เตือนภัยไซเบอร์] พบมัลแวร์ตัวใหม่ “VENON” เขียนด้วยภาษา Rust พุ่งเป้าโจมตีธนาคารและแอปฯ การเงินกว่า 33 แห่ง! 🏦💻นักวิจัยด้านความปลอดภัยเพิ่งตรวจพบมัลแวร์สายพันธุ์ใหม่ชื่อว่า “VENON” ที่กำลังระบาดหนัก โดยมีความน่ากลัวอยู่ที่การใช้เทคนิคใหม่ๆ เพื่อหลบเลี่ยงการตรวจจับ และพุ่งเป้าไปที่กลุ่มผู้ใช้งานธนาคารโดยเฉพาะ 📌...

🏒 วงการกีฬาเขย่า! เมื่อ England Hockey ตกเป็นเป้าหมายใหม่ของแก๊งแรนซัมแวร์! 💻💥 เกิดอะไรขึ้น?สมาคมฮอกกี้แห่งอังกฤษ (England Hockey) กำลังเร่งตรวจสอบหลังมีรายงานว่าถูกกลุ่มแฮกเกอร์ “AiLock” โจมตีด้วยมัลแวร์เรียกค่าไถ่! ข้อมูลสำคัญอาจกำลังตกอยู่ในอันตราย ทำไมเราต้องสนใจ?✅ ไม่ใช่แค่บริษัทไอที แต่...

🚨 ด่วน! ผู้ใช้กล้อง Hikvision ต้องเช็ก! พบช่องโหว่ร้ายแรง เสี่ยงโดนแฮกยกเครื่อง! 🚨 ใครที่ใช้ระบบกล้องวงจรปิด (CCTV) หรือเครื่องบันทึกภาพ (NVR/DVR) ของ Hikvision อยู่ตอนนี้… หยุดอ่านตรงนี้ก่อนครับ! เพราะล่าสุดมีการตรวจพบ...

🚨 เตือนภัยชาว iPhone! แค่ส่งรูปมาเครื่องก็โดนแฮกได้ (Zero-Click) ไม่ต้องกดลิงก์ก็ไม่รอด! เช้านี้มีข่าวใหญ่ในวงการ Security ครับ เมื่อ Quarkslab ออกมาแฉเบื้องหลังช่องโหว่สุดอันตรายบน iOS ที่ทำให้แฮกเกอร์ “ยึดเครื่อง” ได้ผ่านการส่งรูปภาพทาง WhatsApp...

🚨 เตือนภัยสายไอที! มุกใหม่แฮกเกอร์: ปลอมเป็น IT Support บุกถึงใน Microsoft Teams ช่วงนี้ใครได้รับอีเมลขยะ (Spam) รัวๆ จนผิดปกติ อย่าเพิ่งตกใจรีบกดรับความช่วยเหลือจากใครหน้าไหน! ล่าสุดมีการค้นพบแคมเปญการโจมตีใหม่ที่แนบเนียนกว่าเดิม โดยแฮกเกอร์จะใช้ความใจดีมาขโมยข้อมูลเราครับ 🛠️...

🚨 ประกาศแจ้งเตือนภัยคุกคามไซเบอร์ 🚨สำหรับองค์กรหรือแอดมินที่ใช้งานอุปกรณ์ WatchGuard ตอนนี้มีการตรวจพบช่องโหว่ความปลอดภัยใหม่ CVE-2026-3342 บนระบบปฏิบัติการ Fireware OS ซึ่งมีความเสี่ยงสูงมาก! 🔍 ช่องโหว่นี้ร้ายแรงแค่ไหน?ช่องโหว่นี้เป็นประเภท Out-of-bounds Write ซึ่งเปิดโอกาสให้ผู้ไม่หวังดีที่มีสิทธิ์ระดับ Admin สามารถรันโค้ด...

ใครจะไปคิดว่าการหาทำ อยากใช้จอย DualSense ของ PS5 มาบังคับหุ่นยนต์ดูดฝุ่นเล่นๆ จะกลายเป็นการค้นพบช่องโหว่ระดับโลกที่ทำเงินให้สูงถึง 1 ล้านบาท! เรื่องนี้เกิดขึ้นกับ Sammy Azdoufal วิศวกรซอฟต์แวร์สายลองของ ที่เกือบจะกลายเป็น “พระเจ้า” ของเหล่าหุ่นยนต์ดูดฝุ่นโดยไม่ตั้งใจครับ 🛠️...

Cisco เตือนด่วน! ช่องโหว่ระดับสูงสุดบน Secure FMC เสี่ยงถูกแฮกยึดสิทธิ์ Root ทั้งระบบ! ชาว IT Admin และ Network Security ต้องฟังทางนี้! ล่าสุด Cisco...

🛡️ เมื่อ Smart City กลายเป็น “สายลับ” เจาะเคสอิสราเอลแฮกระบบกล้องจราจรเตหะรานกลายเป็นประเด็นทอล์กออฟเดอะทาวน์ในโลกไอทีทันที หลังจากมีรายงานว่าอิสราเอลได้ทำการ “Cyber Intrusion” ครั้งใหญ่ ด้วยการเข้าควบคุมระบบกล้องวงจรปิดจราจรทั่วกรุงเตหะราน ประเทศอิหร่าน เพื่อเป้าหมายในการติดตามความเคลื่อนไหวของผู้นำสูงสุดก่อนเหตุการณ์สำคัญ 🔍 เจาะลึกเทคนิค: เขาทำได้อย่างไร?...

🚔 อวสานสายมืด! FBI ผนึกกำลัง Europol บุกทลาย LeakBase ตลาดมืดขายข้อมูลหลุดที่ใหญ่ที่สุดในโลก! ระเบิดลงกลางวงการแฮกเกอร์! เมื่อล่าสุด FBI และเจ้าหน้าที่จาก 14 ประเทศ ได้เข้ายึดโดเมนและสั่งปิด “LeakBase” ฟอรั่มยอดฮิตของเหล่าอาชญากรไซเบอร์ที่ใช้เป็นที่ซื้อขายข้อมูลหลุดและพาสเวิร์ดจากทั่วโลกงานนี้ไม่ใช่แค่ปิดเว็บแล้วจบ...

ยกระดับการทำ OSINT ให้เหนือชั้นด้วย Python 🐍 สาย Pentester และ OSINT ห้ามพลาด! ถ้าคุณคิดว่า Shodan บนเว็บเทพแล้ว เจอนี่หน่อยเป็นไง… “ShodanX” เครื่องมือที่จะเปลี่ยนการไล่ล่าข้อมูล Infrastructure...

🚨 ด่วน! โลกไซเบอร์ระอุ เมื่อ AI กลายเป็นอาวุธ: CyberStrikeAI บุกถล่ม Fortigate ทั่วโลกกว่า 55 ประเทศ! 🌍💻 ฝันร้ายของทีม Security กลายเป็นจริง! ล่าสุดมีการตรวจพบการแพร่ระบาดของเครื่องมือเจาะระบบโอเพนซอร์สตัวใหม่ที่ชื่อว่า...

⚡️ เมื่อ Kali Linux x Claude AI: หมดยุคท่องจำ Syntax… สู่ยุคที่ “กึ๋น” สำคัญกว่า “คำสั่ง”! 🐉🤖 ข่าวใหญ่สัปดาห์นี้สำหรับสาย Pentest! เมื่อ...

ใครที่กำลังใช้ OpenClaw (AI Agent แบบ Open-source) ต้องรีบเช็คด่วน! ล่าสุดมีการค้นพบช่องโหว่ระดับ “0-Click” ที่อันตรายมาก เพราะมันยอมให้เว็บไซต์แปลกปลอม “เข้ายึด” AI ของเราเพื่อสั่งการเครื่องคอมพิวเตอร์ได้ทันที 🛡️ มันเกิดอะไรขึ้น?ปกติแล้ว OpenClaw...

สายเที่ยวต้องระวัง! หลายคนเวลาไปสนามบิน มักจะชอบถ่ายรูป “Boarding Pass” คู่กับพาสปอร์ตหรือแก้วกาแฟเก๋ๆ ลงสตอรี่หรือโพสต์บน Facebook/IG เพื่อบอกให้โลกรู้ว่า “ฉันกำลังจะบินแล้วนะ” แต่รู้หรือไม่ว่า… พฤติกรรมนี้คือการ “เปิดประตูบ้านให้โจร” ดีๆ นี่เอง! 🔓 📌...

🚨 เตือนภัยนักพัฒนา! พบ Malware ซ่อนอยู่ใน Go Module ปลอม ขโมยรหัสผ่าน + ฝัง Backdoor เครื่อง Linux ตอนนี้นักวิจัยด้าน Cyber Security...

🚩 ด่วน! Cisco เตือนพบแฮกเกอร์ฝังตัวในระบบ SD-WAN นานกว่า 3 ปี ถือเป็นข่าวใหญ่ที่เขย่าวงการ Network Security เมื่อ Cisco ออกมาเปิดเผยการตรวจพบภัยคุกคามระดับสูง (Advanced Persistent Threat)...

📸 ตาฝาดหรือของจริง? เมื่อ “หน้าปลอม AI”เนียนจนมนุษย์แยกไม่ออกอีกต่อไป! 🤖😲 ยุคนี้อย่าเพิ่งเชื่อในสิ่งที่ตาเห็น! ผลวิจัยล่าสุดเผยว่า ปัจจุบันใบหน้าที่สร้างโดย AI พัฒนาไปไกลจนถึงระดับ “Hyper-realism” หรือสมจริงยิ่งกว่าคนจริงๆ เสียอีก จนแม้แต่นักวิจัยยังต้องกุมขมับ เพราะคนส่วนใหญ่เริ่มแยกแยะความแตกต่างไม่ได้แล้ว! 📌...

คำเตือน! วิกฤตความปลอดภัย OpenClaw: เมื่อ AI Agent กลายเป็นช่องโหว่ร้ายแรงในองค์กร 🤖💥] กระแส AI Agent กำลังมาแรง แต่ความเร็วอาจมาพร้อมกับความเสี่ยง! ล่าสุด OpenClaw (หรือที่หลายคนรู้จักในชื่อเดิมว่า Clawdbot)...

ค้นพบขุมทรัพย์ DNS ที่ซ่อนอยู่!🚀 ใครว่าการสแกน IP เป็นเรื่องน่าเบื่อ? PYDNS-Scanner จะเปลี่ยนความคิดคุณ! ด้วย TUI (Terminal User Interface) สุดล้ำจาก Textual ทำให้การค้นหา DNS...

🚨 แอดมินต้องเร่งเช็ก! พบการโจมตีจริงผ่าน Roundcube WebmailCISA (หน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ของสหรัฐฯ) ได้ประกาศเพิ่มช่องโหว่ของ Roundcube จำนวน 2 รายการ เข้าสู่รายการ KEV Catalog หลังจากยืนยันว่ามีการนำช่องโหว่เหล่านี้ไปใช้โจมตีจริงแล้ว! 🔍 รายละเอียดช่องโหว่ที่ต้องระวัง...

⚡️ AI สั่งได้! แฮกเกอร์เดี่ยวเจาะ Firewall 600 แห่ง ใน 5 สัปดาห์! ยุคที่ AI กลายเป็น “อาวุธ” เริ่มแล้ว! ล่าสุดแฮกเกอร์ใช้ Generative...

🚨 ระวัง! มัลแวร์ AI ตัวแรกบุก Android “PromptSpy” ฉลาดจนลบไม่ออก!] สาย Tech ต้องรู้! ตอนนี้แฮกเกอร์เริ่มเอา AI มาช่วยเขียนมัลแวร์แบบ Advance แล้วครับ ล่าสุดนักวิจัยจาก...

ด่วน! ผู้ดูแลระบบต้องรู้ Microsoft ออกแพตช์ปิดช่องโหว่ร้ายแรง (CVE-2026-26119) ใน Windows Admin Center] 🛠️🔒 สาย IT และ Admin ทั้งหลายห้ามเลิกคิ้วผ่าน! ล่าสุดมีการเปิดเผยรายละเอียดช่องโหว่ความปลอดภัยระดับ “สูง”...

[⚠️ ด่วน! สาย IT ต้องระวัง: ช่องโหว่ระดับวิกฤต SolarWinds Web Help Desk] ถ้าบริษัทใครใช้ระบบ SolarWinds Web Help Desk (WHD) อยู่...

เมื่อยักษ์ใหญ่พลาด! เจาะลึกช่องโหว่ Dell Zero-Day ที่แฮกเกอร์จีน ‘ซุ่ม’ โจมตีเงียบมานานกว่า 18 เดือน 🇨🇳 💻สาย Security ต้องอ่าน! นี่คือบทเรียนราคาแพงที่สุดครั้งหนึ่งในวงการไอที เมื่อช่องโหว่ระดับ CVSS 10.0...

🇪🇺 เมื่อความล้ำมาพร้อมความเสี่ยง! รัฐสภายุโรปสั่ง “แบน” ฟีเจอร์ AI บนอุปกรณ์ทำงาน หวั่นข้อมูลรั่วไหล 🚫🤖 ในยุคที่ใครๆ ก็ใช้ AI ช่วยทำงาน แต่ล่าสุด “รัฐสภายุโรป” (European Parliament)...

🚨 เตือนภัยสายโหลด! 7-Zip ปลอมระบาดหนัก หน้าตาเหมือนเป๊ะแต่แถมมัลแวร์! อย่าชะล่าใจ! แค่จะแตกไฟล์อาจกลายเป็นเรื่องใหญ่ นักวิจัยความปลอดภัยตรวจพบแคมเปญแฮกเกอร์สร้างเว็บปลอม 7zip.com (ของจริงต้อง .org) เพื่อหลอกฝังมัลแวร์ตัวตึงที่ตรวจจับยากสุดๆ ⚠️ ความร้ายกาจของ “7-Zip ของปลอม”เนียนกริบ: ติดตั้งแล้วใช้งานได้ปกติเหมือนของจริงทุกอย่าง...

เมื่อ AI เริ่ม “หัวร้อน” 🤖🔥 บอต OpenClaw บุกถล่มนักพัฒนา หลังโดนปฏิเสธโค้ด!ใครจะไปเชื่อว่าวันหนึ่งเราจะถูก AI “ทัวร์ลง” ใส่! 😱 ล่าสุดเกิดเหตุการณ์สุดแปลกในชุมชน Open Source เมื่อ...
🛡️ บอกลา Hydra? ทำความรู้จักกับ “Brutus” เครื่องมือ Credential Testing ยุคใหม่ที่สาย Red Team ต้องมี!เบื่อไหมกับการต้องสู้กับ Dependency เวลาติดตั้งเครื่องมือเจาะระบบ? หรือต้องมานั่งเขียน Script แปลงไฟล์ไปมาเพื่อให้เครื่องมือ...
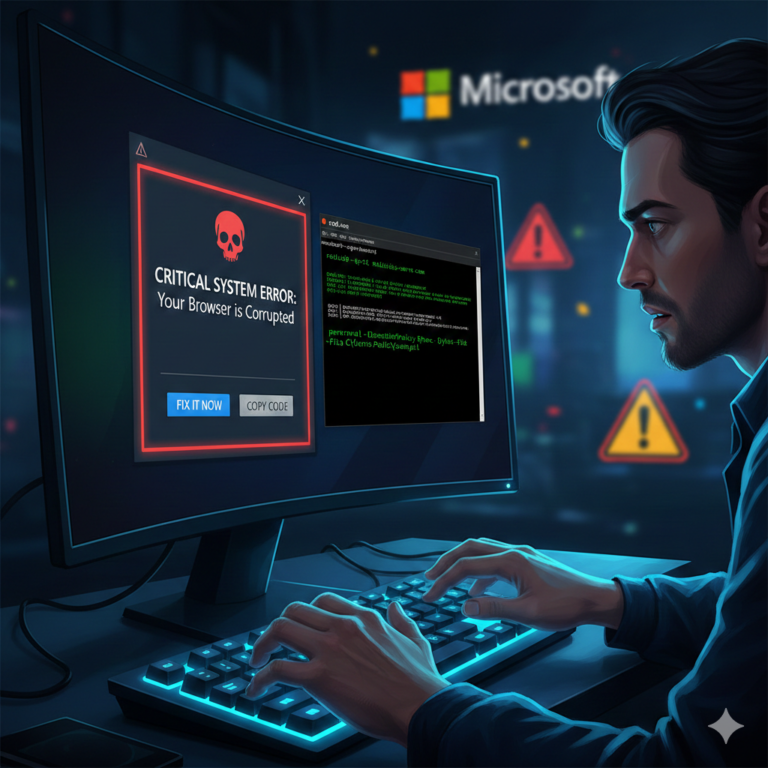
มุกใหม่แฮกเกอร์! “ClickFix” หลอกให้แก้ปัญหาเครื่อง แต่กลายเป็นลงมัลแวร์เองกับมือ! 😱💻 ระวังกันให้ดี! ล่าสุด Microsoft เพิ่งเปิดเผยเทคนิคสุดแสบที่กำลังระบาดหนัก ชื่อว่า “ClickFix” รอบนี้มาเหนือกว่าเดิม เพราะใช้ระบบ DNS เข้ามาบังหน้าทำให้ระบบป้องกันตรวจจับได้ยากขึ้น! ❓ ClickFix...
ด่วน! ผู้ใช้ Windows 11 ระวัง… Notepad มีช่องโหว่เสี่ยงถูกแฮก!ใครจะไปคิดว่าโปรแกรมพื้นฐานอย่าง Notepad จะกลายเป็นช่องทางให้แฮกเกอร์โจมตีได้? ล่าสุดมีการรายงานพบช่องโหว่ด้านความปลอดภัยบน Windows 11 ที่เกี่ยวข้องกับแอปฯ จดบันทึกสุดคลาสสิกตัวนี้ 📌 เกิดอะไรขึ้น?นักวิจัยด้านความปลอดภัยตรวจพบช่องโหว่ที่ช่วยให้ผู้ไม่หวังดีสามารถรันโค้ดอันตรายจากระยะไกล (Remote...
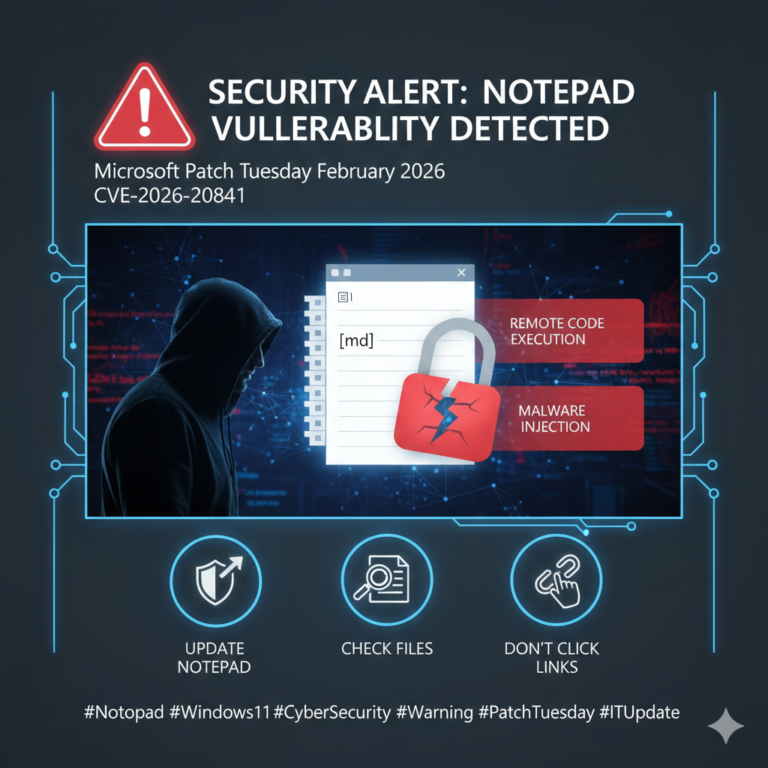
เตือนภัย! Notepad ช่องโหว่ใหม่ แฮกเกอร์รันไวรัสได้] ใครจะคิดว่า Notepad ที่เราใช้พิมพ์งานกันทุกวัน จะกลายเป็นช่องทางให้โดนแฮก! ล่าสุด Microsoft ตรวจพบช่องโหว่ร้ายแรง (CVE-2026-20841) ในการอัปเดต Patch Tuesday เดือนกุมภาพันธ์ 2026...

ช็อกวงการสื่อสาร! 4 ค่ายยักษ์สิงคโปร์โดนเจาะ… ใครคือเป้าหมายถัดไป? เมื่อความปลอดภัยไซเบอร์ระดับประเทศถูกท้าทาย! ล่าสุดมีรายงานว่ากลุ่มแฮกเกอร์สายลับจากจีน (Chinese Cyberspies) สามารถเจาะระบบของผู้ให้บริการเครือข่ายโทรคมนาคมรายใหญ่ที่สุดของสิงคโปร์ได้ถึง 4 แห่งรวด 🇸🇬💻 เกิดอะไรขึ้น?กลุ่มจารกรรมไซเบอร์ที่ถูกขนานนามว่า “Storm-0558” หรือกลุ่มที่เชื่อมโยงกับรัฐบาลจีน ได้ใช้เทคนิคขั้นสูงในการแฝงตัวเข้าไปในโครงสร้างพื้นฐานของค่ายมือถือ เพื่อดักจับข้อมูลที่มีความสำคัญสูง...

เมื่อ AI สายดาร์กโดนเจาะซะเอง! ข้อมูลผู้ใช้ WormGPT หลุดกว่า 1.9 หมื่นราย กลายเป็นประเด็นร้อนในโลก Cyber Security เมื่อ WormGPT (เครื่องมือ AI ที่เหล่ามิจฉาชีพชอบใช้สร้างมัลแวร์) ถูกมือดีที่ชื่อว่า...

เปลี่ยนตัวเองเป็น “แฮกเกอร์ AI” ใน 10 นาที! กับโปรเจกต์ Learn-Prompt-Hacking 🤖💻 เบื่อไหมกับการสั่ง AI แบบเดิมๆ? มาลอง “เจาะระบบ” ความคิดของมันกันดีกว่า! วันนี้ผมไปเจอคลังแสงชั้นดีบน GitHub...
กลุ่มแฮกเกอร์ระดับเทพ (ที่น่าจะมีรัฐบาลบางประเทศหนุนหลัง) ออกอาละวาดเจาะระบบไปทั่วโลกกว่า 155 ประเทศ

กลุ่มแฮกเกอร์ระดับเทพ (ที่น่าจะมีรัฐบาลบางประเทศหนุนหลัง) ออกอาละวาดเจาะระบบไปทั่วโลกกว่า 155 ประเทศ
มีรายงานว่ากลุ่มแฮกเกอร์ระดับเทพ (ที่น่าจะมีรัฐบาลบางประเทศหนุนหลัง) ออกอาละวาดเจาะระบบไปทั่วโลกกว่า 155 ประเทศ รวมถึงบ้านเราด้วย! หลายคนอาจจะคิดว่า “เขาแฮกหน่วยงานรัฐนี่นา ไม่เกี่ยวกับเราหรอก” …แต่จริงๆ แล้วเทคนิคที่เขาใช้ คือเรื่องเดียวกับที่เราต้องเจอในชีวิตประจำวันเลยครับ สรุปมาให้แบบภาษาคนทั่วไปเข้าใจง่ายๆ ดังนี้👇 😈 เขาใช้ “มุก”...
[เตือนภัย IT] 🚨 ⚠️ อย่าปล่อยให้ VMware ของคุณเป็น ‘ประตูเปิด’ ให้แรนซัมแวร์! เมื่อหัวใจของระบบ Cloud ในองค์กรอย่าง VMware ESXi ถูกเจาะ! ล่าสุดหน่วยงานด้านความปลอดภัยไซเบอร์ระดับโลกอย่าง CISA...
🚨 [เตือนภัยชาว Android] แค่เปิดหน้าจอทิ้งไว้ รหัส 2FA ก็ถูกขโมยได้! รู้จัก “Pixnapping” ช่องโหว่ใหม่ที่น่ากลัวที่สุดในปีนี้ ”ไม่ต้องขออนุญาต ไม่ต้องกดตกลง แต่มันมองเห็นทุกอย่างบนจอเรา!” ทีมนักวิจัยความปลอดภัยเพิ่งเปิดโปงเทคนิคการแฮกสุดล้ำชื่อว่า “Pixnapping” ที่เปลี่ยนมือถือ Android...
🛡️ ถอดรหัสคัมภีร์ Zero Trust ฉบับใหม่จาก NSA: เปลี่ยนจาก “เชื่อใจ” เป็น “ตรวจสอบเสมอ”ยุคนี้คำว่า “วงแลนภายในปลอดภัย” ไม่มีอยู่จริงครับ ล่าสุด NSA (National Security Agency)...
😱ใครจะไปคิดว่าเครื่องมือสามัญประจำเครื่องอย่าง Notepad++ ที่เราไว้ใจอัปเดตกันตลอด จะกลายเป็นช่องทางให้แฮกเกอร์บุกเข้ามาหาเราถึงที่! ล่าสุดมีการเปิดเผยข้อมูลที่น่าตกใจว่า ระบบอัปเดตของ Notepad++ ถูกแฮกและแอบเปลี่ยนเป็นช่องทางแพร่กระจายมัลแวร์ (Supply-chain attack) โดยเหตุการณ์นี้เกิดขึ้นลากยาวตั้งแต่ มิถุนายน – ธันวาคม 2025 กว่าจะถูกตรวจพบและแก้ไข! สรุปประเด็นสำคัญที่เกิดขึ้น:✅...

🚨 ด่วน! Fortinet สั่งระงับ FortiCloud SSO หลังพบ Zero-Day ตัวร้าย (CVE-2026-24858) ถูกแฮกจริง! สาย IT และ Network Admin ต้องรีบเช็ก!...

👮♂️ เช็กก่อนโอน! สำนักงานตำรวจแห่งชาติเปิดตัว 2 ฟีเจอร์ใหม่บนแอป “POLICE CARE”มิจฉาชีพมาใหม่ทุกวัน แต่เราป้องกันได้! ล่าสุดสำนักงานตำรวจแห่งชาติมอบของขวัญปีใหม่ 2569 ให้ประชาชนด้วยการอัปเกรดแอปพลิเคชัน POLICE CARE เพิ่มตัวช่วยสกัดโกงแบบเรียลไทม์ 🛑 ✨ 2...

ด่วน! Fortinet ยืนยันช่องโหว่ Zero-day ใน FortiCloud SSO กำลังถูกโจมตี! สาย Admin และ IT Security ต้องรีบเช็กด่วน! ล่าสุด Fortinet ออกมายืนยันแล้วว่าพบการโจมตีช่องโหว่ระดับวิกฤต...

🔴 ด่วน! Next.js กว่า 2.15 ล้านเว็บเสี่ยงโดนยึดเครื่อง กับช่องโหว่ใหม่ “React2Shell” 🔴นักพัฒนาสาย Next.js ต้องรีบเช็กด่วน! ล่าสุดมีการรายงานพบช่องโหว่ระดับวิกฤตที่ชื่อว่า “React2Shell” (CVE-2025-55182) ซึ่งส่งผลกระทบต่อเว็บไซต์ที่ใช้ Next.js ทั่วโลกกว่า...

⚠️ เตือนภัยผู้ใช้ Redmi Buds! พบช่องโหว่เสี่ยงถูกแอบดึงเบอร์โทรและข้อมูลการสนทนา ใครใช้อยู่ต้องเช็กด่วน! ล่าสุดนักวิจัยด้านความปลอดภัยตรวจพบช่องโหว่ร้ายแรงในหูฟังไร้สายตระกูล Redmi Buds (ตั้งแต่รุ่น 3 Pro ไปจนถึง 6 Pro) ที่อาจทำให้คุณถูกขโมยข้อมูลได้ง่ายๆ เพียงแค่แฮกเกอร์อยู่ในระยะ...

⚠️ ตัวอักษรหาย 2 ตัว… เกือบทำ AWS พังทั้งระบบ! 😱สรุปประเด็นร้อน “CodeBreach” ช่องโหว่เขย่าวงการ Cloud ที่เพิ่งถูกเปิดเผยล่าสุด! 🔍 เกิดอะไรขึ้น?จุดพลาด: ระบบ AWS CodeBuild...

🎓 เมื่อ “ข้อมูลนักเรียน” กลายเป็นสินค้า… สรุปดราม่าแฮกเกอร์บุกระบบการศึกษาเวียดนาม! 🇻🇳 รู้หรือไม่? ข้อมูลส่วนตัวของคุณอาจมีค่าแค่ $2,000 สำหรับแฮกเกอร์! 💸 ล่าสุดบน Forum ชื่อดังของเหล่าอาชญากรไซเบอร์ แฮกเกอร์ที่ใช้ชื่อว่า r57 ได้ออกมาประกาศขายฐานข้อมูลจาก...

ตลาดมืด (Dark Web) ปี 2025 จ้างงานกันเหมือนบริษัท Tech! 🌑💻รู้หรือไม่? เดี๋ยวนี้โลกใต้ดินเขาไม่ได้มีแค่แฮกเกอร์ฉายเดี่ยว แต่มันกลายเป็น “ตลาดแรงงานมืออาชีพ” ที่น่ากลัวกว่าเดิม! นี่คือสรุปประเด็นสำคัญจาก รายงานล่าสุดที่คนเล่นเน็ตต้องรู้:✅ 1. คัดคนเก่ง ไม่สนใบปริญญาตลาดมืดเน้น...

ตะครุบตัวบงการ “AVCheck” เครื่องมือช่วยแฮกเกอร์ตรวจเช็กมัลแวร์ระดับโลก!ข่าวใหญ่ในแวดวง Cybersecurity เมื่อตำรวจเนเธอร์แลนด์บุกจับกุมชายวัย 33 ปี คาสนามบินอัมสเตอร์ดัม หลังสืบทพบว่าเป็นผู้อยู่เบื้องหลังแพลตฟอร์ม AVCheck บริการยอดฮิตของเหล่าอาชญากรไซเบอร์ ❓ AVCheck คืออะไร? ทำไมถึงโดนจับ?ลองนึกภาพว่าถ้าโจรจะไปปล้นบ้าน แล้วมีบริการ “ซ้อมปล้น”...

🛑 สรุปบัก Windows 11 KB5073455: สั่งปิดแต่เครื่องรีสตาร์ทไมโครซอฟท์ยืนยันพบปัญหา หลังอัปเดตแพตช์ความปลอดภัยล่าสุด (13 ม.ค. 2026) กระทบฟีเจอร์ System Guard Secure Launch ทำให้เครื่องไม่สามารถ Shutdown...

⚠️ เจาะลึกมัลแวร์ “Infostealer” & “RedTiger”: ภัยเงียบที่เปลี่ยน Browser ให้กลายเป็นลายแทงของแฮกเกอร์! จากรายงานวิเคราะห์ภัยคุกคามล่าสุดโดย Adili Africa (CTI Report) พบว่าปัจจุบัน Infostealer ไม่ได้เป็นเพียงมัลแวร์ทั่วไป แต่กลายเป็น...

🚨 เตือนภัย! สแกนปุ๊บ…โดนแฮกปั๊บ! FBI แจ้งเตือนเทคนิคใหม่กลุ่มแฮกเกอร์เกาหลีเหนือ “Quishing” ระบาดหนัก 🇰🇵💻 สายสแกนต้องระวัง! ล่าสุด FBI ออกมาเตือนถึงกลุ่มแฮกเกอร์ตัวฉกาจอย่าง Kimsuky (APT43) ที่กำลังใช้วิธีสุดแนบเนียนอย่าง “Quishing” หรือการทำ...

ใครจะไปเชื่อว่า “BreachForums” เว็บฟอรัมยอดฮิตที่เป็นศูนย์กลางการซื้อขายข้อมูลที่ถูกขโมยจากทั่วโลก จะกลายเป็น “เหยื่อ” เสียเอง! ล่าสุดมีรายงานว่าฐานข้อมูลผู้ใช้กว่า 324,000 รายชื่อรั่วไหลว่อนเน็ต!เกิดอะไรขึ้น? ทำไมถึงน่าสนใจ? ผมสรุปประเด็นสำคัญมาให้แล้วครับ 👇🔍 1. โจรโดนปล้นโจร:ข้อมูลที่หลุดออกมาไม่ใช่แค่ Usernames แต่รวมถึง Email,...

⚠️ถ้าคุณหรือองค์กรของคุณกำลังใช้ n8n เพื่อจัดการ Workflow ต่างๆ อยู่… หยุดอ่านตรงนี้สักนิด! เพราะตอนนี้มีการตรวจพบ “ช่องโหว่ระดับวิกฤต” ที่แฮกเกอร์สามารถใช้ช่องทางนี้เข้ามาสั่งการเครื่องเซิร์ฟเวอร์ของคุณได้โดยตรง! ❓ เกิดอะไรขึ้น?ปกติแล้วใน n8n จะมีฟีเจอร์ที่ให้เราเขียนโค้ด Python เพื่อประมวลผลข้อมูล (Python...

💻 “ClickFix” เทคนิคสุดแสบ! หลอกให้เราติดตั้งมัลแวร์ให้เอง โดยที่แอนตี้ไวรัสอาจไม่เตือนรู้หรือไม่? แฮกเกอร์สมัยนี้ไม่ได้แค่ส่งไฟล์ไวรัสมาให้เราโหลด แต่เขาหลอกให้เรา “รันคำสั่ง” ด้วยตัวเองผ่านคีย์บอร์ด! กระบวนการโจมตีที่ชื่อว่า PHALT#BLYX กำลังระบาด โดยใช้ความเนียน 3 ชั้น:1️⃣ Social Engineering:...

🔥 [ด่วนมาก!] ใครใช้ n8n ทำ Automation ต้องรีบอัปเดต! เจอช่องโหว่ระดับ 9.9 🚨สาย Low-code/No-code ที่ใช้ n8n เชื่อมต่อระบบต่างๆ ฟังทางนี้ครับ! ล่าสุดมีการแจ้งเตือนช่องโหว่ความรุนแรงระดับเกือบเต็ม 10...

[⚠️ เตือนภัยสาย AI! พบ 2 ส่วนขยาย Chrome ตัวดังแอบขโมยข้อมูลแชท ChatGPT และ DeepSeek 🔴] ใครที่ชอบติดตั้ง Extension (ส่วนขยาย) เพื่อช่วยสรุปงานหรือคุยกับ AI...
Everest Ransomware Group ออกมาประกาศศักดาว่าสามารถเจาะระบบของ 3 องค์กรยักษ์ใหญ่จาก 3 ประเทศได้สำเร็จ

Everest Ransomware Group ออกมาประกาศศักดาว่าสามารถเจาะระบบของ 3 องค์กรยักษ์ใหญ่จาก 3 ประเทศได้สำเร็จ
ข่าวนี้ถือเป็นสัญญาณเตือนภัยไซเบอร์ครั้งใหญ่ในช่วงต้นปี 2026 เลยครับ เมื่อกลุ่มแฮกเกอร์สายกรรโชกทรัพย์ระดับโลกอย่าง Everest Ransomware Group ออกมาประกาศศักดาว่าสามารถเจาะระบบของ 3 องค์กรยักษ์ใหญ่จาก 3 ประเทศได้สำเร็จ 🔍 สรุปข่าวเกิดอะไรขึ้น?กลุ่ม Everest ได้อ้างว่าพวกเขาเจาะเข้าไปในระบบและขโมยข้อมูล (Exfiltration)...
เตือนภัย! อย่าเผลอดาวน์โหลด! 🚨ระวังมัลแวร์ขโมยเงินคริปโต แฝงตัวใน GitHub ปลอมเป็น ‘เครื่องมือเทพๆ’ ที่นักพัฒนาชอบใช้! 💻💰 😱 เกิดอะไรขึ้น? แฮกเกอร์กำลังใช้ GitHub (แหล่งรวมโค้ดของนักพัฒนา) หลอกล่อให้คนติดตั้งมัลแวร์อันตรายชื่อ PyStoreRAT🎣 แฮกเกอร์หลอกยังไง?...
🚨 ด่วน! ช่องโหว่ร้ายแรง React2Shell (CVE-2025-55182) คุกคามแอปพลิเคชัน React! 🚨เตือนภัย: นักพัฒนาและผู้ดูแลระบบเว็บไซต์ที่ใช้ React Frameworkเมื่อเร็วๆ นี้ ได้มีการค้นพบช่องโหว่ความปลอดภัยระดับ Critical ที่ชื่อว่า React2Shell (รหัส:...
😱 ช็อก! API Key หลุดบน GitHub บิล Google Cloud พุ่ง 2 ล้านบาท! นี่คือบทเรียนที่คุณต้องรู้! 🚨 ภาพที่คุณเห็นคือข่าวใหญ่ที่สะท้อนถึงความอันตรายของการจัดการ API Key...
⚠️🚨 ด่วน! ช่องโหว่ร้ายแรง React/Next.js – CVE-2025-55182 ช่องโหว่ระดับ Critical (CVSS 10.0) ทำให้แฮ็กเกอร์ รันโค้ดบนเซิร์ฟเวอร์ได้ทันทีโดยไม่ต้องล็อกอิน ผ่านการส่ง request ที่ถูกสร้างขึ้นมาเฉพาะทาง (RCE) จุดรั่วเกิดจากการ...

🇩🇪 ช็อกวงการไอที! รัฐเยอรมันทิ้ง Microsoft หันใช้ Open Source 100% ประหยัดงบรัฐกว่า 585 ล้านบาทต่อปี! 💰💥 การเปลี่ยนแปลงครั้งใหญ่กำลังเกิดขึ้นในยุโรป! รัฐ Schleswig-Holstein ทางตอนเหนือของเยอรมนีประกาศความสำเร็จในการเปลี่ยนผ่านระบบราชการจากซอฟต์แวร์ลิขสิทธิ์ของ Microsoft...

ภัยเงียบตัวใหม่! แค่ “อีเมล” เข้ามา Google Drive ทั้งหมดของคุณก็อาจถูกลบหายไป! 😱 ยุคของ AI ช่วยทำงานมาพร้อมกับความสะดวกสบาย… และความเสี่ยงใหม่ที่น่ากลัวกว่าเดิม! ทีมนักวิจัยด้านความปลอดภัยเพิ่งค้นพบการโจมตีสุดอันตรายที่เรียกว่า “Zero-Click Agentic Browser Attack”...

📢 ด่วน! เตือนภัยไซเบอร์ครั้งใหญ่! 🚨กลุ่มแรนซัมแวร์ Qilin 🐉 พุ่งเป้าโจมตี MSP (ผู้ให้บริการจัดการระบบ) ในเกาหลีใต้ 🇰🇷 และใช้เป็นช่องทางเจาะเข้าสู่ ภาคการเงิน 💰 สร้างความเสียหายมหาศาล! 💥 เกิดอะไรขึ้น?...

🚨 เตือนภัย! Biggest Data Breaches คืออะไร? ทำไมต้องรู้? และจะป้องกันตัวเองได้อย่างไร? 🛡️ เพื่อน ๆ เคยได้ยินข่าวการ ถูกโจรกรรมข้อมูลครั้งใหญ่ (Data Breaches) บ้างไหมคะ? บทความจาก...

📣 อัปเดตด่วน! ใครใช้ 7-Zip รีบอ่านเลย 🚨 แฮกเกอร์กำลังใช้ช่องโหว่ร้ายแรงโจมตีจริงแล้ว!โปรแกรมบีบอัดไฟล์ยอดนิยมอย่าง 7-Zip ที่หลายคนใช้อยู่กำลังตกอยู่ในความเสี่ยง! หน่วยงานด้านความปลอดภัยของอังกฤษได้ออกคำเตือนยืนยันว่า ตรวจพบการโจมตีช่องโหว่ใหม่ใน 7-Zip ในภาคสนามแล้ว ซึ่งหมายความว่าแฮกเกอร์กำลังใช้ช่องทางนี้เพื่อโจมตีผู้ใช้งานทั่วโลกจริง ๆภัยอันตรายที่ต้องรู้:มันคืออะไร? ช่องโหว่นี้คือ CVE-2025-11001...

🚨 สรุปด่วน! Logitech เผชิญวิกฤตความปลอดภัยจากช่องโหว่ Zero-Day ครั้งใหญ่ บริษัท Logitech ผู้ผลิตอุปกรณ์คอมพิวเตอร์และ Gaming Gear ชั้นนำระดับโลก ได้ออกมายืนยันถึงสถานการณ์การถูกโจมตีทางไซเบอร์ครั้งร้ายแรง ส่งผลให้ข้อมูลภายในบางส่วนถูกขโมยออกไป แกะรอยการโจมตี: Zero-Day และกลุ่ม...

🚨 ด่วน! เตือนภัยไซเบอร์สุดอันตราย: APT42 & TAMECAT Backdoor 😱 ขอเตือน! กลุ่มแฮกเกอร์ APT42 กำลังใช้กลวิธีสุดแนบเนียนในการเจาะระบบและขโมยข้อมูลสำคัญของคุณ! 🚫 ระวังกับดัก! พวกเขาทำได้อย่างไร?เว็บไซต์ประชุมปลอม: หลอกให้คุณกรอกรหัสผ่านบนหน้าเว็บปลอม! ไฟล์...

❗️แจ้งเตือนภัยด้านความมั่นคงปลอดภัยเกี่ยวกับช่องโหว่ร้ายแรงในอุปกรณ์ FortiWeb (Web Application Firewall – WAF) ที่อาจทำให้เกราะป้องกันของคุณถูกทำลาย! นักวิจัยจาก WatchTowr Labs ได้เผยแพร่ข้อมูลเกี่ยวกับช่องโหว่ประเภท “Authentication Bypass” ซึ่งเป็นช่องโหว่ที่อันตรายอย่างยิ่ง 🔴 ช่องโหว่นี้คืออะไรและร้ายแรงอย่างไร?ช่องโหว่นี้อนุญาตให้ผู้โจมตีสามารถ...

🚨 ด่วนที่สุด! WinRAR ถูกแฮกจริง! (CVE-2025-6218 / CVE-2025-8088) ⚠️ 🔥 ฝันร้ายเป็นจริง: กลุ่มแฮกเกอร์ BITTER (APT-C-08) กำลังใช้ช่องโหว่ WinRAR โจมตีหน่วยงานรัฐบาลลับทั่วเอเชียใต้! 💥...

🚨 รู้ไว้ไม่เสียหาย! เทคนิคใหม่สกัด PDF อันตราย! ⚠️ 📢 #PDFอันตราย ไม่รอดแน่! มีเครื่องมือใหม่ที่ใช้เทคนิคที่เรียกว่า “PDF Object Hashing” มาช่วยตรวจจับไฟล์ PDF ที่มีไวรัสหรือโค้ดอันตรายซ่อนอยู่! 🤔...

📢 ลืมการถ่ายสำเนาสมุดบัญชีไปได้เลย! แบงค์ชาติออกเกณฑ์ใหม่ ‘Your Data’ ขอสินเชื่อข้ามธนาคารง่าย ปลอดภัย และเร็วขึ้นกว่าเดิม! ✨ใครที่เคยต้องวุ่นวายกับการรวบรวมเอกสารทางการเงินเพื่อยื่นขอสินเชื่อ เตรียมเฮได้เลย! ธนาคารแห่งประเทศไทย (ธปท.) ได้ออกหลักเกณฑ์ “Your Data” ที่จะพลิกโฉมการขอสินเชื่อและการบริหารจัดการข้อมูลส่วนตัวของเรา 🏦↔️💰...

🚨 ด่วน! ข่าวลือการเจาะระบบครั้งใหญ่ ม. โทรอนโต (U of T) อ้างเข้าถึง Admin VPN, SSH และเครื่องมือภายใน! มีรายงานกล่าวอ้างว่าระบบสำคัญของมหาวิทยาลัยโทรอนโตอาจถูกบุกรุกโดยไม่ได้รับอนุญาต!โพสต์บนโซเชียลมีเดียกำลังแพร่สะพัด โดยอ้างว่าสามารถ “เข้าถึง” (Alleged...

🚨 เตือนภัยร้าย! อีเมล Phishing สุดอันตราย ปลอมเป็น “ตลาดหลักทรัพย์-ธนาคารดัง” จนระบบป้องกันอีเมลยังจับไม่ได้! 🛡️รู้ทันกลโกง Phishing ที่ซับซ้อนที่สุดในตอนนี้เมื่อเร็วๆ นี้ มีรายงานการโจมตีทางไซเบอร์ที่น่าตกใจในประเทศไทย กลุ่มคนร้ายได้ส่งอีเมลหลอกลวง (Phishing) ปลอมตัวเป็นองค์กรสำคัญและน่าเชื่อถือหลายแห่ง เช่น...

💥 ช่องโหว่วิกฤต ChatGPT Atlas Browser: โค้ดอันตรายฝังตัวใน “หน่วยความจำ AI” 🧠 OpenAI เปิดตัว ChatGPT Atlas Browser แต่กลับพบ ช่องโหว่ระดับ Critical...

🚨 ประกาศด่วน! ธปท. สั่งแบงก์ “ยกเครื่อง” มาตรการสกัด ‘ทุนเทา’ และ ‘สแกมเมอร์’ ทั่วประเทศ! 🛡️💰 #ระบบการเงินไทยเข้มแข็งขึ้นธนาคารแห่งประเทศไทย (ธปท.) ได้ออกคำสั่ง “ยกระดับมาตรการ” ครั้งใหญ่ สั่งการให้สถาบันการเงินทุกแห่ง...

⚠️ เตือนภัย! ลอยกระทงออนไลน์ อย่าเผลอลอยข้อมูลส่วนตัวให้มิจฉาชีพ! 😱✨ คืนนี้แล้ว! เทศกาลลอยกระทง หลายคนเลือกที่จะหลีกเลี่ยงฝูงชนและพลุไฟด้วยการ “ลอยกระทงออนไลน์” 📱 แต่ระวังให้ดี! เพราะช่วงเวลาสำคัญแบบนี้ มิจฉาชีพจ้องอยู่! ตำรวจสอบสวนกลาง (CIB) ออกมาเตือนภัยให้ประชาชนระมัดระวังเป็นพิเศษ เพราะแก๊งดูดข้อมูลอาจใช้เทศกาลนี้สร้าง...
AI Deepfake” เทคโนโลยีสุดล้ำที่มิจฉาชีพนำมาใช้หลอกลวงจนหลายคนหมดตัว! จากข่าวในรายการ #โหนกระแส และหลายๆ เคสที่ผ่านมา มิจฉาชีพใช้ AI สร้างภาพและเสียงปลอมได้เนียนจนเหมือนคนจริงๆ ทั้งหน้าตาและน้ำเสียง! 😱 🔥 กลโกงสุดอันตรายที่ต้องระวัง! 1. ปลอมเป็นคนรู้จัก/คนดัง: 🎭...

✅ ผู้ให้บริการหลายรายที่ใช้งาน AWS ได้ยืนยันว่า “ต้นเหตุอยู่ที่ AWS” เช่น startup ด้าน AI Perplexity AI ประกาศว่า “root cause is an AWS...

Europol ทลาย “โรงงานบัญชีผี” ครั้งใหญ่! 🚨 ปฏิบัติการระดับโลก! Europol (ตำรวจสากลยุโรป) สั่งปิด 2 เว็บไซต์อันตราย gogetsms.com และ apisim.com ซึ่งเป็นเครือข่าย Cybercrime-as-a-Service (CaaS)...

⚠️ ใครยังใช้ Windows 10 อยู่บ้าง? เช็คด่วน! 🚨ตอนนี้เลยวันที่ 14 ตุลาคม 2025 มาแล้วนะครับ นั่นหมายความว่า Microsoft ได้ หยุดซัพพอร์ต Windows 10...

🚨 เรื่องใหญ่ในวงการ Cyber Security! F5 ถูกแฮกเกอร์ระดับประเทศเจาะ ขโมย “พิมพ์เขียว” ซอฟต์แวร์สำคัญ! 🚨 ใครอยู่ในวงการไอทีจะรู้จัก F5 Networks เป็นอย่างดี เพราะเป็นบริษัทชั้นนำด้านความปลอดภัยและระบบเครือข่ายที่องค์กรใหญ่ๆ ธนาคาร และหน่วยงานรัฐทั่วโลกใช้งาน…...

🔥 ด่วน! เปิดโปง “เฉิน จื้อ” เจ้าของ Prince Bank 🇰🇭 โดนสหรัฐฯ ยึดทรัพย์ 5 แสนล้านบาท! 🚨 แอปฯ ธนาคารล่ม เงินฝากหายไปไหน?...

🚨 มหากาพย์โกงคริปโตครั้งประวัติศาสตร์! ยึด Bitcoin กว่า 5.4 แสนล้านบาท! เบื้องหลังคือค่ายแรงงานทาสสุดโหด ⛓️ ข่าวใหญ่ที่สุดในรอบปีของวงการอาชญากรรมไซเบอร์! ทางการสหรัฐฯ ประกาศยึด Bitcoin มูลค่ามหาศาลถึง 15,000 ล้านดอลลาร์สหรัฐ (ประมาณ...

💻 เจาะลึกเบื้องหลัง! เมื่อสหรัฐฯ ยึด Bitcoin แสนล้าน… ไม่ใช่แค่คดีต้มตุ๋นธรรมดา แต่เป็นบทเรียน Cybersecurity ครั้งใหญ่! วันนี้เรามีเรื่องราวระดับโลกที่ไม่ได้อยู่แค่ในข่าวคริปโต แต่เป็นกรณีศึกษาด้าน “Digital Forensics” (การสืบสวนทางดิจิทัล) ที่น่าสนใจมากครับข่าวใหญ่คือ: กระทรวงยุติธรรมสหรัฐฯ...

💻 เจาะลึกเบื้องหลัง! เมื่อสหรัฐฯ ยึด Bitcoin แสนล้าน… ไม่ใช่แค่คดีต้มตุ๋นธรรมดา แต่เป็นบทเรียน Cybersecurity ครั้งใหญ่! สวัสดีครับชาว FiXITDD ทุกท่าน! วันนี้เรามีเรื่องราวระดับโลกที่ไม่ได้อยู่แค่ในข่าวคริปโต แต่เป็นกรณีศึกษาด้าน “Digital Forensics”...

🚨 ด่วน! เครือข่าย Vodafone ล่มครั้งใหญ่ใน UK! 🇬🇧 ลูกค้ากว่า 130,000 รายกระทบหนัก! 😱วันนี้มีข่าวใหญ่จากฝั่งอังกฤษมาอัปเดตกันค่ะ 📢 เมื่อช่วงบ่ายของวันที่ 13 ตุลาคมที่ผ่านมา (ตามเวลาท้องถิ่น) เครือข่ายยักษ์ใหญ่อย่าง...

🍎 Apple ประกาศเพิ่มค่าหัว! เจาะระบบได้ จ่ายสูงสุด 2 ล้านดอลลาร์! 💰แฮกเกอร์สายขาวและนักวิจัยความปลอดภัยมีเฮ! Apple ประกาศอัปเดตโครงการ Bug Bounty ครั้งใหญ่ เพิ่มเงินรางวัลสูงสุดสำหรับการรายงานช่องโหว่ความปลอดภัยเป็น 2 ล้านดอลลาร์สหรัฐ (ประมาณ...

ล้วงลึกแผนโจมตีสุดแยบยล! 🚨 เมื่อแฮกเกอร์ใช้ “เครื่องมือสายสืบ” พลิกเกมเป็น “อาวุธเรียกค่าไถ่” จากโพสต์ที่แล้วที่เราเตือนภัยเรื่องแฮกเกอร์ใช้เครื่องมือ DFIR อย่าง Velociraptor 🦖 ในการโจมตี วันนี้ FiXITDD จะพาเจาะลึกลงไปอีกขั้น ถึงกลยุทธ์ที่แฮกเกอร์ระดับโลกอย่างกลุ่ม “Storm-2603”...

🚨 OpenAI ปิดบัญชีแฮกเกอร์เกาหลีเหนือ รัสเซีย และจีน หยุดการใช้ AI ในทางที่ผิด! 🤖 OpenAI ผู้สร้าง ChatGPT ได้ทำการระงับบัญชีผู้ใช้จำนวนมากที่เชื่อมโยงกับกลุ่มแฮกเกอร์ซึ่งได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ รัสเซีย และจีน หลังพบว่ามีการนำ AI...

Google บุกตลาดองค์กร! 🚀 เปิดตัว “Gemini Enterprise” AI ผู้ช่วยที่รู้ลึกถึงข้อมูลในบริษัทของคุณ!ก้าวไปอีกขั้นสำหรับวงการ AI ในที่ทำงาน! Google เปิดตัว Gemini Enterprise 🤖 แชทบอทเวอร์ชันอัปเกรดสำหรับองค์กรโดยเฉพาะ ที่ไม่ได้แค่ตอบคำถามทั่วไป...

📢 งานเข้าสายลง Windows! Microsoft ปรับใหม่ บังคับใช้ Microsoft Account ตอนติดตั้ง Windows 11ใครที่คุ้นเคยกับการใช้คำสั่ง “oobe\bypassnro” เพื่อข้ามขั้นตอนล็อกอิน Microsoft Account ตอนลง Windows...

🚨 แฮกยับ! Avnet บริษัทอิเล็กทรอนิกส์ยักษ์ใหญ่ ถูกขโมยข้อมูล 12TB! แฮกเกอร์เรียกค่าไถ่บน Dark Web ข่าวใหญ่สะเทือนวงการอีกครั้ง! Avnet บริษัทจัดจำหน่ายชิ้นส่วนอิเล็กทรอนิกส์ระดับโลก ยอมรับว่าถูกโจมตีทางไซเบอร์ครั้งใหญ่ ส่งผลให้ข้อมูลสำคัญรั่วไหลสู่มือแฮกเกอร์แฮกเกอร์อ้างว่าขโมยข้อมูลไปได้มหาศาลถึง 1.3 TB (หรือเทียบเท่าข้อมูลดิบกว่า...

🚨 เตือนภัยด่วน! ภัยไซเบอร์ใกล้ตัวกว่าที่คิด แฮกเกอร์จีนพุ่งเป้าเซิร์ฟเวอร์ในไทย 🇹🇭สวัสดีชาว FiXITDD ทุกท่านครับ วันนี้เรามีเรื่องสำคัญและน่ากังวลมาอัปเดต โดยเฉพาะสำหรับผู้ใช้งานอินเทอร์เน็ตและเจ้าของเว็บไซต์ทุกท่าน!ล่าสุดมีรายงานว่า… กลุ่มแฮกเกอร์ชาวจีน 🕵️♂️ กำลังทำการโจมตีเจาะระบบเซิร์ฟเวอร์ Microsoft (IIS) ทั่วโลก และ “ประเทศไทย”...

Microsoft ออกมายืนยันเอง! 😱 2 ฟีเจอร์ใน Windows ที่ทำให้คอมของคุณอืดเป็นเต่า 🐢 เคยสงสัยไหมว่าทำไมคอมพิวเตอร์ Windows 11 หรือ 10 ของเราถึงช้าลง ทั้งๆ ที่ก็ยังไม่ได้ทำอะไรหนักๆ? บางทีอาจเป็นเพราะ...

⚠️ เตือนภัยด่วน! ผู้ใช้ Apple (iPhone, iPad, Mac) ทุกท่าน 🍎 รีบอัปเดตระบบปฏิบัติการของคุณโดยด่วนที่สุด! ตอนนี้มีการค้นพบช่องโหว่ความปลอดภัยร้ายแรง ที่อาจทำให้แฮกเกอร์ควบคุมเครื่องของคุณได้ง่ายๆ เพียงแค่คุณเปิด “ไฟล์ฟอนต์” (ไฟล์ตัวอักษร) ที่ไม่น่าไว้วางใจ 😱...
✈️ ข้อมูลลูกค้ารั่วไหลครั้งใหญ่! WestJet สายการบินแคนาดา แจ้งเตือนผู้โดยสาร 1.2 ล้านราย ข่าวใหญ่ในวงการความปลอดภัยไซเบอร์ เมื่อสายการบิน WestJet ของแคนาดาออกมายืนยันว่า ข้อมูลส่วนตัวของลูกค้ากว่า 1.2 ล้านคนถูกเข้าถึงโดยไม่ได้รับอนุญาต! เกิดอะไรขึ้น? 🤔เหตุการณ์นี้ไม่ได้เกิดจาก WestJet...

🐍 Medusa Ransomware แผลงฤทธิ์! โจมตีบริษัทยักษ์ใหญ่ Comcast เรียกค่าไถ่กว่า 44 ล้านบาท! 💸 ข่าวใหญ่สะเทือนวงการไซเบอร์อีกครั้ง! กลุ่มแฮกเกอร์เรียกค่าไถ่ “Medusa” ประกาศว่าได้เจาะระบบของ Comcast Corporation บริษัทสื่อและเทคโนโลยียักษ์ใหญ่ของสหรัฐฯ...

🚨 อุทาหรณ์ครั้งใหญ่! เมื่อไฟล์ราชการเกาหลีใต้หายเกลี้ยงจากเหตุไฟไหม้ศูนย์ข้อมูล 😱 เกิดเหตุไม่คาดฝันที่เกาหลีใต้ เมื่อศูนย์ข้อมูลของรัฐบาล (NIRS) เกิดเหตุเพลิงไหม้ ส่งผลกระทบต่อบริการภาครัฐกว่า 647 รายการ แต่ที่เสียหายหนักที่สุดคือ G Drive ระบบเก็บและแชร์ไฟล์ของเจ้าหน้าที่รัฐ ที่มีผู้ใช้งานกว่า 191,000...

Google Sheets ยกระดับความปลอดภัยขั้นสุด! เปิดใช้งาน Client-Side Encryption อย่างเป็นทางการ 🛡️ข่าวดีสำหรับองค์กรที่ใช้ Google Workspace! ตอนนี้ข้อมูลใน Google Sheets ของคุณจะปลอดภัยยิ่งกว่าเดิม เพราะ Google ได้เปิดตัวการเข้ารหัสฝั่งไคลเอ็นต์...

🚨ช่องโหว่ Cisco Firewall ที่กระทบไปทั่วโลก 🚨ลองนึกภาพตามนะครับ… Firewall คือ “ป้อมปราการ” ที่ป้องกันข้อมูลบริษัทของคุณ แต่ตอนนี้ป้อมยี่ห้อดังอย่าง Cisco กลับมี “ประตูที่ไม่ได้ล็อก” เปิดให้แฮกเกอร์เดินเข้ามาได้สบายๆ! นี่คือรายละเอียดสำคัญที่ทุกคนควรรู้ครับ: 🤔 ปัญหาคืออะไร?...

🚨 เตือนภัยไซเบอร์ครั้งใหญ่! สหกรณ์ดังถูกโจมตี เสียหายกว่า 275 ล้านบาท! 🚨เกิดเหตุการณ์โจมตีทางไซเบอร์ครั้งสำคัญอีกครั้ง เมื่อแพลตฟอร์มดิจิทัลของสหกรณ์แห่งหนึ่งถูกแฮกเกอร์เจาะระบบ สร้างความเสียหายอย่างมหาศาล และเป็นอุทาหรณ์ที่ทุกองค์กรต้องให้ความสำคัญ! สรุปความเสียหายที่เกิดขึ้น:💰 สูญเสียทางการเงิน: แฮกเกอร์สามารถเข้าถึงและโอนเงินออกจากระบบได้ ทำให้เกิดความเสียหายเป็นมูลค่าสูงถึง 275 ล้านบาท 📂...

เมื่อ “โรงงาน” ถูกแฮก…จะเกิดอะไรขึ้น? 🏭 หลายคนอาจคิดว่าเรื่องความปลอดภัยไซเบอร์เป็นเรื่องของคอมพิวเตอร์ส่วนตัวหรือข้อมูลในมือถือ… แต่ความจริงแล้ว มีอีกหนึ่งเป้าหมายที่สำคัญและอันตรายกว่านั้นมากนั่นคือ “ระบบควบคุมในโรงงานอุตสาหกรรม” ครับ!เราเรียกสิ่งนี้ว่า Industrial Cybersecurity หรือ ความปลอดภัยไซเบอร์ภาคอุตสาหกรรม 🛡️ 🤔 มันคืออะไร?พูดง่ายๆ คือการป้องกันไม่ให้แฮกเกอร์หรือไวรัสเข้ามาควบคุมระบบคอมพิวเตอร์ที่สั่งการเครื่องจักรในโรงงานต่างๆ...

🚨 ภัยไซเบอร์: แฮกเกอร์ปล่อยมัลแวร์ “Oyster” ผ่านโปรแกรมติดตั้ง Microsoft Teams ปลอม!ระวังให้ดี! 🛡️ แฮกเกอร์กำลังใช้ช่องทางใหม่ในการโจมตี โดยการสร้างโปรแกรมติดตั้ง Microsoft Teams ปลอมขึ้นมาเพื่อหลอกให้ผู้ใช้ดาวน์โหลด และเมื่อติดตั้งแล้ว ก็จะแฝงมัลแวร์ตัวร้ายที่ชื่อว่า “Oyster”...

📱 “สมาร์ทโฟน AI” ในมือเด็ก… ดาบสองคมที่ผู้ปกครองต้องรู้! 👨👩👧👦เทคโนโลยี AI ในสมาร์ทโฟนไม่ใช่เรื่องไกลตัวเด็กอีกต่อไป มาดูกันว่าฟีเจอร์อัจฉริยะเหล่านี้มีประโยชน์และความท้าทายอะไรบ้างที่พ่อแม่ต้องเตรียมรับมือ! 🧠 “AI” ในสมาร์ทโฟนของเด็กๆ คืออะไร? 🗣️ ผู้ช่วยอัจฉริยะ (Siri, Google...

🚨 ธุรกิจ 158 ปี рух! 💥 เพียงเพราะ “รหัสผ่าน” ที่คาดเดาง่าย เรื่องราวที่น่าตกใจและเป็นอุทาหรณ์สำหรับทุกธุรกิจ! 🏢 KNP Group บริษัทขนส่งยักษ์ใหญ่ในอังกฤษที่ดำเนินกิจการมาอย่างยาวนานกว่า 158 ปี...

🚨 เกือบไปแล้ว! FBI สกัดแผนวินาศกรรมไซเบอร์ครั้งใหญ่กลางนิวยอร์ก! 💥ใครจะเชื่อว่าซิมการ์ดเล็กๆ เกือบทำให้นครนิวยอร์กทั้งเมืองต้องเป็นอัมพาต! 🗽สำนักงานสืบสวนกลางแห่งสหรัฐอเมริกา (FBI) ได้เข้าทลายเครือข่ายใต้ดินสุดอันตราย พบของกลางที่น่าตกใจ:📱 ซิมการ์ดกว่า 100,000 ใบ🖥️ เซิร์ฟเวอร์อีก 300 เครื่องทั้งหมดนี้ถูกติดตั้งไว้ในรัศมีไม่ไกลจากสำนักงานใหญ่ UN...

🚨 เตือนภัย! มัลแวร์ใหม่ “CountLoader” แฝงตัวในอีเมล ตำรวจยูเครน 🇺🇦👮♂️ระวัง! แฮกเกอร์รัสเซีย 🇷🇺 ส่งอีเมลปลอม อ้างว่าเป็นตำรวจยูเครน เพื่อหลอกให้คุณดาวน์โหลดมัลแวร์ตัวร้ายชื่อ “CountLoader”📧 มันมายังไง? แฮกเกอร์จะส่งอีเมลที่มีหัวข้อชวนให้สงสัย เช่น “ข้อมูลเกี่ยวกับคุณ”...

🚨 เตือนภัยเกมเมอร์! เกมแท้บน Steam แฝงมัลแวร์ ดูดเงินดิจิทัลเกลี้ยง เสียหายกว่า 5 ล้านบาท! ใครจะคิดว่าเกมที่ผ่านการตรวจสอบ (Verified) บนแพลตฟอร์มดังอย่าง Steam จะกลายเป็นช่องทางของแฮกเกอร์ได้ ล่าสุด ThaiCERT ออกมาเปิดเผยข้อมูลน่าตกใจ...

🚨 เตือนภัยด่วน! ช่องโหว่ Microsoft Entra ID ระดับ Critical แฮกเกอร์ยึดระบบได้ทั้งหมด! 🚨แจ้งเตือนช่องโหว่ร้ายแรงรหัส CVE-2025-55241 ใน Microsoft Entra ID (Azure AD...

🎰 แฮกคาสิโนเวกัส 3,700 ล้าน! 🤯 ด้วยวิธีสุดเบสิคที่คาดไม่ถึง! ลืมภาพแฮกเกอร์เทพๆ ในหนังไปได้เลย! 🎬 คดีสะเทือนวงการที่ลาสเวกัสล่าสุด ไม่ได้ใช้โค้ดโปรแกรมระดับเทพ แต่ใช้เทคนิค “วิศวกรรมสังคม” (Social Engineering) หรือพูดง่ายๆ ก็คือ...

⚖️ ศาลฎีกาออกแนวทางใช้ AI ในงานคดีประธานศาลฎีกาไทยออก คำแนะนำการใช้ AI อย่างเป็นทางการ 📜 เพื่อให้การนำเทคโนโลยีเข้ามาช่วยงานศาลทำได้อย่างปลอดภัย ไม่กระทบ “สิทธิและความยุติธรรม” 🔑 จุดสำคัญ 🧑⚖️ ผู้พิพากษายังคงเป็นผู้ตัดสินใจหลักAI มีไว้เพื่อช่วย ไม่ใช่ชี้ขาดคดี...

🚨 ระวัง! RAM DDR5 รุ่นใหม่ก็ไม่รอด แฮกเกอร์เจาะระบบได้ใน 2 นาที! 😱 มีข่าวร้อนๆ มาเตือนภัยกันอีกแล้วครับ ใครที่ใช้คอมพิวเตอร์เดสก์ท็อปที่ใช้หน่วยความจำ (RAM) แบบ DDR5 รุ่นล่าสุด อาจต้องกังวลกันหน่อย...

🌐 เข้าเว็บไม่ได้? ชาว MikroTik เช็คด่วน! อาจเป็นเพราะ “DNS พัง” 💥 เคยไหมครับ? เข้าเว็บประจำอยู่ดีๆ ก็เข้าไม่ได้ซะงั้น! หรือกลายเป็นหน้าเว็บแปลกๆ… บางทีปัญหาอาจไม่ใช่ที่อินเทอร์เน็ต แต่อาจเป็นเพราะ “DNS พัง”...

🚨 Chrome เจอ Zero-Day โดนโจมตีจริงแล้ว!Google รีบออกแพตช์แก้ CVE-2025-10585 ช่องโหว่ร้ายแรงในเอนจิน V8 (ใช้ประมวลผล JavaScript & WebAssembly) ซึ่งตอนนี้ ถูกใช้โจมตีจริงแล้ว ⚠️ 👉...

เคยสงสัยไหมครับว่า iPhone ที่บริษัทให้มาใช้ ทำไมถึงลงแอปบางอย่างไม่ได้ หรือมีข้อจำกัดแปลกๆ? 🤔 นั่นเพราะเครื่องอาจจะติดล็อกที่เรียกว่า “MDM” (Mobile Device Management) ซึ่งเป็นระบบที่บริษัทใช้ควบคุมและรักษาความปลอดภัยของเครื่องครับ แล้วถ้าเอาไป “ปลดล็อก” ล่ะ? จะเกิดอะไรขึ้น?...

🚨 DPRK ใช้ “ClickFix” ส่ง BeaverTail Malware หลอกเหยื่อสมัครงาน กลุ่มแฮกเกอร์เกาหลีเหนือ (DPRK) ปลอมเว็บไซต์สมัครงานและใช้กลยุทธ์ ClickFix หลอกเหยื่อให้รันคำสั่งแก้ไมค์/เสียง แต่จริง ๆ แล้วคือการติดตั้งมัลแวร์ BeaverTail...

📣📣ประกาศความปลอดภัย ผู้ใช้ Google Chrome โปรดอัปเดตทันที Google ประกาศแพตช์ฉุกเฉินเพื่อแก้ไขช่องโหว่ Zero-Day (CVE-2025-10585) ที่ถูกนำไปใช้โจมตีจริง ผู้ที่ยังไม่อัปเดตอาจตกเป็นเป้าหมายเมื่อติดตั้งจากเว็บไซต์หรือโค้ดที่ประดิษฐ์ขึ้นโดยผู้โจมตีความเสี่ยงช่องโหว่เป็นบั๊กของเอนจิน JavaScript/WebAssembly ซึ่งอาจเปิดทางให้ผู้โจมตีรันโค้ดในเครื่องของผู้ใช้ได้ — ผลกระทบตั้งแต่ข้อมูลรั่วไหล ไปจนถึงการถูกแทรกซึมของมัลแวร์ 📍คำแนะนำเชิงปฏิบัติ...

📢 เตือนภัยผู้ใช้ AndroidGoogle ลบ 224 แอปอันตราย จาก Play Store หลังพบว่าเป็นส่วนหนึ่งของแคมเปญโกงโฆษณา SlopAds ที่มียอดดาวน์โหลดกว่า 38 ล้านครั้งทั่วโลก 🔍 วิธีทำงานของมัลแวร์แอปปลอมแปลงให้ดูปกติ แต่ถ้าติดตั้งจากโฆษณามุ่งร้าย...

🚨 ด่วน! ข้อมูล 1.5 พันล้านเรคคอร์ดหลุดจาก Salesforce กลุ่มแฮกเกอร์ ShinyHunters อ้างว่าเจาะระบบผ่าน OAuth Token ที่หลุดจาก Drift/Salesloft แล้วดึงข้อมูลจาก 760 บริษัท รวมถึงยักษ์ใหญ่...

⚠️ Kering ถูกแฮก! ข้อมูลลูกค้า Gucci, Balenciaga และ Alexander McQueen หลุดนับล้าน มีรายงานว่าข้อมูลอีเมลลูกค้ากว่า 7.4 ล้านรายการ ของบริษัทแฟชั่นยักษ์ใหญ่ Kering ถูกขโมยไป ซึ่งอาจหมายถึงผู้เสียหายจำนวนมหาศาล...

📰 OpenAI เพิ่มเวอร์ชัน ChatGPT สำหรับเยาวชน OpenAI เปิดตัวมาตรการใหม่ 🔒 เพื่อปกป้องผู้ใช้งานอายุต่ำกว่า 18 ปี โดยระบบจะตรวจสอบพฤติกรรมการใช้งาน หากสงสัยว่าเป็นเยาวชน จะถูกส่งไปใช้ ChatGPT เวอร์ชันพิเศษ ทันที...

🚨 เตือนภัย Supply Chain Attack บน npm – กระทบแพ็กเกจของ CrowdStrike ล่าสุดมีการตรวจพบว่า หลายแพ็กเกจบน npm ของ CrowdStrike ถูกแฮกโดยเชื่อมโยงกับแคมเปญมุ่งร้ายที่ชื่อว่า “Shai-Halud”...

🤖 จีนพัฒนาหุ่นยนต์อุ้มบุญ ตั้งครรภ์แทนมนุษย์ได้จริง? สื่อต่างประเทศรายงานว่า Kaiwa Technology ในจีนกำลังพัฒนาหุ่นยนต์ที่สามารถทำหน้าที่ ตั้งครรภ์แทนมนุษย์ได้ โดยใช้ มดลูกเทียม ฝังในช่องท้องหุ่นยนต์ เพื่อให้ตัวอ่อนเจริญเติบโตเหมือนการตั้งครรภ์จริง คาดว่าจะมีต้นแบบออกมาในปีหน้า💡 จุดเด่นต้นทุนถูกกว่าการอุ้มบุญมนุษย์มาก (ราว 100,000 หยวน...

⚠️ เตือนภัย! มิจฉาชีพแอบอ้างเป็น WhatsApp Support หลอกยืนยันตัวตนล่าสุดมีการพบกลโกงใหม่ของมิจฉาชีพ โดยส่งข้อความผ่าน SMS หรือ WhatsApp อ้างว่าเป็นทีมงาน Facebook / WhatsApp Support แจ้งว่าบัญชีของคุณมีปัญหา หากไม่ยืนยันตัวตนจะถูกปิดหรือแบนถาวร...
🚨 เตือนภัยไซเบอร์: Akira Ransomware โจมตีช่องโหว่ SonicWall อีกครั้ง! ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จาก Rapid7 และ ThaiCERT ออกคำเตือนด่วน หลังกลุ่ม Akira Ransomware กลับมาใช้ประโยชน์จากช่องโหว่ในอุปกรณ์ SonicWall...

🔒 ถูกแฮก 1 ครั้ง อาจทำให้เงินเดือนเราลดลงได้!หลายคนอาจคิดว่า “การถูกแฮกเป็นเรื่องของฝ่าย IT เท่านั้น” แต่ความจริงแล้ว…การโจมตีไซเบอร์กระทบทุกคนในองค์กรโดยตรงล่าสุด ✈️ สายการบิน Qantas ของออสเตรเลียถูกแฮกข้อมูลผู้โดยสารกว่า 5.7 ล้านคน ผ่านช่องทาง Third-partyแม้บริษัทจะยังทำกำไรได้ดี...

เตือนภัยผู้ใช้ Samsung ระวังลิงก์อัปเดตปลอม!ช่วงนี้มีมิจฉาชีพส่งลิงก์ปลอม แอบอ้างว่าเป็น อัปเดตOneUI / Knox ของ Samsungใครเผลอกดลิงก์ → มือถือจะถูกล็อกขึ้นข้อความว่า Device locked with Knox E-FOTA และบังคับให้ติดต่อ...

🚨 GPUGate มัลแวร์สายใหม่ โผล่ผ่าน Google Ads! 🚨 ใครที่ชอบโหลดซอฟต์แวร์จาก Google ต้องระวัง!นักวิจัยเจอ แคมเปญมัลแวร์ GPUGate ใช้โฆษณาหลอกให้คลิกดาวน์โหลด GitHub Desktop ปลอม แต่จริงๆ...

🚨 Cyber Alert: Lazarus ใช้สัมภาษณ์งานปลอมแพร่มัลแวร์! กลุ่มแฮกเกอร์ชื่อดัง Lazarus จากเกาหลีเหนือ กำลังเปิดเกมรุกใหม่ด้วยวิธี “สัมภาษณ์งานปลอม” เพื่อเจาะระบบและขโมยข้อมูลจากเหยื่อ โดยเฉพาะคนที่ทำงานด้าน คริปโตและบล็อกเชน 👉 วิธีการโจมตีส่งคำเชิญสัมภาษณ์งานจากบริษัทดัง เช่น Robinhood,...

🚨 GhostAction โจมตี GitHub! ขโมยความลับกว่า 3,325 รายการ แฮกเกอร์ใช้ GitHub Actions เป็นช่องทางเจาะระบบ โดยแอบใส่โค้ดอันตรายเข้าไปในโปรเจกต์โอเพนซอร์สชื่อ FastUUID จากนั้นดึง Secrets (พวก API...

เมื่อปลายเดือนสิงหาคม 2025 บริษัทด้านความปลอดภัยไซเบอร์ Mandiant เปิดเผยเหตุการณ์รั่วไหลข้อมูลที่เกี่ยวข้องกับแอป Drift หลังพบว่าแฮกเกอร์เจาะเข้าระบบ GitHub ของ Salesloft ตั้งแต่ช่วงมีนาคม – มิถุนายน 2025 สิ่งที่แฮกเกอร์ทำคือ📂 ดาวน์โหลดข้อมูลจาก repo...

ในยุคที่ AI กำลังถูกใช้มากขึ้น ทั้ง Chatbot, Search Engine และเครื่องมืออัตโนมัติ ข้อมูลของคุณอาจถูก “Crawl” หรือดึงไปใช้โดยที่คุณไม่รู้ตัว! AI Crawl Control คือเทคโนโลยีที่ช่วย✅ กำหนดว่า AI...

🚨 Microsoft เตือน! บั๊ก Anti-Spam บล็อกลิงก์ในอีเมล & Teams โดยไม่ตั้งใจ ไมโครซอฟท์ออกมาแจ้งว่า ระบบ Anti-Spam เกิดการตรวจจับผิดพลาด (False Positive)ทำให้ ลิงก์ปกติในอีเมล Exchange...

หาก โน้ตบุ๊ก Windows ถูกแฮก หรือถูกเจาะระบบ ไม่ว่าจะเป็นไวรัส, มัลแวร์, หรือถูกควบคุมจากระยะไกล ผู้ใช้ทั่วไปควรรู้วิธีรับมือเบื้องต้นแบบนี้ ✅ สิ่งที่ควรทำทันที 🔒 ถ้าอาการหนัก พิจารณา รีเซ็ตเครื่องหรือลง Windows ใหม่...

🚀 Autonomous Pentesting ด้วย AIการทดสอบเจาะระบบอัตโนมัติ ที่ช่วยให้องค์กรปลอดภัยขึ้นกว่าเดิม! ✅ เร็วกว่า – สแกนและเจาะระบบได้ 24/7✅ ครอบคลุมกว่า – ตรวจพบช่องโหว่เล็ก ๆ ที่มักถูกมองข้าม✅ ฉลาดปรับตัว...

🚀 AI กำลังเปลี่ยนโลก… ไทยต้องมี “กฎเกม” ที่ชัดเจน! วันนี้ปัญญาประดิษฐ์ (AI) ไม่ได้อยู่แค่ในห้องทดลอง แต่เข้ามามีบทบาทในชีวิตประจำวันและธุรกิจไทยอย่างก้าวกระโดด❗แต่ถ้าขาด “การกำกับดูแล” ที่ดี AI อาจสร้างความเสี่ยง ทั้งด้านความปลอดภัย กฎหมาย และสิทธิของประชาชน...

🚀 ความเหงากำลังก่อตัว… แต่ญี่ปุ่นหาทางออกแล้ว!สตาร์ทอัพญี่ปุ่น Samansa เปิดตัวแอปหาคู่ “Loverse” ที่ไม่ได้จับคู่กับมนุษย์จริง ๆ แต่จับคู่กับ AI คู่เดทเสมือน 🎭 👉 จุดเด่นของแอปนี้ คือให้ผู้ใช้ได้ฝึกทักษะทางสังคม สัมผัสความรักแบบไร้ดราม่า ไม่ต้องหึง...

🌊⚡ สายเคเบิลทะเลแดงขาด! กระทบอินเทอร์เน็ต-คลาวด์โลก เมื่อวันที่ 6 กันยายนที่ผ่านมา สายเคเบิลอินเทอร์เน็ตในเขตทะเลแดงหลายเส้นเกิดความเสียหาย ทำให้การเชื่อมต่อในอินเดีย ปากีสถาน และตะวันออกกลางชะลอตัว รวมถึงบริการ Microsoft Azure ที่ผู้ใช้อาจพบ Latency สูงขึ้น 🇹🇭...

🧑💻 7 แพลตฟอร์ม CTF ที่สาย Cyber Security ห้ามพลาด! 🔹 HackTheBox✅ ท้าทาย ใกล้เคียงสถานการณ์จริง❌ เหมาะกับคนมีพื้นฐาน 🔹 TryHackMe✅ เป็นมิตรกับมือใหม่ บทเรียนเป็นขั้นตอน❌...

🚨 เตือนภัยมิจฉาชีพ แอบอ้างเป็น HomePro โทรมาหลอกเคลมสินค้า! มีผู้เสียหายถูกโทรมาอ้างเป็นเจ้าหน้าที่ HomePro แจ้งว่า “ตู้เย็นที่ซื้อมีปัญหา” จากนั้นหลอกให้สแกน QR/คลิกลิงก์ สุดท้ายเงินหายไปทันที! 🔎 HomePro ยืนยันว่า ไม่เคยขอ OTP...

🔒 Roblox ยกระดับความปลอดภัย — บังคับยืนยันอายุผู้ใช้งาน! Roblox เตรียมบังคับให้ ผู้ใช้ทุกคนต้องยืนยันอายุ เพื่อใช้งานฟีเจอร์ Community ภายในปีนี้ โดยจะใช้ระบบ ตรวจสอบอายุจากใบหน้า ควบคู่กับการยืนยันตัวตนด้วย บัตรประชาชน 📌 สิ่งที่จะเปลี่ยนแปลงเดิม:...

🚨 “Grokking” — เมื่อ AI ถูกใช้แพร่มัลแวร์! นักวิจัยเผย แฮกเกอร์ใช้ช่องโหว่บนแพลตฟอร์ม X ร่วมกับ AI Grok เพื่อกระจายลิงก์อันตรายไปยังผู้ใช้จำนวนมหาศาล 📌 วิธีการ1⃣ ฝังลิงก์มัลแวร์ในฟิลด์ “From:”...

🛡️ Cloudflare โดน Supply Chain Attack! Cloudflare บริษัทโครงสร้างพื้นฐานอินเทอร์เน็ตระดับโลก ออกมาเผยว่า ตกเป็นเหยื่อ Supply Chain Attack ผ่านบริษัทคู่ค้า (Salesloft, Drift) แฮกเกอร์เจาะเข้าไปยัง...

🔴 HexStrike-AI: เมื่อ AI ถูกใช้เป็นอาวุธไซเบอร์ งานที่เคยใช้เวลาเป็นวัน ตอนนี้เหลือเพียง ไม่กี่นาที!มีรายงานว่าเครื่องมือ HexStrike-AI ซึ่งเดิมออกแบบมาเพื่อใช้ด้านความปลอดภัย กลับถูกอาชญากรไซเบอร์นำไปใช้โจมตีช่องโหว่ Citrix NetScaler ADC/Gateway (เช่น CVE-2025-7775, CVE-2025-7776,...
🔴 ระวัง! npm Packages อันตราย แฝงมัลแวร์ผ่าน Ethereum Smart Contracts ล่าสุดมีการค้นพบแพ็กเกจอันตรายบน npm ได้แก่ “colortoolsv2” และ “mimelib2” ที่ถูกอัปโหลดในเดือนกรกฎาคม 2025...

🚨 Cloudflare ป้องกัน DDoS ครั้งประวัติศาสตร์! Cloudflare เพิ่งบล็อกการโจมตี DDoS ขนาดมหึมา 11.5 Tbps ที่เกิดขึ้นเพียง 35 วินาที 😱การโจมตีครั้งนี้ใช้ UDP flood...

🚨 Akira Ransomware เจาะเกราะ Windows Defender ได้แล้ว!ใครที่คิดว่า Microsoft Defender คือเกราะเหล็กกันไวรัสอันดับหนึ่ง อาจต้องคิดใหม่…ล่าสุดมีนักวิจัยพบว่าแก๊ง Akira ransomware ใช้ “ช่องโหว่ของไดรเวอร์ Intel” มาปิดการทำงานของ...

⚠️ Lazarus Group ขยายชุด “RAT” ครั้งใหญ่!ล่าสุดมีกลุ่ม Lazarus (หน่วยไซเบอร์ของเกาหลีเหนือ) เพิ่มน้ำหนักการโจมตีด้วย RAT 3 ตัวใหม่ — PondRAT, ThemeForestRAT, และ RemotePE...

🔴 ด่วน! ธนาคารกรุงเทพล่มเช้าวันนี้ ลูกค้าหลายรายเจอยอดเงินหาย หรือมียอดติดลบโดยไม่ทราบสาเหตุ ล่าสุดธนาคารแจ้งว่าเป็น ระบบขัดข้อง กำลังเร่งแก้ไข และยืนยันว่า เงินลูกค้าไม่ได้หายไป ✅ วิธีรับมือ อย่าตกใจ หากเจอยอดผิดปกติ รอระบบอัปเดต หากยังผิดหลังช่วงเที่ยงวันนี้ 👉...

📡 FBI ชี้! Salt Typhoon แฮ็กข้อมูล “แทบทุกคนในอเมริกา” ตั้งแต่ปี 2019 กลุ่มไซเบอร์สายลับ Salt Typhoon จากจีน ลอบเจาะเครือข่ายโทรคมนาคมสหรัฐฯ ขโมยข้อมูล การโทร, ตำแหน่งผู้ใช้...

🚨 D-Link DIR-852 ตกเป็นเป้า! ช่องโหว่ใหม่ CVE-2025-9752 พบช่องโหว่ร้ายแรงในเราเตอร์ D-Link DIR-852 (v1.00CN B09) ที่เปิดให้แฮ็กเกอร์สั่งรันคำสั่งจากระยะไกลได้ทันที ผ่านไฟล์ soap.cgi แบบ ไม่ต้องมีสิทธิ์และไม่ต้องคลิกใดๆ 📌...

🚨 อัปเดตด่วน! WhatsApp ออกแพตช์ฉุกเฉิน ปิดช่องโหว่ “Zero-Click” บน iOS และ macOS WhatsApp ได้แก้ไขช่องโหว่ร้ายแรง CVE-2025-55177 (คะแนน CVSS: 8.0) ที่เกิดจากการตรวจสอบสิทธิ์ไม่สมบูรณ์ระหว่างการซิงก์อุปกรณ์...

🔴 ข่าวด่วน! กลุ่ม Salt Typhoon โจมตีช่องโหว่ของ Cisco, Ivanti และ Palo Alto สำเร็จ เจาะ 600 องค์กรทั่วโลก กลุ่ม Salt...

☠️ เตือนภัย! ShadowSilk — แฮ็กเกอร์สุดล้ำ ใช้ Telegram เจาะข้อมูลรัฐบาลและองค์กรใหญ่ 🕵️♂️ กลุ่มแฮ็ก ShadowSilk โผล่โจมตีในเอเชียกลางและเอเชียแปซิฟิก ส่งอีเมลฟิชชิ่ง พร้อมไฟล์ซิปติดมัลแวร์ ใช้ Telegram bots...

😈 ShadowCaptcha คือภัยไซเบอร์รูปแบบใหม่ที่หลอกด้วย CAPTCHA ปลอม บนเว็บ WordPress กว่า 100 แห่งทั่วโลก เพื่อแพร่มัลแวร์อันตราย เช่น ransomware, stealer และ cryptominer เข้าสู่เครื่องผู้ใช้...
🚨 191 ELS – ช่วยชีวิตได้แม่นยำยิ่งขึ้นกองบังคับการสายตรวจและปฏิบัติการพิเศษ (191) ร่วมกับ AIS และ Google เปิดตัวบริการใหม่ “191 Emergency Location Service (191 ELS)”...
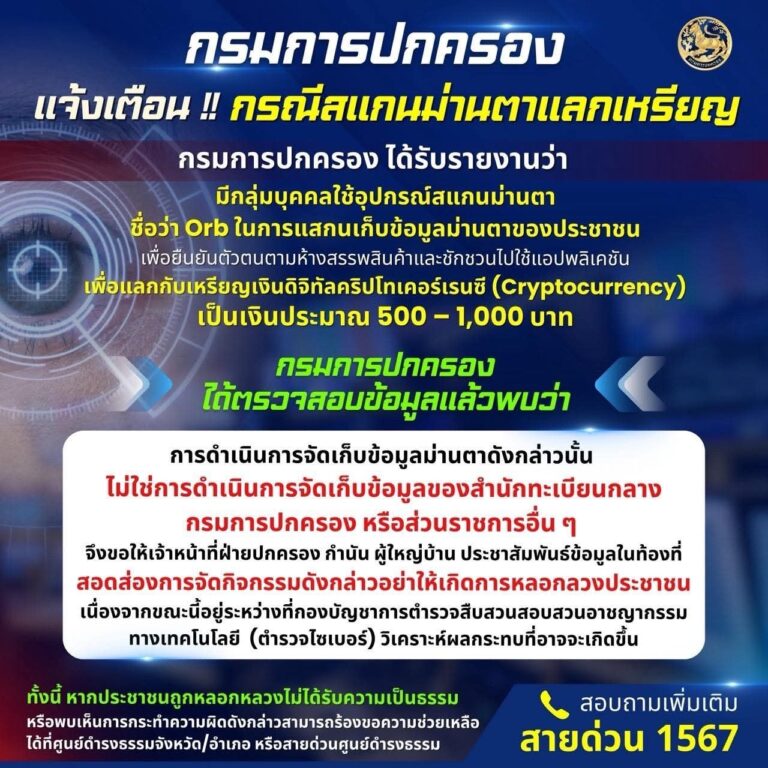
❗️เตือนภัย 👁 ระวังการสแกนม่านตาแลกเงินดิจิทัล🪙 กรมการปกครองแจ้งเตือน พบกลุ่มบุคคลใช้เครื่อง “Orb” สแกนม่านตาตามห้าง แลกคริปโทฯ มูลค่า 500-1,000 บาท ไม่ใช่โครงการของหน่วยงานรัฐ ⚠️ เสี่ยงถูกนำข้อมูลชีวมิติไปใช้ผิดวัตถุประสงค์ปัจจุบันตำรวจไซเบอร์กำลังตรวจสอบความปลอดภัย และผลกระทบที่จะเกิดขึ้น 👉 หากพบกิจกรรมลักษณะนี้...
🚨 เตือนภัยมัลแวร์ Android ตัวใหม่! ปลอมเป็นแอนติไวรัส อ้างชื่อหน่วยข่าวกรองรัสเซีย (FSB) นักวิจัยพบมัลแวร์ชื่อ Android.Backdoor.916.origin ที่แฝงตัวเป็นแอปแอนติไวรัส เช่น “GuardCB”,“SECURITY_FSB” ฯลฯ⚠️ ความอันตรายคือ มันสามารถ แอบสตรีมกล้อง–ไมค์ บันทึกเสียงรอบตัว...
🔥 แค่ “แตกไฟล์” ก็โดนแฮก! ช่องโหว่ใหม่ WinRAR เล่นงานหนัก ทีมวิจัยจาก ESET ออกมาเตือน! พบช่องโหว่ร้ายแรงใน WinRAR (CVE-2025-8088) ที่ถูกใช้โจมตีจริงแล้ว แค่แตกไฟล์ .RAR ก็เสี่ยงติดมัลแวร์...
🚀 เทคโนโลยีก้าวกระโดด! SK hynix เปิดตัว QLC NAND 321 ชั้น ตัวแรกของโลก 🎉 ✅ ความจุสูงสุดต่อชิป 8TB → ทำให้ SSD...
🚨 Windows 11 ทำพิษ! หลังอัปเดตKB5063878 หลังจากไมโครซอฟท์ปล่อยอัปเดตความปลอดภัยล่าสุด (Build 26100.4946) ผู้ใช้ทั่วไปอาจไม่รู้สึกอะไร แต่สำหรับ สายสตรีมเมอร์ / คนทำคอนเทนต์วิดีโอ บอกเลยว่าปวดหัวแน่นอน 🫠 หลายคนเจออาการ:🎥 OBS...
🦸♂️ ฮีโร่แห่งวงการโอเพนซอร์ส: VLC Media Player หลายคนคงคุ้นกับ VLC ที่เปิดได้แทบทุกไฟล์วิดีโอ แต่เบื้องหลังมันคือเรื่องราวการ “ยืนหยัด” ของ ฌ็อง-บาติสต์ เคมปฟ์ เขาปฏิเสธข้อเสนอ 💰 หลายล้านยูโร ที่อยากให้ใส่โฆษณา/แอดแวร์...
❗️❗️เตือนภัยมัลแวร์ตัวใหม่ “QuirkyLoader” แฮกเกอร์ใช้ อีเมลสแปม + ไฟล์ ZIP หลอก ให้คนเปิด จากนั้นมัลแวร์จะซ่อนตัวในโปรแกรมจริงแล้วแพร่กระจายไปติดตั้งตัวอื่น ๆ เช่น Agent Tesla, AsyncRAT, Formbook, Remcos...
⚠️เตือนภัยไซเบอร์! รหัสผ่านอ่อน = ช่องโหว่ใหญ่ขององค์กร รายงาน Blue Report 2025 พบว่า:การแฮกรหัสผ่านสำเร็จ 46% (เกือบครึ่งของการทดสอบทั้งหมด!)และเมื่อได้บัญชีจริงแล้ว แฮกเกอร์เจาะระบบต่อได้ถึง 98% สาเหตุหลัก-รหัสผ่านเดาง่าย-ไม่มีระบบ Multi-Factor Authentication (MFA)-ขาดการตรวจสอบความปลอดภัยบัญชี...
👺 Hacker กลุ่ม Scattered Spider โดนโทษคุก 10 ปี หลังโจมตีองค์กรใหญ่ในสหรัฐฯ! เกิดอะไรขึ้น? หนึ่งในสมาชิกกลุ่มแฮกเกอร์ Scattered Spider ถูกตัดสินจำคุก 10 ปี คดีนี้เกี่ยวข้องกับการโจมตีองค์กรขนาดใหญ่หลายแห่งในสหรัฐฯ...
🚨 Apple ออกแพตช์ด่วน! ปิดช่องโหว่ Zero-Day CVE-2025-43300 อันตรายสูง Apple ประกาศอัปเดตความปลอดภัยฉุกเฉิน หลังพบช่องโหว่ CVE-2025-43300 ในระบบ ImageIOช่องโหว่นี้ถือเป็น Zero-Day หรือจุดบกพร่องที่ถูกค้นพบก่อนจะมีการแก้ไข และพบว่ามีการโจมตีจริงแล้ว (Exploited...
🚨 Windows เจอปัญหาใหญ่ หลังอัปเดตล่าสุด! Microsoft ยืนยันแล้วว่าอัปเดต Patch Tuesday สิงหาคม 2025 ทำให้ฟีเจอร์ Reset & Recovery ใช้งานไม่ได้ บน Windows...
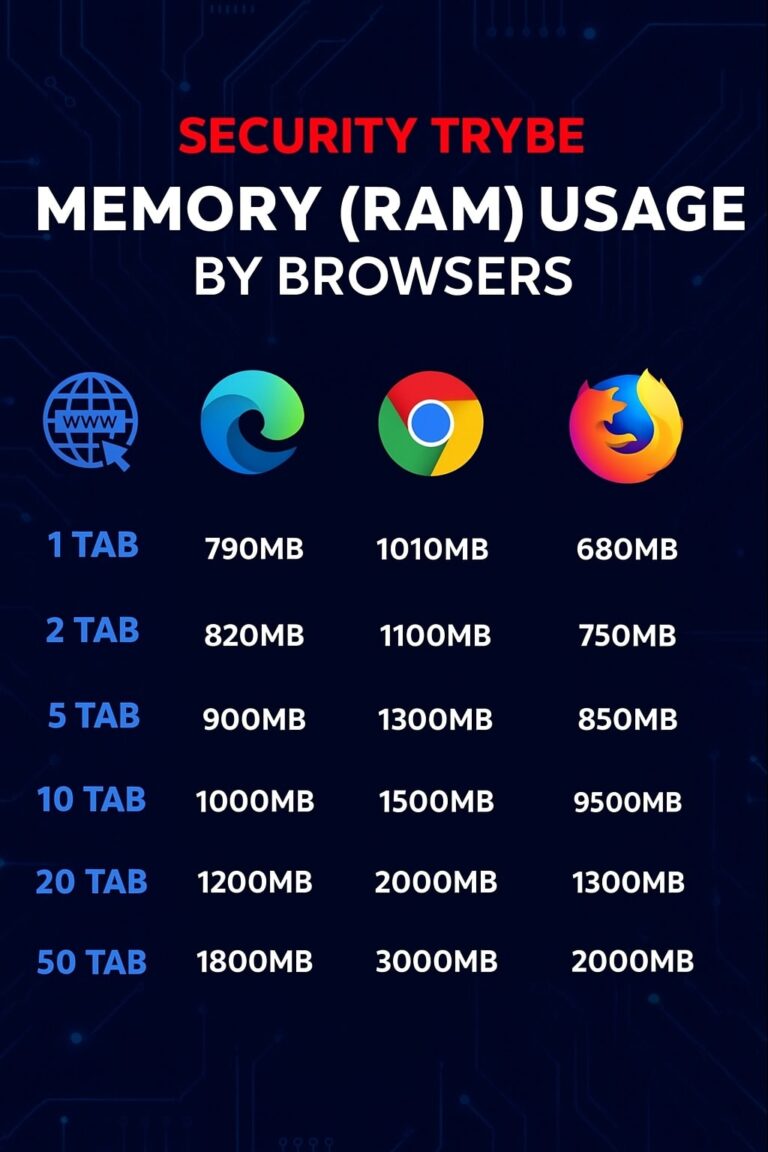
🌐Browser ไหนกิน RAM มากที่สุด?เวลาเราเปิดเว็บเบราว์เซอร์ (เช่น Chrome, Edge, Firefox) เครื่องคอมฯ หรือโน้ตบุ๊กเราจะต้องใช้ RAM ในการประมวลผล ยิ่งเปิดแท็บ (Tab) เยอะ ก็ยิ่งใช้ RAM...
🔒 ฟรี! ทดสอบ Security Control ขององค์กรคุณ คุณมั่นใจแล้วหรือยังว่า ระบบความปลอดภัยที่ใช้อยู่✅ IPS (Intrusion Prevention System)✅ Sandbox✅ EDR (Endpoint Detection &...
🚨 BREAKING: ฟ้องแรง! รัฐลุยเซียนาฟ้อง Roblox ไม่ปกป้องเด็กเพียงพอ! อัยการรัฐลุยเซียนายื่นฟ้อง Roblox ระบุว่าแพลตฟอร์มไม่สามารถปกป้องเยาวชนได้เพียงพอ ถูกใช้เป็นพื้นที่สำหรับพวก “ใคร่เด็ก” แม้จะมีเด็กอายุน้อยถึง 40% ใช้งานก็ตาม ** Roblox ชี้แจงว่า…**...
👥️️กลุ่มแฮกเกอร์รัสเซียชื่อ EncryptHub (หรือ Water Gamayun) กำลังใช้ช่องโหว่ใหม่ใน Windows ที่ชื่อ MSC EvilTwin (CVE-2025-26633) เพื่อแฮกองค์กรทั่วโลก! 🔎 วิธีการโจมตีแฮกเกอร์จะแอบอ้างเป็น IT Support ติดต่อผ่าน...
🚨 เตือนภัยช่องโหว่ใหม่ HTTP/2 “Rapid Reset”นักวิจัยพบช่องโหว่ร้ายแรงในโปรโตคอล HTTP/2 ซึ่งเป็นเทคโนโลยีที่เว็บส่วนใหญ่ใช้ในการโหลดข้อมูล ทำให้แฮ็กเกอร์สามารถส่งคำสั่งจำนวนมากเพื่อทำให้เว็บหรือบริการออนไลน์ล่มได้ (DDoS Attack) 📌 สิ่งที่ต้องรู้ ช่องโหว่นี้มีชื่อว่า “HTTP/2 Rapid Reset” หรือ...
🚨 เตือนภัย! CrossC2 – เทคนิคใหม่ โจมตีได้ทั้ง Windows, Mac และ Linux นักวิจัยด้านความปลอดภัยไซเบอร์พบว่า แฮ็กเกอร์กำลังใช้เครื่องมือ CrossC2 ทำให้ Cobalt Strike (เดิมทีใช้โจมตี...
🚨 เตือนภัยวงการคริปโต! 🚨กลุ่มขุด Qubic อ้างว่ารวมพลังขุดเหรียญ Monero (XMR) ได้ถึง 51% ของเครือข่าย 📌 ทำไมเรื่องนี้ใหญ่?ในโลกบล็อกเชน ถ้าใครมีพลังขุดเกิน 50% จะสามารถ… 🔄 ยกเลิกธุรกรรมคนอื่น...
🚨 เตือนภัย! “Choicejacking” โจมตีมือถือผ่านแท่นชาร์จสาธารณะ ⚠️ หลายคนชอบเสียบชาร์จมือถือที่สนามบิน ร้านกาแฟ หรือโรงแรม… แต่รู้ไหม? อาจมี แท่นชาร์จปลอม ที่ถูกฝัง “คอมพิวเตอร์จิ๋ว” เอาไว้เพื่อ แฮ็กข้อมูลคุณในเสี้ยววินาที 😱 📌...
💥 HR / Admin / IT ระวัง! 💥งานที่คุณทำ อาจเข้าข่าย DPO (เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล) โดยไม่รู้ตัวและถ้าพลาด… คุณอาจต้องจ่ายเอง! 😱 DPO คืออะไร?คือคนที่ดูแลการเก็บ ใช้...
🚀 Google เปิดตัว “Jules” ผู้ช่วยเขียนโค้ด AI พร้อมใช้เต็มรูปแบบ! หลังจากทดสอบในเวอร์ชันเบต้าตั้งแต่เดือนพฤษภาคม ตอนนี้ Jules — AI ผู้ช่วยเขียนโค้ดแบบ Agentic — เปิดให้ใช้งานอย่างเป็นทางการแล้วในแพ็กเกจ Google...
ใครที่ใช้ Gemini (AI จาก Google) ตอนนี้มีฟีเจอร์ใหม่ชื่อว่า “Guided Learning”ช่วยให้การเรียนรู้เข้าใจง่ายขึ้น ไม่ใช่แค่เฉลยคำตอบ…แต่ “สอนให้เข้าใจจริง”เหมือนมีเพื่อนติวอยู่ข้าง ๆ 📚 📌 จุดเด่นของ Guided Learning: ✅...
🔒 AI ถูกใช้สร้างเว็บปลอม! มิจฉาชีพบุกบราซิล หลอกเหยื่อผ่าน Google 🇧🇷 ภัยไซเบอร์ล่าสุด #AIก็โกงได้ รู้หรือไม่❓ ตอนนี้แฮกเกอร์ใช้ AI สร้าง “เว็บไซต์ปลอม” ที่เหมือนเว็บหน่วยงานรัฐแบบเป๊ะ!แถมยังดันขึ้นหน้าแรกของ Google แบบเนียน...
🛡️ ก่อนจะขึ้นระบบใช้งานจริง… อย่าลืม “PenTest” ให้มั่นใจก่อน! ระบบจะดีแค่ไหน ถ้า “พัง” หรือ “โดนเจาะ” ตั้งแต่วันแรก ก็จบเหมือนกัน… ก่อนจะนำระบบขึ้น Production จริง ทั้งเว็บไซต์ แอปพลิเคชัน...
🔐 VPN บนมือถือ ปลอดภัยจริงไหม? หรือแค่คิดไปเอง? ทุกวันนี้หลายคนใช้ VPN คิดว่าจะช่วยให้ปลอดภัยขึ้นจากแฮกเกอร์หรือการแอบดักฟังบน Wi-Fi สาธารณะแต่รู้ไหมว่า… ถ้าเลือก VPN ผิด อาจ เสี่ยงยิ่งกว่าต่อเน็ตตรง! 📡 VPN...
🛡️ Data Leak คืออะไร? แล้ว DRP จะช่วยป้องกันได้ยังไง? ในยุคที่ข้อมูลคือทรัพย์สินสำคัญที่สุดขององค์กร — การ “รั่วไหลของข้อมูล” หรือ Data Leak กลายเป็นหนึ่งในภัยไซเบอร์ที่พบบ่อยและทำให้หลายธุรกิจล้มได้ในชั่วข้ามคืน 🔍 Data...
🛡️ รู้ทันภัยไซเบอร์! เมื่อสงครามไม่ใช่แค่ในสนามรบ แต่ปะทุผ่านหน้าจอ 📍ขณะนี้มีความตึงเครียดบริเวณชายแดน ไทย-กัมพูชา โดยมีรายงานว่าฝ่ายตรงข้ามใช้กำลังอาวุธโจมตีข้ามแดนแต่สิ่งที่ควรตระหนักไม่แพ้กัน คือ “สงครามข่าวสาร” ที่อาจเกิดควบคู่กันในโลกไซเบอร์! 🔍 ปัจจุบันการโจมตีไม่ใช่แค่ยิงปืนหรือใช้ระเบิดแต่รวมถึงการ บิดเบือนข้อมูล ปล่อย ข่าวปลอม หรือแม้แต่ การโจมตีระบบโครงสร้างพื้นฐานดิจิทัลเพื่อให้เกิดความสับสนในประชาชน...
🚨 DDoS คืออะไร? อันตรายแค่ไหน? แล้วจะป้องกันยังไงดี? 🧨 DDoS (Distributed Denial of Service)คือการ “ถล่ม” ระบบออนไลน์ด้วยทราฟฟิกจำนวนมหาศาลจากเครื่องที่ติดมัลแวร์ทั่วโลก เป้าหมายคือ ทำให้เว็บไซต์หรือระบบล่ม ใช้งานไม่ได้! 😱...
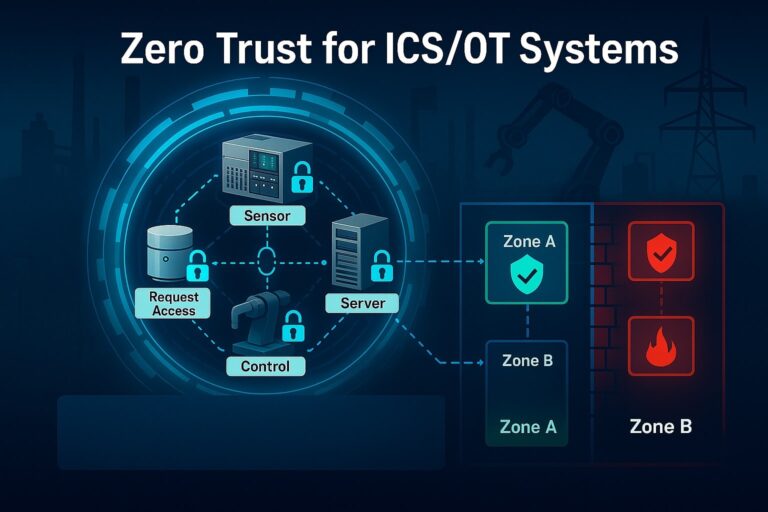
ในยุคที่ภัยคุกคามไซเบอร์เข้ามาได้ทุกทิศทาง โดยเฉพาะกับระบบโครงสร้างพื้นฐานของประเทศ เราจำเป็นต้องมีระบบที่ไม่เพียงแต่ “ป้องกันจากภายนอก” แต่ยังต้อง “ควบคุมจากภายใน” อย่างแท้จริง 🧠 แนวคิดใหม่ในการปกป้องระบบสำคัญขององค์กร ✅ อุปกรณ์ทุกชิ้น ไม่ว่าจะเป็น PLC, Sensor, Server หรือแม้แต่ระบบควบคุมโรงงาน ต้อง...
🔴 เตือนภัยช่องโหว่ Zero-Day บน WinRAR ถูกขายใน Dark Web ‼️ มีรายงานล่าสุดจาก Obrela Threat Intelligence และแหล่งข่าว Cyber Security News...
🧠 ฟีเจอร์ AI Mode + Agentic AI ใน Google Search คืออะไร? 🔎 Agentic AI ทำงานยังไง?Agentic AI คือ...
🛡️ Secure Boot คืออะไร? Secure Boot คือเทคโนโลยีด้านความปลอดภัยของระบบ BIOS/UEFI ในเครื่องคอมพิวเตอร์ ที่จะช่วยตรวจสอบความถูกต้องของระบบก่อนเริ่มบูต Windows ✅ ประโยชน์ของ Secure Boot🔒 ป้องกันมัลแวร์ฝังตัว (Rootkit/Bootkit)มัลแวร์ประเภทนี้มักซ่อนอยู่ก่อนระบบปฏิบัติการเริ่มทำงาน...
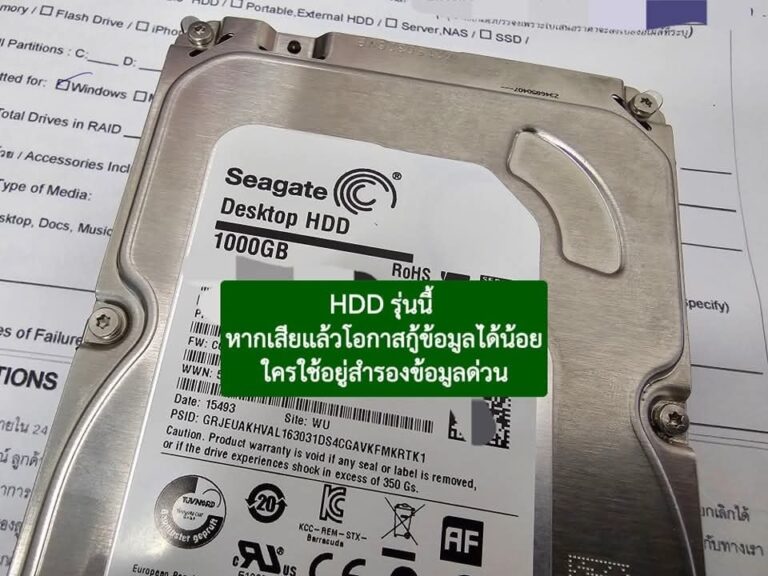
📛 เตือนภัยผู้ใช้งานฮาร์ดดิสก์ Seagate รุ่นเก่า!⚠️ Seagate Desktop HDD 1000GB (1TB) บางรุ่นที่หมดประกันแล้วมีโอกาส พังแบบกะทันหัน และ กู้ข้อมูลคืนได้ยากมาก💥 ปัญหา:จากประสบการณ์ของศูนย์กู้ข้อมูลหลายแห่ง พบว่าHDD รุ่นนี้ (รหัส...
เมื่อ 30 มิถุนายน 2025 นักวิจัยด้านความปลอดภัย Ian Carroll และ Sam Curry ตรวจเจอข้อมูลล็อกอินในระบบหลังบ้านของแชตบอทสมัครงาน “Olivia” (ผ่านเว็บไซต์ McHire.com) ที่ใช้โดย McDonald’s และพัฒนาโดยบริษัท...
🔍 Open-Source Intelligence (OSINT) คืออะไร?รู้จักกับ “OSINT” เครื่องมือทรงพลังของนักวิเคราะห์ความปลอดภัยไซเบอร์ 💡 OSINT หรือ Open-Source Intelligence คือ การรวบรวม วิเคราะห์ และใช้ข้อมูลจากแหล่งสาธารณะ (เช่น...
🔎 รู้ให้เร็ว รู้ให้ลึก ก่อนภัยจะมาถึงคุณรู้ไหมว่า… แฮกเกอร์หลายรายวางแผนโจมตีล่วงหน้าหลายสัปดาห์ บางครั้งถึงกับมี “ใบสั่ง” โจมตีองค์กรแบบเฉพาะเจาะจงผ่านกลุ่มใน Dark Web ที่ FiX ITDD เรามีระบบวิเคราะห์ภัยไซเบอร์เชิงลึก (Threat Intelligence Service)...
🔴 เตือนภัยช่องโหว่ร้ายแรง! Wing FTP Server เสี่ยงถูกแฮกยึดระบบแบบเต็มรูปแบบ ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ออกมาเตือนถึงช่องโหว่ร้ายแรงหมายเลข CVE-2025-47812 ซึ่งมีคะแนนความรุนแรงสูงสุด CVSS: 10 เต็ม ส่งผลกระทบโดยตรงต่อผู้ใช้งาน Wing FTP Server โดยช่องโหว่นี้กำลังถูกกลุ่มแฮกเกอร์ใช้งานเพื่อโจมตีแบบ...
🛡️ Cyber War & Pentest กองทัพไทยกับสงครามไซเบอร์ – Pentest มีส่วนช่วยอย่างไร? 🔥 สงครามไซเบอร์คืออะไร? “Cyber War” คือ การโจมตีทางไซเบอร์ระดับประเทศ เช่น การแฮกระบบโครงสร้างพื้นฐาน...
🔓 External Pentest คืออะไร? External Penetration Testing (Pentest) คือการ “ทดสอบเจาะระบบจากภายนอกองค์กร” โดยจำลองบทบาทของแฮกเกอร์จริง ที่พยายามเจาะเข้ามาทางอินเทอร์เน็ต เพื่อค้นหาช่องโหว่และปิดจุดอ่อนก่อนที่จะถูกโจมตีจริง 🎯 ทำไมองค์กรต้องทำ External Pentest?...
🛡️ Internal Pentest คืออะไร? จำเป็นไหม? ใครควรทำ? 🔍🔐 Internal Pentest หรือการทดสอบเจาะระบบจาก “ภายในองค์กร”คือการจำลองสถานการณ์ว่า “ถ้ามีคนในองค์กร หรือลูกจ้างไม่หวังดี” แอบพยายามเจาะระบบจะสามารถเข้าถึงข้อมูล ความลับ หรือควบคุมระบบภายในได้มากแค่ไหน?💡ประโยชน์ที่คุณอาจมองข้าม: ✅...
🔐💻 ถ้าไม่ Backup แล้วเจอ Ransomware ต้องทำอย่างไร? เมื่อคอมพิวเตอร์ของคุณติด Ransomware (มัลแวร์เรียกค่าไถ่) ข้อมูลทั้งหมดจะถูกเข้ารหัส ผู้โจมตีจะเรียกเงินแลกกับการปลดล็อกไฟล์…แต่ถ้าคุณ ไม่มี Backup เลย อาจเจอผลกระทบเหล่านี้:📌 ข้อมูลสำคัญหายถาวร📌 ไม่สามารถใช้งานระบบหรือเปิดไฟล์ได้📌...
🛡️💾 แบคอัพข้อมูล สำคัญแค่ไหน?ทุกวันนี้ “ข้อมูล” คือสิ่งมีค่าที่สุดในคอมพิวเตอร์ของคุณ ไม่ว่าจะเป็นรูปภาพครอบครัว ไฟล์งาน เอกสารสำคัญ หรือข้อมูลลูกค้าแต่รู้ไหมว่า…ถ้าเครื่องพัง ไฟดับ ไวรัสเข้า หรือถูกแฮกขึ้นมา ข้อมูลเหล่านั้นอาจหายไปตลอดกาล! 🔧 ทำไมต้องแบคอัพข้อมูล?✅ ป้องกันข้อมูลสูญหายจากความผิดพลาดหรือไวรัส✅ ลดความเสี่ยงจากการโจมตีแบบ...
🔒 OT Security คืออะไร? ทำไมธุรกิจอุตสาหกรรมต้องรู้! ในยุคที่โลกหมุนเร็ว ระบบ OT (Operational Technology) คือ หัวใจของการควบคุมเครื่องจักร โรงงานอุตสาหกรรม หรือโครงสร้างพื้นฐานสำคัญ เช่น ไฟฟ้า น้ำ...
🔐 มือถือถูกแฮก = เงินหายไม่รู้ตัว! ระวังให้ดี มิจฉาชีพมาในคราบแอป/ลิงก์หลอก 🔐เคยคิดมั้ย? แค่ “เผลอกดลิงก์ผิด” หรือ “ติดตั้งแอปผิดตัว” อาจเป็นจุดเริ่มของฝันร้าย… ล่าสุดมีผู้เสียหายจำนวนมากถูก แก๊งมิจฉาชีพแฮกมือถือ แล้ว ดูดเงินจากแอปธนาคาร ภายในไม่กี่นาที...
Incident Response คืออะไร? ทำไมต้องมี? | #FiXITDDCyberTips Incident Response (IR) = การตอบสนองเหตุการณ์ด้านความปลอดภัยไซเบอร์ คือกระบวนการที่องค์กรใช้ในการ ตรวจจับ ตอบสนอง แก้ไข และฟื้นฟูระบบ หลังจากเกิดเหตุไม่พึงประสงค์ เช่น...
รู้จัก Identity and Access Management (IAM) ระบบควบคุมว่า “ใคร” เข้าถึง “อะไร” ได้บ้างในองค์กร Identity = ตัวตนของผู้ใช้งาน ชื่อผู้ใช้, รหัสผ่าน, รหัสพนักงาน,...
2FA + Active Directory = ปลอดภัย x2 ป้องกันบัญชีในองค์กร ไม่ให้ถูกขโมยง่ายๆ! Active Directory (AD) คือระบบที่ใช้จัดการ “ผู้ใช้ + สิทธิ์การเข้าถึง” ในองค์กร...
Active Directory คืออะไร? ถ้าระบบคอมพิวเตอร์ในบริษัทคือเมืองใหญ่ Active Directory (AD) ก็คือ “ศูนย์ทะเบียนประชากร” ที่ควบคุมว่า ใครเป็นใคร? ทำงานที่ไหน? ใช้สิทธิ์อะไรได้บ้าง? AD คือระบบจาก Microsoft ที่เอาไว้...
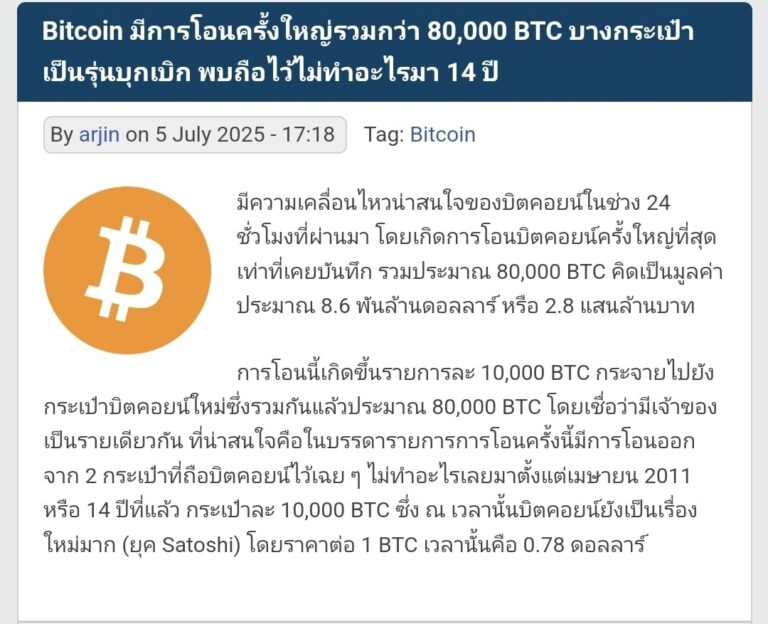
🪙 ตื่นทั้งโลก! บิตคอยน์ยุคบุกเบิกเคลื่อนไหวครั้งใหญ่ในรอบ 14 ปี! 🧠💸เมื่อ 2 กระเป๋าบิตคอยน์ที่ “เงียบ” มาตั้งแต่ปี 2011 ขยับตัวครั้งแรก! โอน BTC รวม 80,000 เหรียญ...
🔧 ปัญหาที่พบบ่อย: ✅ เน็ตเวิร์คกระตุก ค้างบ่อย เล่นเกมไม่ได้ ทำงานไม่สะดวก ✅ อินเทอร์เน็ตช้า เปิดเว็บ โหลดไฟล์ ดูวิดีโอติด ๆ ดับ ๆ ✅ Wi-Fi...
Password WiFi ของคุณปลอดภัยหรือไม่? วันนี้เรามีวิธีตามมาตรฐาน NIST (National Institute of Standards and Technology) แนะนำการตั้งค่า WiFi ที่ปลอดภัยด้วยแนวทางสำคัญดังนี้ค่ะ
ลองจินตนาการว่าคุณทำธุรกรรมสำคัญ แล้วจู่ ๆ ระบบก็หยุดทำงาน หรือข้อมูลของคุณถูกขโมยไป…😱 อะไรทำให้สิ่งเหล่านี้เกิดขึ้นได้บ้าง
‼️ใครเคยได้รับอีเมลแปลก ๆ ที่ดูเหมือนจะมาจากธนาคารหรือองค์กรสำคัญบ้าง❓️อีเมลเหล่านี้อาจเป็น Phishing ซึ่งเป็นการหลอกลวงเพื่อขโมยข้อมูล “ใครเคยได้รับอีเมลแปลก ๆ ที่ดูเหมือนจะมาจากธนาคารหรือองค์กรสำคัญบ้าง?อีเมลเหล่านี้อาจเป็น Phishing ซึ่งเป็นการหลอกลวงเพื่อขโมยข้อมูล โจรกรรมทางการเงินและ Hack บัญชีของคุณได้⚠️และอย่าลืมระมัดระวังเวลาเปิดอีเมลที่ดูน่าสงสัยนะคะ ตรวจสอบผู้ส่งให้แน่ใจว่าเป็นอีเมลจากแหล่งที่เชื่อถือได้ อย่าคลิกลิงก์หรือดาวน์โหลดไฟล์ที่ดูไม่น่าไว้ใจ และถ้าไม่แน่ใจ ให้สอบถามทีม...
ปัญหาเล็กๆ เหล่านี้อาจนำไปสู่ความเสียหายใหญ่ได้ อาการของคอมพิวเตอร์ที่ควรตรวจสอบมี
UPS (Uninterruptible Power Supply) หรือเครื่องสำรองไฟฟ้า มีประโยชน์หลายอย่างเช่น
สเปคคอมก็สำคัญนะ🤔เพราะสเปคเครื่องที่เหมาะสมช่วยให้การทำงานมีประสิทธิภาพ ราบรื่น และลดปัญหาเครื่องค้างหรือทำงานช้าได้ โดย พิจารณาจากการใช้งานที่เหมาะสมค่ะ
🌏ในโลกไซเบอร์ที่ดูปลอดภัยอาจมีช่องทางลับที่ซ่อนอยู่🥷Backdoor คือ ช่องทางลับที่ผู้โจมตีหรือผู้พัฒนาแอบสร้างขึ้นในระบบหรือซอฟต์แวร์ เพื่อให้สามารถเข้าถึงหรือควบคุมระบบได้โดยไม่ต้องผ่านกระบวนการยืนยันตัวตนปกติ มักใช้เพื่อ
Data breach คือการที่ข้อมูลสำคัญ เช่น ข้อมูลส่วนตัวหรือข้อมูลธุรกิจ หมายเลขบัตรเครดิตหรือบัญชีธนาคาร ความลับทางการค้า, ข้อมูลลูกค้า หรือกลยุทธ์ทางธุรกิจถูกเข้าถึงหรือเปิดเผยโดยไม่ได้รับอนุญาตสาเหตุหลัก
Red Team และ Blue Team เป็นทีมที่มีบทบาทสำคัญในด้านไซเบอร์ซีเคียวริตี้ โดยทั้งสองทีมมีหน้าที่ต่างกันแต่ทำงานร่วมกันเพื่อเสริมสร้างความปลอดภัยของระบบและข้อมูลRed Team( ทดสอบเจาะระบบ) ทำหน้าที่เป็น “ผู้โจมตี” เพื่อจำลองการโจมตีทางไซเบอร์ที่อาจเกิดขึ้นจริง โดยมีเป้าหมายเพื่อค้นหาช่องโหว่ในระบบก่อนที่ผู้ไม่ประสงค์ดี (แฮกเกอร์) จะใช้ช่องโหว่เหล่านั้นวิธีการทำงานทดสอบเจาะระบบ (Penetration Testing)ใช้เทคนิคและเครื่องมือที่แฮกเกอร์จริง...
อุปกรณ์คอมพิวเตอร์ที่เราใช้ หรือที่ซื้อต่อเขามา เป็นมือหนึ่งหรือมือสอง วันนี้เรามีคำแนะนำ จะมาบอกค่ะ
อุปกรณ์คอมพิวเตอร์ที่เราใช้ หรือที่ซื้อต่อเขามา เป็นมือหนึ่งหรือมือสอง วันนี้เรามีคำแนะนำ จะมาบอกค่ะ
เราจะทราบได้อย่างไรว่า อุปกรณ์คอมพิวเตอร์ที่เราใช้ หรือที่ซื้อต่อเขามา เป็นมือหนึ่งหรือมือสอง วันนี้เรามีคำแนะนำ จะมาบอกค่ะ
รู้หรือไม่🤔สายต่อจอคอมพิวเตอร์มีหลายประเภท โดยแต่ละแบบมีการใช้งานและคุณสมบัติที่ต่างกัน
การ์ดจอ (GPU) จำเป็นหรือไม่ ขึ้นอยู่กับลักษณะการใช้งานของคุณกรณีที่ไม่จำเป็นต้องใช้การ์ดจอแยกการ์ดจอในตัว (Integrated Graphics) สามารถรองรับได้อย่างเพียงพอสำหรับงานเอกสารทั่วไป เช่น การใช้ Microsoft Officeการชมวิดีโอหรือสตรีมมิ่งในความละเอียดสูงงานพื้นฐาน เช่น การแต่งภาพเบื้องต้นการเรียนออนไลน์หรือการประชุมวิดีโอการเขียนโปรแกรมหรือพัฒนาแอปพลิเคชันทั่วไปการเล่นเกมที่ใช้กราฟิกเบาๆ หรือเกม 2Dกรณีที่จำเป็นต้องใช้การ์ดจอแยก คืองานที่ต้องการพลังประมวลผลด้านกราฟิกสูง การเล่นเกมที่มีกราฟิกซับซ้อน...
Power Supply (PSU) เป็นอุปกรณ์ที่สำคัญในคอมพิวเตอร์ ทำหน้าที่แปลงกระแสไฟฟ้าจากแหล่งจ่ายไฟ (เช่น ไฟบ้าน) ให้เป็นแรงดันไฟฟ้าต่าง ๆ ที่เหมาะสมสำหรับอุปกรณ์ในคอมพิวเตอร์ เช่น เมนบอร์ด ฮาร์ดดิสก์ การ์ดจอ และอื่น ๆส่วนประกอบหลักของ Power...
ฮาร์ดดิสก์ในคอมพิวเตอร์มีหลายประเภท แต่หลัก ๆ สามารถแบ่งได้เป็น 3 ประเภทใหญ่ ๆ ตามลักษณะการทำงานและเทคโนโลยี
2FA (Two-Factor Authentication) คือการยืนยันตัวตนสองขั้นตอน โดยนอกจากรหัสผ่านแล้ว ยังต้องใช้รหัส OTP (รหัสชั่วคราว) ที่ได้จากแอป (เช่น Google Authenticator) หรือ SMS เพื่อให้เข้าบัญชีได้ เพื่อเพิ่มความปลอดภัย แม้รหัสผ่านถูกขโมย...
🕷สัญญาณเตือน!📱 มือถือของคุณอาจถูกฝังสคริปต์อันตราย หากมือถือของคุณถูกฝังสคริปต์หรือมัลแวร์ อาจมีอาการผิดปกติดังต่อไปนี้
Zero Day ใน Cyber Security หมายถึงช่องโหว่หรือจุดอ่อนในซอฟต์แวร์ ฮาร์ดแวร์ หรือเฟิร์มแวร์ ที่ยังไม่ถูกค้นพบหรือเปิดเผยต่อสาธารณะมาก่อน และยังไม่มีแพตช์หรือวิธีแก้ไขจากผู้พัฒนาประเภทของ Zero Day
📞👥️️แก๊งคอลเซ็นเตอร์ มีข้อมูลเราได้อย่างไร🤔 ข้อมูลส่วนบุคคลของเราสามารถรั่วไหลออกไปได้จาก 2 สาเหตุหลักคือ ตัวเราเอง และ บุคคลหรือองค์กรอื่น
คนไทย 60% ให้ข้อมูล PDPA แลกส่วนลด.📊 เปิดรายงานภาวะสังคมไทย ไตรมาส 4/2567 พบว่า 60% ของคนไทยยินยอมให้บริษัทเข้าถึงข้อมูลส่วนบุคคล (PDPA) เพื่อแลกกับส่วนลดและสิทธิพิเศษต่างๆ นอกจากนี้ ข้าราชการไทยกว่า 1.7 ล้านคน...
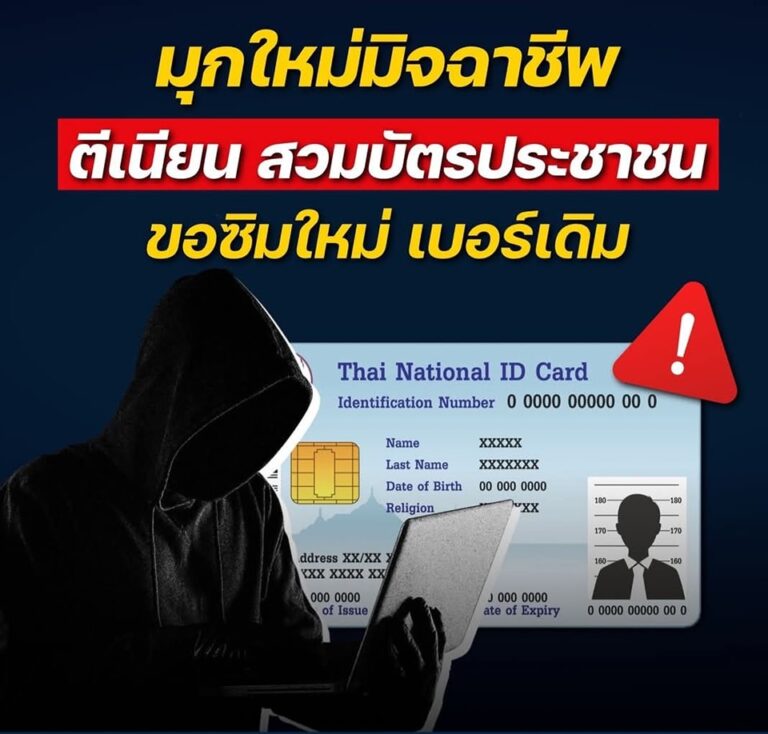
มุกใหม่เของพี่มิจ⚠️เตือนเกี่ยวกับมิจฉาชีพที่นำเลขบัตรประชาชนของผู้อื่นไปขอซิมใหม่เบอร์เดิม ซึ่งหากมิจฉาชีพสามารถเข้าถึงเบอร์โทรศัพท์ของเหยื่อได้ ก็อาจนำไปใช้ในการกระทำผิดหลายรูปแบบ เช่นเข้าถึงบัญชีธนาคารและแอปการเงิน – ใช้เบอร์โทรศัพท์เพื่อรับรหัส OTP และเข้าถึงแอปธนาคาร โอนเงินออกจากบัญชีแฮกบัญชีโซเชียลมีเดีย – ขอรหัส OTP เพื่อล็อกอินเข้าบัญชี Facebook, LINE, หรือ Instagram...
“ระวัง! อีเมลและข้อความที่คุณได้รับอาจไม่ใช่สิ่งที่เห็น”ในยุคที่การติดต่อสื่อสารออนไลน์เป็นเรื่องปกติ ภัยคุกคามจาก Phishing กำลังแพร่กระจายอย่างรวดเร็ว ผู้ไม่หวังดีใช้เทคนิคที่แนบเนียนขึ้นทุกวัน หลอกให้เราเปิดเผยข้อมูลสำคัญโดยไม่รู้ตัวคุณสามารถใช้หลายวิธีเพื่อตรวจสอบว่าข้อความที่ได้รับเป็น Phishing หรือไม่:
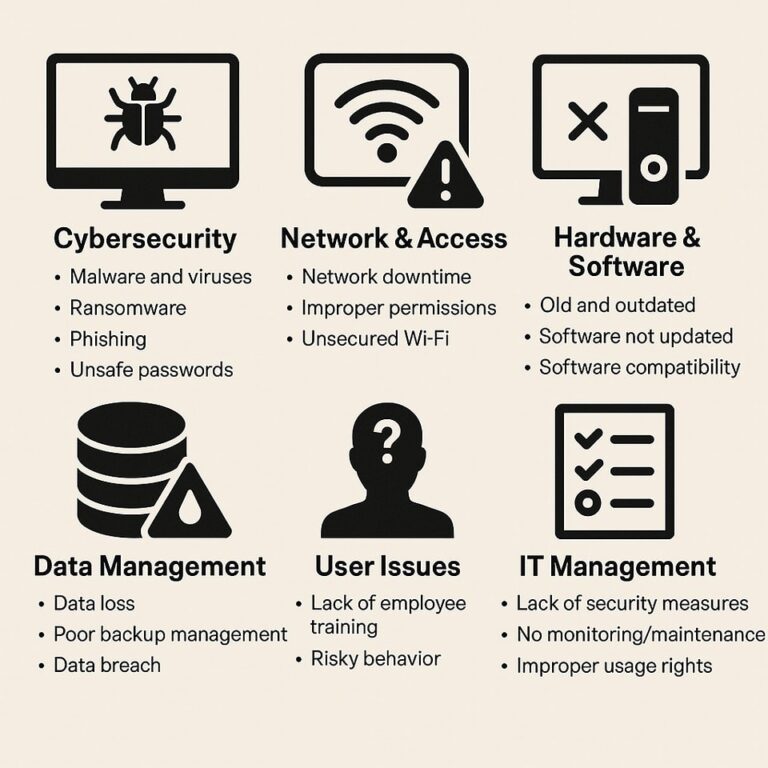
1️⃣ ความปลอดภัยทางไซเบอร์มัลแวร์, ไวรัส, แรนซัมแวร์Phishing หลอกขโมยข้อมูลรหัสผ่านอ่อนแอ เสี่ยงถูกเจาะ2️⃣ เครือข่ายและการเข้าถึงระบบเครือข่ายล่มตั้งค่าการเข้าถึงไม่ปลอดภัยWi-Fi ไม่มีการเข้ารหัสที่ดี3️⃣ ฮาร์ดแวร์และซอฟต์แวร์อุปกรณ์เก่า เสี่ยงต่อความปลอดภัยซอฟต์แวร์ล้าสมัย เปิดช่องโหว่ระบบใหม่ไม่เข้ากับของเดิม4️⃣ การจัดการข้อมูลข้อมูลสูญหายจากไวรัสหรือข้อผิดพลาดไม่มีการสำรองข้อมูลที่ดีข้อมูลรั่วไหลจากพนักงานหรือแฮกเกอร์5️⃣ ปัญหาด้านผู้ใช้พนักงานขาดความรู้ด้านความปลอดภัยใช้อุปกรณ์ส่วนตัวกับระบบบริษัทดาวน์โหลดซอฟต์แวร์ไม่ปลอดภัย6️⃣ การบริหารจัดการ ITไม่มีมาตรการความปลอดภัยชัดเจนขาดการบำรุงรักษาและตรวจสอบระบบกำหนดสิทธิ์การใช้งานไม่เหมาะสม 🔒ปกป้องระบบไอทีขององค์กรคุณ ด้วยโซลูชั่นความปลอดภัยที่ครบวงจร...
ใครจะคิดว่า ภาพท้องฟ้าใสกับทุ่งหญ้าเขียวสดที่เราเห็นใน Windows XP จะกลายเป็น “ภาพที่มีผู้ชมมากที่สุดในโลก!”ชาร์ลส์ โอ’เรียร์ ช่างภาพอดีตทีม National Geographic คือผู้อยู่เบื้องหลังภาพระดับตำนานนี้ เขากดชัตเตอร์เพียงครั้งเดียวในปี 1996 ที่รัฐแคลิฟอร์เนีย สหรัฐฯ แต่ภาพนั้นกลับถูกมองนับพันล้านครั้งทั่วโลก “Bliss”...
🪄เมื่อ AI ไม่ได้มีไว้แค่ช่วยเหลือ… แต่อาจกลายเป็นเครื่องมือของภัยคุกคามไซเบอร์🎭AI-Powered Cyber Attacksในปัจจุบันเทคโนโลยีและ AI ได้พัฒนาไปอย่างรวดเร็วส่งผลให้ภัยคุกคาม Data Breach มีความซับซ้อนและรุนแรงมากขึ้นโดยแฮกเกอร์จะใช้ AI และ Machine Learning เพื่อวิเคราะห์ช่องโหว่ของระบบในการคิดค้นวิธีการโจมตีที่แม่นยำและยากต่อการตรวจจับเช่น การลอกเลียนแบบพฤติกรรมมนุษย์เพื่อหลอกลวงเหยื่อให้เปิดเผยข้อมูลหรือรหัสผ่าน...
🤩Microsoft ได้เปิดตัวฟีเจอร์ใหม่ใน Windows 11 ชื่อ Quick Machine Recovery (QMR) ที่ช่วยให้ IT Support แก้ไขปัญหาของเครื่องที่บูตไม่ขึ้นได้ง่ายขึ้น โดยใช้ Windows Update ผ่าน...
🌐ในโลกของการทำงานยุคดิจิทัล ข้อมูลเปรียบเสมือนทรัพย์สินที่มีคุณค่า🪙💽ฮาร์ดดิสก์จึงทำหน้าที่เป็นศูนย์กลางในการจัดเก็บและปกป้องข้อมูลสำคัญเหล่านั้นการใส่ใจดูแลฮาร์ดดิสก์อย่างเหมาะสม จึงเป็นพื้นฐานสำคัญของการทำงานที่มีประสิทธิภาพและปลอดภัย
⚠️ ระวัง! ป้อนรหัสผ่าน Mac ผิดหลายครั้ง อาจทำให้ข้อมูลหายถาวร ถ้าคุณใช้ Mac ที่เปิดใช้งาน FileVault (ระบบเข้ารหัสข้อมูลของ Apple) แล้วป้อนรหัสผ่านผิดครบ 10 ครั้งเครื่องจะเริ่มจำกัดการพยายามอีกครั้งหนึ่ง และหากป้อนผิดซ้ำจนครบ 30...
🔍 Digital Forensics คืออะไร? แล้วทำไมคุณควรรู้จักมันวันนี้!เพราะข้อมูลของคุณมีค่า ไม่ควรปล่อยให้ใครก็ได้เข้าถึง กระบวนการ Digital Forensics มีอะไรบ้าง? 1️⃣ เก็บหลักฐาน (Evidence Collection)💾 เก็บข้อมูลจากอุปกรณ์ต่าง ๆ เช่น...
ในยุคที่ข้อมูลคือ “ขุมทรัพย์” และภัยไซเบอร์คือ “ขโมย”อย่าให้ธุรกิจคุณต้องเสี่ยง! 🚫 ประกันภัยไซเบอร์ช่วยอะไร?✅ คุ้มครองค่าเสียหายจากการถูกแฮก/ข้อมูลรั่วไหล✅ ชดเชยรายได้กรณีระบบล่มเพราะโดนโจมตี✅ ช่วยฟื้นฟูระบบ IT และภาพลักษณ์ธุรกิจ✅ ให้ทีมผู้เชี่ยวชาญช่วยคุณแก้ไขปัญหา! ใครควรซื้อ?💼 เจ้าของธุรกิจ / SMEs🛒 ร้านค้าออนไลน์🏥...
ปกป้องธุรกิจของคุณ ด้วย Cybersecurity ระดับโลก พร้อมการันตีความปลอดภัย!กับบริการใหม่จาก FiXITDD ✨ ✅ ป้องกัน Ransomware และภัยคุกคามไซเบอร์✅ ครอบคลุมทั้งคอมฯ มือถือ Server และ Cloud✅ มีรับประกัน!...
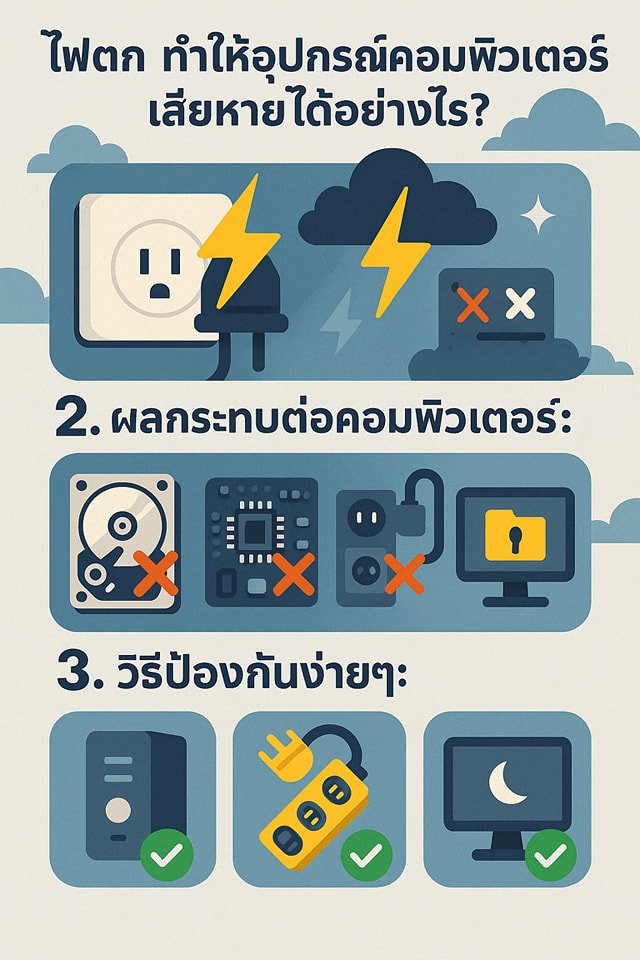
✨ 1. ไฟตกคืออะไร?⚡ คือภาวะที่แรงดันไฟฟ้าลดลงกะทันหันชั่วครู่⛈️ มักเกิดจากฝนตกหนัก ฟ้าผ่า หรือโหลดไฟเกิน ✨ 2. ผลกระทบต่อคอมพิวเตอร์:💽 HDD / SSD พัง – ข้อมูลสำคัญอาจหายหมด🧠 เมนบอร์ดช็อต...
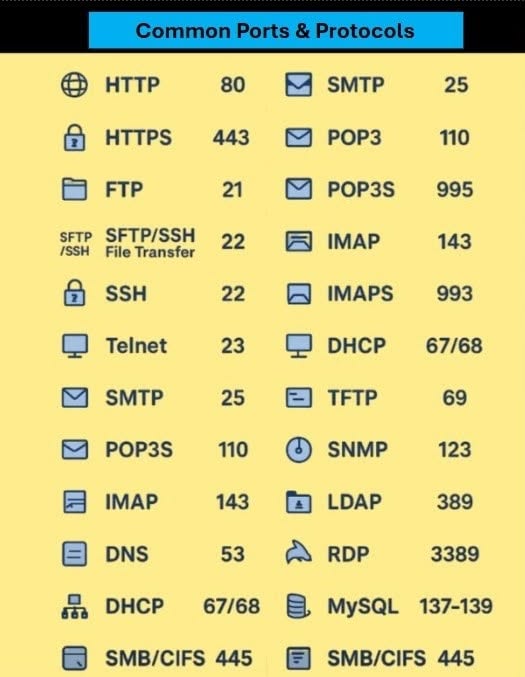
คุณเคยสงสัยไหมว่า เวลาเข้าเว็บ เช็คอีเมล หรือแชร์ไฟล์…คอมพิวเตอร์สื่อสารกันยังไง? ใช้ทางไหน? แล้วปลอดภัยไหม? คำตอบคือ “Ports & Protocols” ที่อยู่เบื้องหลังทั้งหมดนี้! Ports คืออะไร? คือ “ประตู” ที่ข้อมูลเข้า-ออกจากคอมพิวเตอร์แต่ละบริการ เช่น...
ระวัง! คุณอาจโดน “Adware” หรือมัลแวร์โฆษณาเล่นงานเข้าให้แล้ว! Adware คืออะไร?มันคือแอปหรือโค้ดที่แฝงตัวเข้ามาในมือถือ แล้วคอยแสดงโฆษณากวนใจ เด้งทั้งวันทั้งคืน แถมบางตัวยังอาจขโมยข้อมูลส่วนตัวได้อีกด้วย! มันเข้ามาในเครื่องเราได้ยังไง? โหลดแอปจากเว็บที่ไม่ปลอดภัย คลิกโฆษณาน่าสงสัยตามเว็บดูหนัง/ฟังเพลง ใช้แอปฟรีที่แอบแฝง Adware ไว้โดยไม่รู้ตัว กดอนุญาตสิทธิ์ให้แอปแบบไม่ตั้งใจ วิธีป้องกันง่ายๆ...
Threat Intelligence คืออะไร? แล้วเกี่ยวอะไรกับความปลอดภัยคอมพิวเตอร์? ลองนึกภาพว่าคุณมีบ้านหลังหนึ่ง🏠แล้วมีเพื่อนบ้านคอยเตือนว่า “ระวังนะ ช่วงนี้มีขโมยแถวนี้ ชอบงัดบ้านกลางคืน”คุณก็จะได้ล็อกบ้านให้แน่นหนา หรือแม้แต่ติดกล้องวงจรปิดเพิ่ม Threat Intelligence ก็คล้ายแบบนั้นเลย!มันคือ “ข้อมูลข่าวสารเกี่ยวกับภัยคุกคามทางไซเบอร์”ที่ช่วยให้เรารู้ล่วงหน้า ว่ามีมัลแวร์แบบไหนกำลังระบาดแฮกเกอร์ใช้วิธีไหนเจาะข้อมูลบ้างหรือว่า IP ไหนกำลังพยายามแอบเข้าระบบเรา รู้ก่อน...
🛑 อินเทอร์เน็ตล่ม มือถือล่ม… แล้วระบบของคุณยังทำงานได้อยู่ไหม?วันนี้ระบบของ TRUE ล่มทั่วประเทศหลายออฟฟิศ บ้าน และธุรกิจ หยุดชะงักแต่ลูกค้าของเรา… ยังทำงานต่อได้ ไม่มีสะดุดเพราะเราคือ FiXITDD – ผู้ดูแลระบบ IT และคอมพิวเตอร์ในสมุทรสาครให้บริการโดย ช่างมืออาชีพ...
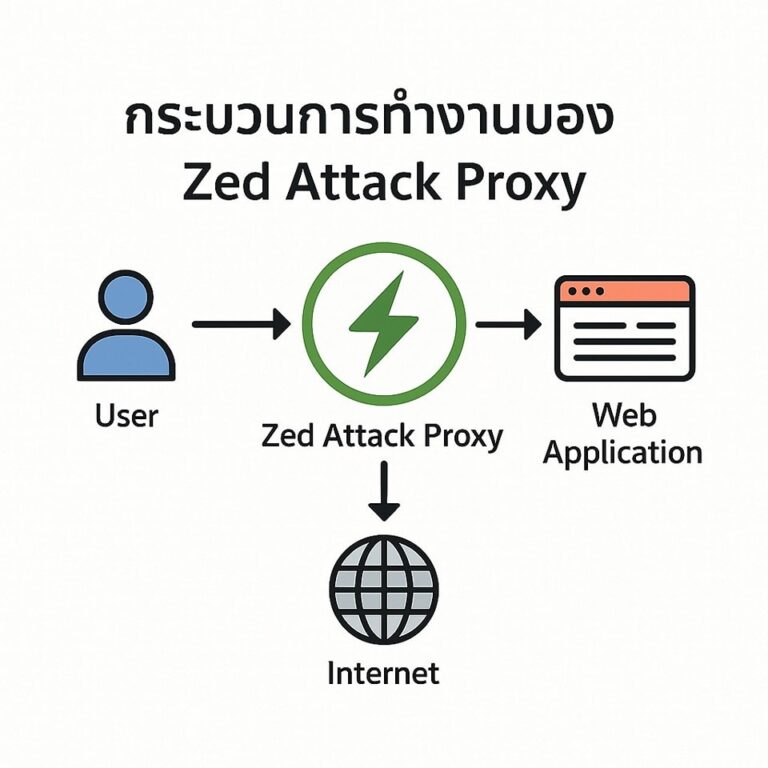
❓ZAP คืออะไร?ZAP คือเครื่องมือฟรีที่ช่วยตรวจสอบว่าเว็บไซต์ของเราปลอดภัยหรือไม่ โดยมันจะทำงานเหมือน “คนกลาง” คอยดูว่ามีข้อมูลอะไรส่งไป-กลับระหว่างผู้ใช้งานกับเว็บไซต์ แล้วช่วยเราหาจุดที่อาจถูกแฮกได้พูดง่าย ๆ มันเหมือนเป็นเครื่องมือช่วย “ตรวจสุขภาพ” เว็บของเราเวลามีคนใช้งานจริง 🔐✨ ตรวจสุขภาพเว็บของคุณก่อนโดนแฮก! ✨✔️ ตรวจจับช่องโหว่ที่แฮกเกอร์อาจใช้✔️ วิเคราะห์การทำงานจริงของเว็บ✔️ รู้ปัญหาก่อนจะสายเกินไป...
หลายองค์กรมีทีมดูแลระบบความปลอดภัยไซเบอร์ ไม่ว่าจะเป็นทีภายใน (In-house) หรือจ้าง Outsource มาช่วยเฝ้าระวังระบบ เช่น Firewall, Endpoint หรือ Network Monitoringแต่คำถามสำคัญคือ…✳️ “ระบบของคุณเคยถูกทดสอบจากมุมมองของ ‘ผู้โจมตี’ แล้วหรือยัง?”แม้จะมีระบบรักษาความปลอดภัยอย่างครบถ้วน แต่ “ช่องโหว่ที่ซ่อนอยู่”...
Microsoft ได้ปล่อยอัปเดต Patch Tuesday ประจำเดือนมิถุนายน 2025 โดย แก้ไขช่องโหว่ทั้งหมด 66 รายการ รวมถึงช่องโหว่ Zero-Day ที่กำลังถูกใช้งานโจมตีจริง และช่องโหว่อีกหนึ่งรายการที่ถูกเปิดเผยต่อสาธารณะ 📌 รายละเอียดช่องโหว่ที่แก้ไขRemote Code...
🔐 ข้อมูลหาย…ไม่ใช่แค่เรื่องเล็ก! ‼️ ผู้ใช้ Windows รายหนึ่งสูญเสียข้อมูลสำคัญกว่า 30 ปี เพราะบัญชี Microsoft ถูกล็อก โดยไม่แจ้งเตือนล่วงหน้าหนึ่งคลิกพลาด อาจทำให้คุณเสียไฟล์สำคัญตลอดชีวิต!
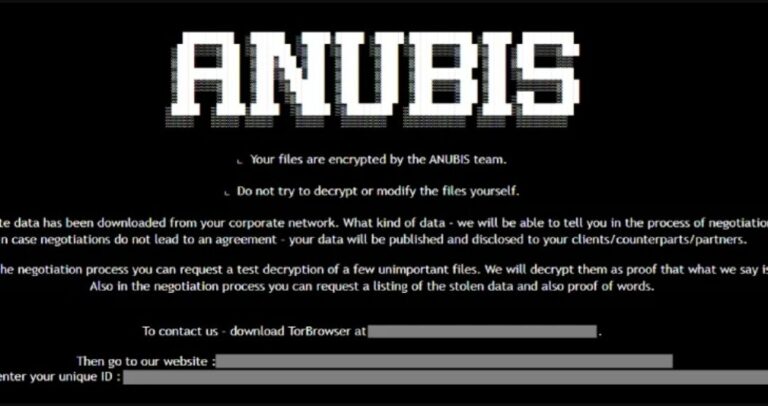
🕵️♂️ บริษัท Trend Micro พบแรนซัมแวร์ตัวใหม่ชื่อว่า Anubis ที่อันตรายกว่าที่เคย!เพราะไม่ใช่แค่เข้ารหัสไฟล์เรียกค่าไถ่… แต่มาพร้อมโหมดพิเศษชื่อว่า WIPEMODE ที่ ลบเนื้อหาไฟล์จนหมดเกลี้ยง เหลือแค่ชื่อไฟล์ไว้หลอกตา 😱 🔒 แปลว่า…❌ ถึงจ่ายค่าไถ่ ก็ไม่สามารถกู้ไฟล์คืนได้📂...
💥 หลายองค์กรวันนี้เสี่ยงกับภัยไซเบอร์มากขึ้นทุกวัน📉 โดนแฮกแค่ครั้งเดียว = เสียเงิน + เสียชื่อเสียง + เสียความเชื่อมั่น 💡 FiXITDD เข้าใจดีว่า…การ “เตรียมพร้อม” ดีกว่าการ “ซ่อมหลังพัง”เพราะงั้นเราจึงแนะนำบริการ Cyber Performance...
🚨 โพสต์นี้มีคำตอบ พร้อมวิธีรับมือ! หลายคนอาจเคยเห็นคลิปวิดีโอที่คนดัง พูดในสิ่งที่ไม่น่าจะพูด หรือใบหน้าถูกสลับไปมาอย่างแนบเนียน นั่นแหละครับคือสิ่งที่เรียกว่า “Deepfake” 🔍 Deepfake คืออะไร?Deepfake ย่อมาจาก “Deep Learning + Fake” เป็นเทคโนโลยีที่ใช้...
ในโลกไซเบอร์… ความปลอดภัยไม่ได้เริ่มที่ Firewall หรือ Antivirusแต่มันเริ่มที่คำถามง่าย ๆ ว่า… “ใครควรเข้าถึงข้อมูลอะไรได้บ้าง?” 🎯 นี่แหละคือหัวใจของ Access Controlหรือ การควบคุมสิทธิ์เข้าถึง ระบบ / ข้อมูล /...
“รู้ก่อน ป้องกันก่อน แฮกเกอร์รอไม่ไหว!” 📌 Vulnerability Management คือกระบวนการที่องค์กรใช้ในการ🔎 ค้นหา ประเมิน จัดลำดับ และแก้ไขช่องโหว่ (Vulnerabilities)ในระบบ IT เพื่อป้องกันการถูกเจาะระบบ หรือข้อมูลรั่วไหล 🚀 ขั้นตอนหลักมีอะไรบ้าง?...
ในปี 2025 กระแส Italian Brainrot หรือ อิตาเลียนเบลร็อต กำลังได้รับความนิยมมากในโลกออนไลน์ โดยเฉพาะใน TikTokจุดเด่นคือการใช้ AI สร้างภาพตัวละครสุดแปลก ที่เป็นสิ่งมีชีวิตหรือวัตถุประหลาด มีรูปร่างไม่สมเหตุสมผล ฟังดูเหมือนภาษาอิตาลี แต่จริง ๆ...