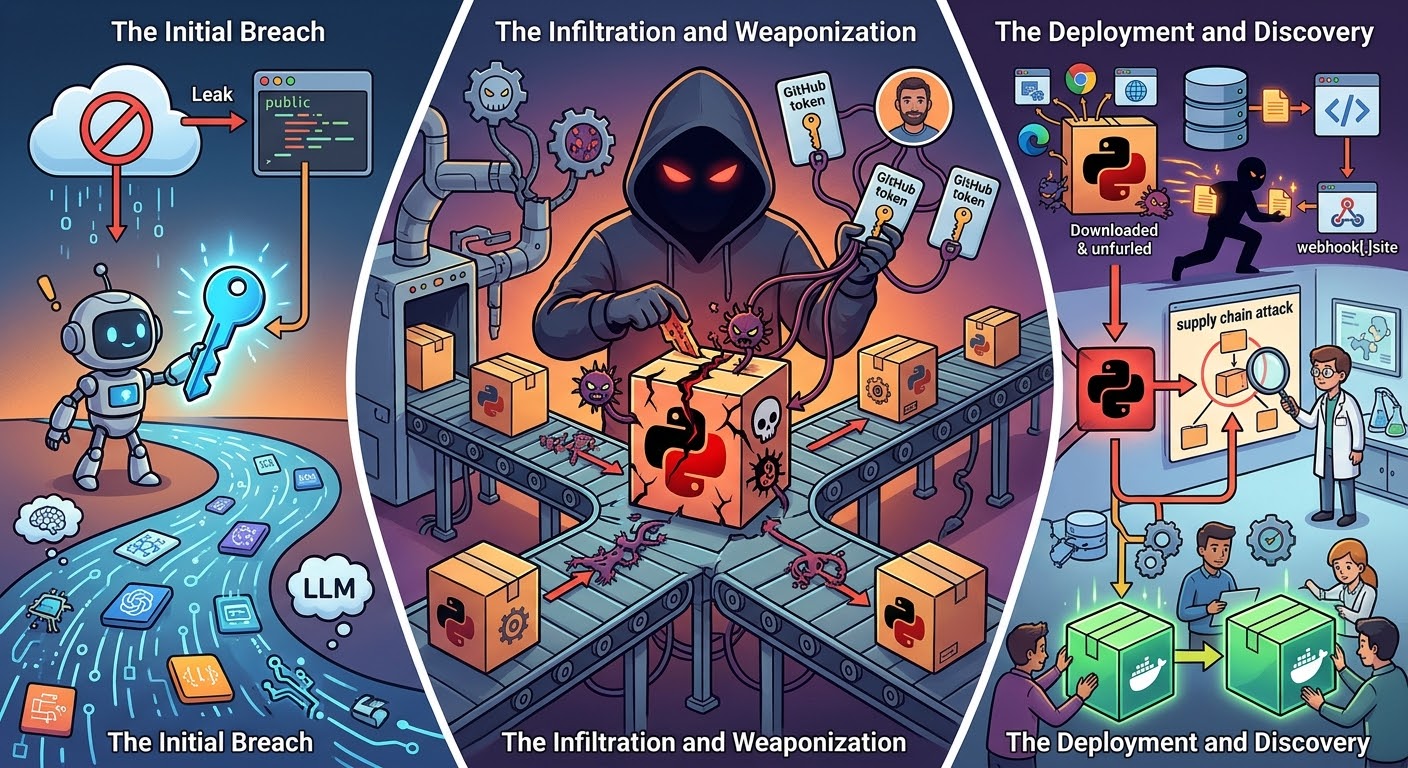
🛡️ มหกรรม “กุญแจหลุด“ พลิกเกมแฮกเกอร์: เมื่อ Master Key ตัวเดียวเกือบทำระบบ AI พังทั้งยวง!
เคยคิดไหมครับว่า ความสะดุดเล็กๆ อย่าง “การทำกุญแจห้องหล่นไว้ที่สาธารณะ“ จะทำให้แฮกเกอร์บุกเข้ามาควบคุมบ้านทั้งหลังได้?
เรื่องนี้เพิ่งเกิดขึ้นกับ LiteLLM เครื่องมือโอเพนซอร์สยอดฮิตที่ใช้เชื่อมต่อและจัดการ AI/LLM ครับ เหตุการณ์นี้เริ่มต้นจากเรื่องน่าปวดหัวง่ายๆ คือ:
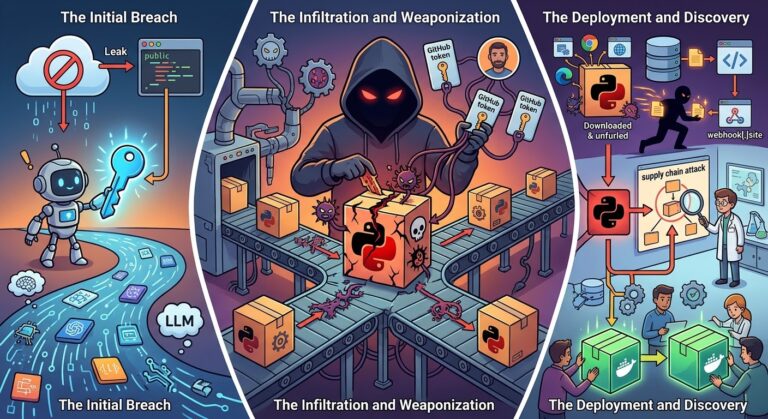
- จุดเริ่มต้น (พ.ค. 2026): มีทีมงานเผลอเอา Master Key ของระบบจัดการ Agent ไปแปะไว้บน GitHub แบบสาธารณะ แม้จะรู้ตัวไวและแก้โค้ดหลบอย่างรวดเร็ว แต่ “ลืมสั่งยกเลิก (Revoke) ตัวกุญแจนั้นทิ้ง“
- การแฝงตัว (ต.ค. 2026): ผ่านไปหลายเดือน แฮกเกอร์ตาดีไปเจอกุญแจดอกเดิมที่ยังใช้งานได้ จึงแอบเนียนเข้ามาขโมย GitHub Token ระดับแอดมิน
- แผนซ้อนแผนยึดท่อส่งซอฟต์แวร์ (Supply Chain Attack): แฮกเกอร์ใช้สิทธิ์ที่ขโมยมา แอบเข้าไปแก้ระบบปล่อยซอฟต์แวร์ (Release Pipeline) แล้วแอบปล่อย LiteLLM เวอร์ชัน 1.107.0 ที่ฝังมัลแวร์ออกสู่สาธารณะ!
- ความน่ากลัว: มัลแวร์ตัวนี้ไม่ได้แค่ขโมยข้อมูลลับของบริษัทอย่าง OpenAI, Anthropic, AWS หรือฐานข้อมูลต่างๆ เท่านั้น แต่มัน “ทำงานทันทีที่รัน Python” ต่อให้แอปของคุณไม่ได้เรียกใช้ LiteLLM เลยก็ตาม แถมยังแอบขโมยข้อมูลหลังบ้านไปเงียบๆ อีกด้วย
💡 บทเรียนราคาแพง:
เรื่องนี้สอนให้รู้ว่าในโลกยุคดิจิทัล “ความปลอดภัย” พลาดไม่ได้แม้แต่วินาทีเดียว เพราะกุญแจดอกเดียวที่หลุดรอดสายตาไป อาจกลายเป็นสะพานเชื่อมให้แฮกเกอร์เข้ามาเปลี่ยนบ้านของเราให้กลายเป็นของพวกเขาได้ในพริบตาครับ! 🔓⚠️
#CyberSecurity #LiteLLM #TechNews #ภัยไซเบอร์ #HackerNews #ArtificialIntelligence #SoftwareSupplyChain #ไอทีน่ารู้
About the Author