🚨 ด่วน! ภัยเงียบระลอกใหม่: เตือนผู้ใช้ Synology NAS ทั่วโลก ระวังมัลแวร์เรียกค่าไถ่ “C3RB3r” เล่นงานเวอร์ชันเก่า!
สถานการณ์ความปลอดภัยไซเบอร์ตอนนี้กำลังน่าเป็นห่วง เมื่อทาง Synology แบรนด์ NAS ชื่อดัง ได้ออกมาประกาศเตือนภัยด่วนให้ผู้ใช้งานทั่วโลก
รีบอัปเดตระบบปฏิบัติการ DiskStation Manager (DSM) เป็นเวอร์ชันล่าสุดทันที หลังตรวจพบการแพร่ระบาดอย่างหนักของมัลแวร์เรียกค่าไถ่ (Ransomware) ตัวใหม่ที่ชื่อว่า “C3RB3r” ซึ่งกำลังพุ่งเป้าเจาะระบบอุปกรณ์ NAS ที่ยังคงใช้ซอฟต์แวร์เวอร์ชันเก่าและมีช่องโหว่
🛡️ วิธีรับมือและป้องกัน NAS ของคุณจาก C3RB3r
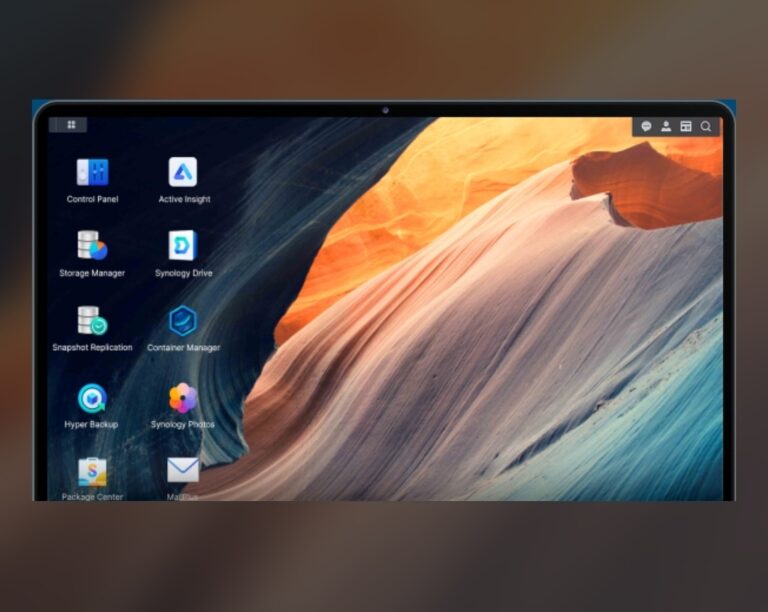
อัปเดตระบบ DiskStation Manager (DSM) ทันที: เข้าไปที่ Control Panel > Update & Restoration เพื่อตรวจสอบและอัปเดต DSM ให้เป็นเวอร์ชันล่าสุดเพื่อปิดช่องโหว่ความปลอดภัย
ปิดการเข้าถึงพอร์ตเริ่มต้น (Default Ports): เปลี่ยนพอร์ตการเข้าถึงค่าเริ่มต้น เช่น พอร์ต 5001 สำหรับ HTTPS ให้เป็นพอร์ตอื่นที่คาดเดายาก เพื่อป้องกันแฮกเกอร์สแกนหาช่องทางเข้าสู่ระบบ
ตั้งรหัสผ่านให้รัดกุมและเปิดใช้งาน 2FA: กำหนดรหัสผ่านที่ซับซ้อนด้วยการผสมตัวอักษรพิมพ์ใหญ่-เล็ก ตัวเลข และอักขระพิเศษ พร้อมเปิดใช้งานการยืนยันตัวตนแบบสองขั้นตอน (Two-Factor Authentication) เพื่อเพิ่มความปลอดภัยอีกขั้น
สำรองข้อมูลตามหลักการ 3-2-1: สำรองข้อมูลสำคัญแยกเก็บไว้ต่างหาก เช่น บนระบบคลาวด์ หรือฮาร์ดดิสก์ภายนอกแบบออฟไลน์ เพื่อให้สามารถกู้คืนข้อมูลกลับมาได้ทันทีหากเกิดเหตุไม่คาดฝัน
#Synology #NAS #C3RB3r #Ransomware #CyberSecurity #ไอทีน่ารู้ #ความปลอดภัยไซเบอร์ #เตือนภัยออนไลน์
About the Author