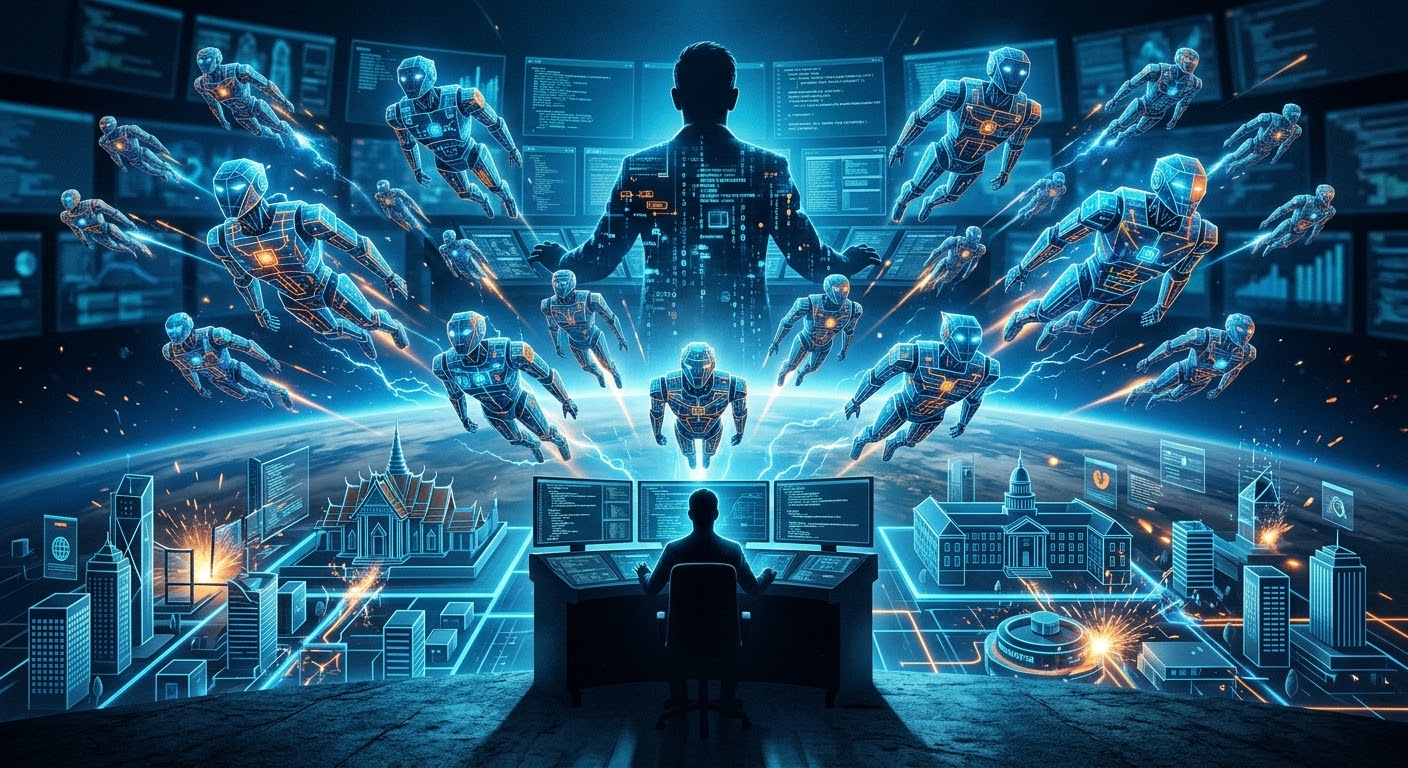
🚨 เมื่อโจรไซเบอร์ใช้ “กองทัพ AI” บุกเจาะระบบข้ามประเทศ! สรุปข่าวใหญ่ BOSSAI แบบเข้าใจง่าย
💥 เกิดอะไรขึ้น?
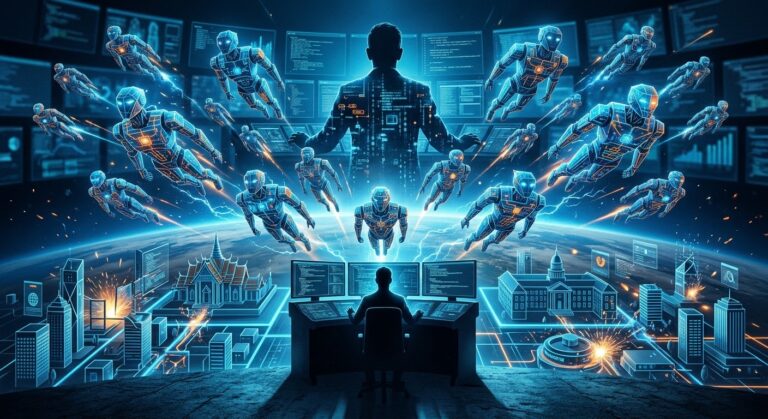
นักวิจัยความปลอดภัยไซเบอร์ตรวจพบการโจมตีรูปแบบใหม่ชื่อ BOSSAI ที่น่ากลัวตรงที่ มีคนร้ายคุมอยู่แค่คนเดียวแต่ใช้ AI ถึง 12 ตัว แบ่งหน้าที่กันทำงานเหมือนเป็นทีมแฮกเกอร์มืออาชีพ ตั้งแต่ช่วยกันเขียนโค้ด ลาดตระเวนหาช่องโหว่ตามเว็บไซต์ ไปจนถึงเจาะระบบและขโมยข้อมูลออกมา
⚡ ทำไมเรื่องนี้ถึงน่ากลัว?
- 🚀 โจมตีได้ไวและเยอะขึ้น: ปกติแฮกเกอร์ 1 คน จะเจาะระบบได้ทีละไม่กี่แห่ง แต่พอมี AI ช่วยทำงานอัตโนมัติ คนร้ายคนเดียวจึงสามารถไล่สแกนและโจมตีเป้าหมายได้พร้อมกันทีละเป็นร้อยๆ แห่งทั่วโลก (พบการโจมตีแล้วใน 11 ประเทศ)
- ⏱️ AI ไม่ได้คิดวิธีเจาะใหม่แต่ “หาช่องโหว่เดิมได้เร็วขึ้น“: ระบบที่เก่าและไม่ได้อัปเดต จะถูก AI ตรวจเจอจุดอ่อนและบุกเจาะได้ในเวลาอันสั้น
🎯 ผลกระทบที่เกิดขึ้นจริง (ไทยก็โดนด้วย!)
- 🇹🇭 ประเทศไทย: กองทัพ AI นี้เข้ามาไล่สแกนระบบเว็บไซต์ของมหาวิทยาลัยไทยไปถึง 45 แห่ง และพบว่ามี 3 มหาวิทยาลัย ที่ถูกเจาะระบบและดึงข้อมูลออกไปได้สำเร็จ (ส่วนอีก 2 แห่งเจอช่องโหว่แต่ยังไม่ยืนยันว่าข้อมูลหลุดหรือไม่)
- 🚑 ไต้หวัน: หน่วยกู้ชีพฉุกเฉิน (ระบบ 119) ถูกเจาะระบบ ทำให้ข้อมูลผู้ป่วยฉุกเฉินและประวัติการแจ้งเหตุรั่วไหล
📌 เรื่องนี้ใกล้ตัวเราแค่ไหน และต้องระวังอะไร?
แม้เป้าหมายหลักของการโจมตีครั้งนี้จะเป็นองค์กรใหญ่ อย่างโรงพยาบาลหรือมหาวิทยาลัย แต่ข้อมูลที่รั่วไหลออกไปมักเป็น “ข้อมูลส่วนตัวของประชาชนและนักศึกษา“ อย่างเราๆ (เช่น ชื่อ เบอร์โทร ประวัติการรักษา รหัสผ่าน)
🛡️ สิ่งที่คนทั่วไปควรทำเพื่อป้องกันตัวเอง:
- 🔑 เปลี่ยนรหัสผ่านใหม่ หากคุณเป็นนักศึกษา บุคลากรในมหาวิทยาลัย หรือเคยใช้บริการระบบออนไลน์ของหน่วยงานที่อาจตกเป็นเป้าหมาย และอย่าใช้รหัสผ่านซ้ำกันในหลายเว็บ
- 📱 เปิดใช้การยืนยันตัวตน 2 ชั้น (2FA / OTP) ในบัญชีสำคัญทุกอย่าง เช่น อีเมล แอปธนาคาร และโซเชียลมีเดีย เพื่อที่ว่าต่อให้รหัสผ่านหลุดไป คนร้ายก็ยังเข้าบัญชีเราไม่ได้
- ⚠️ ระวังแก๊งคอลเซ็นเตอร์และ SMS ปลอม เพราะหากข้อมูลส่วนตัวรั่วไหล มิจฉาชีพมักนำข้อมูลจริงของเราไปใช้หลอกลวงให้ดูน่าเชื่อถือมากขึ้น
(ข้อมูลอ้างอิงจากรายงานการวิจัยของ Acronis TRU และศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ประเทศไทย หรือ ThaiCERT)
About the Author