🚨 เตือนภัยด่วน! แฮกเกอร์เจาะระบบองค์กรผ่าน “ช่องโหว่ระดับวิกฤต” — CISA สั่งอัปเดตด่วนก่อน 23 พ.ย. 2026
ใครดูแลระบบ IT องค์กร ห้ามพลาดโพสต์นี้เด็ดขาด! ล่าสุดหน่วยงานความมั่นคงปลอดภัยไซเบอร์สหรัฐฯ (CISA) ได้เพิ่มช่องโหว่ชุดใหม่เข้าสู่บัญชี Known Exploited Vulnerabilities (KEV) ซึ่งแปลว่า “แฮกเกอร์กำลังใช้ช่องโหว่เหล่านี้โจมตีจริงแล้วในขณะนี้” พร้อมขีดเส้นตายให้หน่วยงานเร่งอุดรอยรั่วภายในวันที่ 23 พฤศจิกายน 2026
🎯 4 เป้าหมายหลักที่กำลังถูกเจาะจริง
- 🖥️ VMware vCenter (CVE-2026-123890| CVSS 9.8)
- อาการ: ข้ามการยืนยันตัวตน (Authentication Bypass) สวมสิทธิ์ Admin ได้ทันทีโดยไม่ต้องใช้รหัสผ่าน
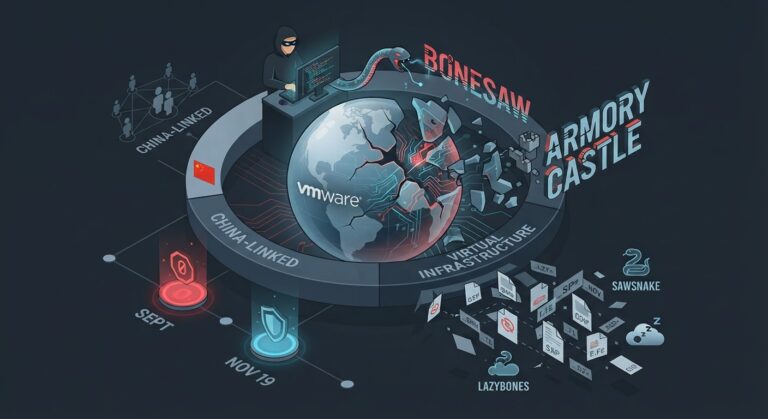
- เบื้องหลัง: พบกลุ่มสายลับไซเบอร์ที่เชื่อมโยงกับจีน (ARMORY CASTLE) แอบใช้เป็น Zero-day โจมตีมาตั้งแต่เดือนกันยายน 2026 เพื่อสร้างบัญชีแอดมิน SSO ปลอมแปลง SAML Token และดูดข้อมูลลับออกไป
- 🌐 Cisco Expressway Series (CVE-2026-76466| CVSS 9.8)
- อาการ: ใช้รหัสผ่านแบบ Hard-coded ทำให้ผู้โจมตีรันคำสั่งระดับ root บนอุปกรณ์คลัสเตอร์ได้
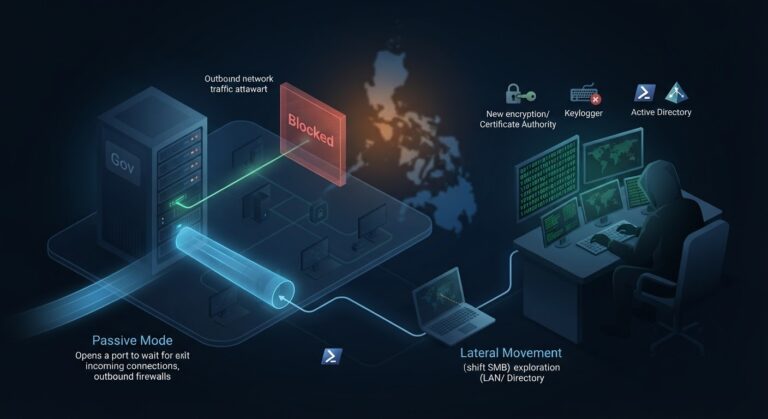
- เบื้องหลัง: เมื่อยึดเครื่องได้แล้ว แฮกเกอร์จะใช้สคริปต์ (ที่คาดว่าใช้ AI ช่วยเขียน) ลุกลามเจาะเข้าไปยังระบบภายในอย่าง SMB, SQL Server, WinRM และ GitLab
- 📝 Apache Roller (CVE-2026-129448| CVSS 9.8)
- อาการ: ช่องโหว่ Deserialization บนหน้า XML-RPC เปิดช่องให้แฮกเกอร์รันโค้ดอันตรายจากระยะไกล (RCE) ได้โดยไม่ต้องล็อกอิน
- 🏢 SAP NetWeaver Enterprise Portal (CVE-2025-42884| CVSS 6.5)
- อาการ: บั๊กในการจัดการคิวรี/JNDI อาจทำให้ข้อมูลบนเซิร์ฟเวอร์รั่วไหลหรือถูกแก้ไขได้
🛡️ Checklist รับมือด่วนสำหรับทีม IT และ Security
- 🔧 อัปเดตแพตช์ทันที: อย่ารอช้า อัปเดต VMware vCenter, Cisco Expressway, Apache Roller และ SAP NetWeaver เป็นเวอร์ชันล่าสุดที่ผู้ผลิตประกาศแก้ไขแล้ว
- 🔎 สแกนหาผู้บุกรุก (Threat Hunting): ช่องโหว่บางตัวถูกใช้โจมตีมาตั้งแต่เดือนกันยายน ให้รีบย้อนดู Log โดยเฉพาะระบบที่เปิดออกสู่ภายนอก ว่ามีร่องรอยการแฝงตัวอยู่ก่อนแล้วหรือไม่
- 🔑 รีเซ็ตสิทธิ์และกุญแจทั้งหมด: หากพบความผิดปกติ ให้รีเซ็ตบัญชี Admin/SSO, เปลี่ยนใบรับรอง SAML, กุญแจ API และรหัสผ่านฐานข้อมูลทันที
- 🧱 แยกโซนเครือข่าย (Segmentation): จำกัดการเชื่อมต่อจากอุปกรณ์ขอบเครือข่าย (Perimeter) ไม่ให้วิ่งตรงเข้าหา Server ภายในได้ง่ายๆ และปิดพอร์ตหรือบริการที่ไม่จำเป็น (เช่น XML-RPC)
- 📊 เปิดแจ้งเตือนพฤติกรรมผิดปกติ: ตั้ง Alert เฝ้าระวังการสร้างบัญชี Admin ใหม่ การล็อกอินผิดเวลา หรือการสแกนพอร์ตภายในเครือข่าย
แชร์โพสต์นี้ส่งต่อให้ทีม Infra และ Security ของคุณเช็กด่วน ก่อนตกเป็นเหยื่อรายต่อไป! 👇
#CyberSecurity #ThreatIntelligence #VMware #Cisco #ApacheRoller #SAP #Vulnerability #CISA #InfoSec #ป้องกันภัยไซเบอร์
About the Author