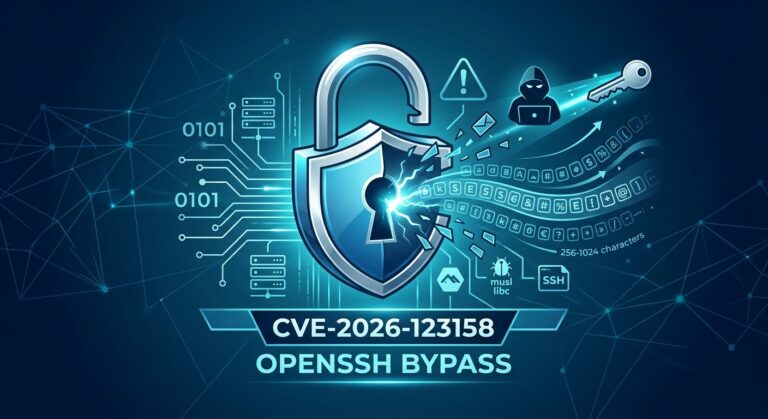
🔒 เตือนภัยสายไอที! ช่องโหว่ใหม่ OpenSSH บายพาสรหัสผ่านเข้าเครื่องได้แบบไม่พึ่งดวง (CVE-2026-123158) 🚨💥
ใครที่ใช้ Alpine Linux หรือคอนเทนเนอร์ (Docker / Container) ตัวเบาหวิวแบบไม่ได้เปิด PAM ระวังให้ดี! ล่าสุดมีการค้นพบช่องโหว่ความรุนแรงสูง (CVSS 8.1) ใน OpenSSH (sshd) ที่เปิดโอกาสให้สายแฮกข้ามการยืนยันตัวตนได้ง่ายๆ แบบคาดไม่ถึง! 😱
🔍 เกิดอะไรขึ้น? (TL;DR)
- 🛑 สาเหตุ: เกิดข้อผิดพลาดในการตีความสตริงแฮชรหัสผ่าน บนระบบ Linux ที่ใช้ musl libc ร่วมกับ OpenSSH (โดยไม่ได้ใช้ PAM)
- 🔑 จุดพีค: สำหรับบางบัญชี ขอแค่ส่งรหัสผ่านที่มีความยาวระหว่าง 256 ถึง 1,024 ตัวอักษร (เป็นคำอะไรก็ได้!) ระบบกลับยอมรับและปล่อยให้ล็อกอินผ่าน Authentication Bypass ได้เฉยเลย! 🤯
🛠️ ระบบของคุณเสี่ยงไหม?
เช็กลิสต์ด่วนว่าสภาพแวดล้อมระบบของคุณตรงกับ 3 ข้อนี้หรือเปล่า:
- 🐧 ใช้ OpenSSH เวอร์ชันเก่ากว่า 10.6p2
- 📦 รันบน musl libc (พบได้บ่อยใน Alpine Linux)
- ⚙️ ไม่ได้เปิดใช้งาน PAM
🛡️ วิธีรับมือและป้องกัน
- 🔄 อัปเดตทันที: ปล่อยแพตช์แก้แล้ว! ให้รีบอัปเดต OpenSSH เป็นเวอร์ชัน 10.6p2 ขึ้นไปโดยเร็วที่สุด
- 🔑 ใช้ SSH Key เท่านั้น: ปิดการยืนยันตัวตนด้วยรหัสผ่าน (PasswordAuthentication no) แล้วเปลี่ยนไปใช้ SSH Key Pair แทน เพื่อตัดโอกาสการโจมตีทางช่องรหัสผ่าน
- 🧱 ตั้ง Firewall / ACL: จำกัด IP ที่มีสิทธิ์ SSH เข้ามายัง Server เพื่อลดหน้าต่างการโจมตี (Attack Surface)
อย่าลืมรีบเช็ก Docker Image หรือ Server ของคุณกันด้วยนะครับ ก่อนโดนเจาะไม่รู้ตัว! ⚡
#CVE2026123158 #OpenSSH #CyberSecurity #AlpineLinux #LinuxSecurity #DevOps #SysAdmin #ITSecurity #เตือนภัยไซเบอร์
About the Author