🕵️♂️ EggStreme มัลแวร์สายลับอัปเกรดใหม่! แปลงร่าง “เงียบกริบ” เจาะหน่วยงานรัฐฟิลิปปินส์
หลังถูกเปิดโปงเมื่อปลายปี 2025 กลุ่มแฮกเกอร์ต้องสงสัยเชื่อมโยงกับจีนไม่ได้แค่เปลี่ยน IP หนี แต่ “ยกเครื่องโค้ดใหม่ทั้งหมด” เพื่อหลบระบบตรวจจับและโจมตีหน่วยงานรัฐในฟิลิปปินส์ต่อ (พบเบาะแสในไต้หวันด้วย) 🎯
🔧 อัปเกรดใหม่มีอะไรบ้าง?
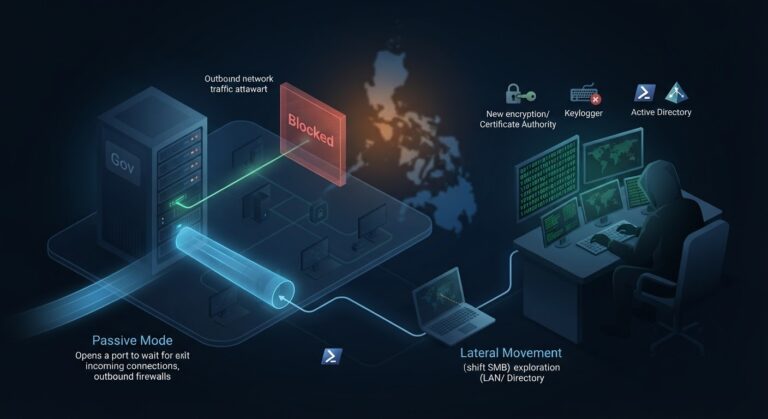
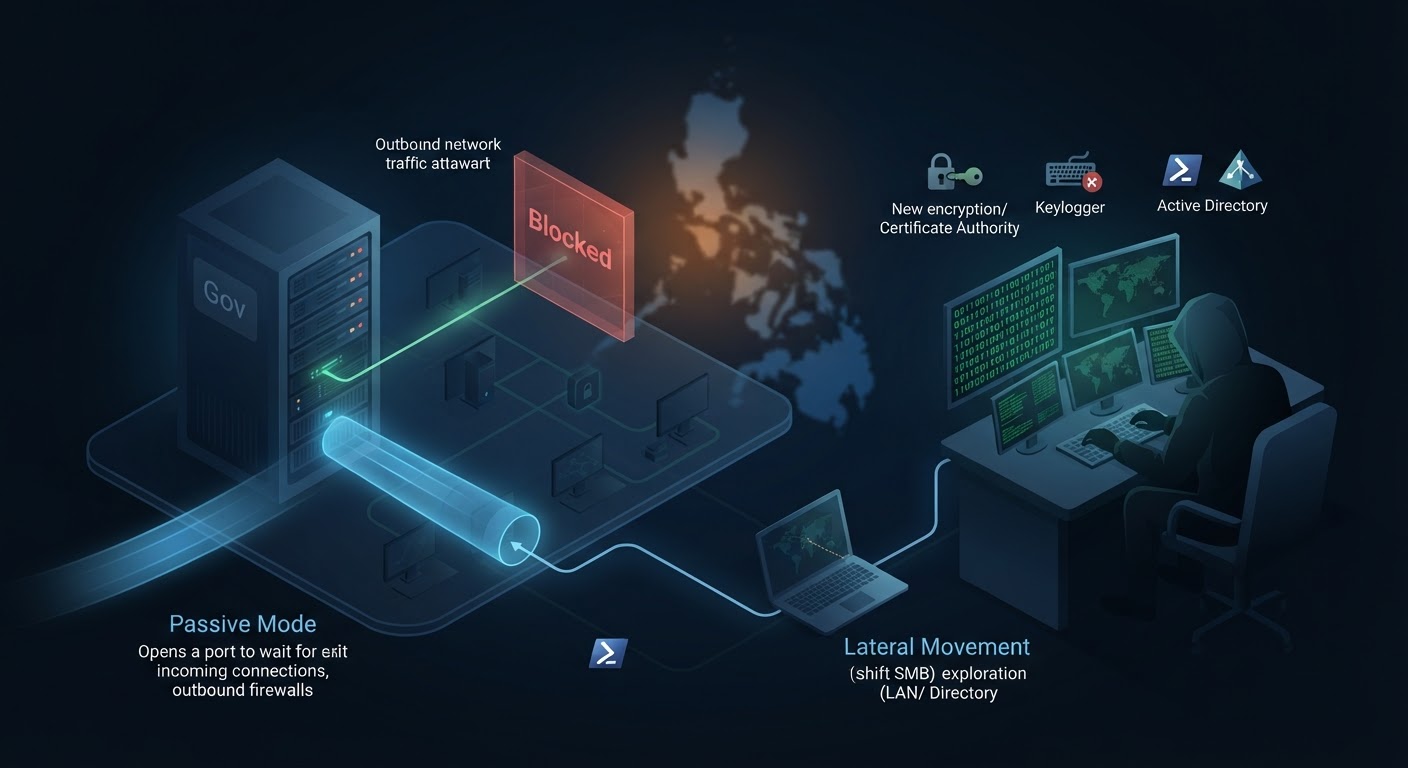
- 🤫 โหมดเงียบ (Passive Mode): ไม่ส่งสัญญาณออกไปหาเซิร์ฟเวอร์ควบคุมเอง แต่เปิดพอร์ตรอแฮกเกอร์เชื่อมเข้ามา ทำให้จับพิรุธได้ยากขึ้น
- 🔐 เปลี่ยนการเข้ารหัส & CA: อัปเกรดวิธีเข้ารหัสเป็นอัลกอริทึมเฉพาะตัว และแยกใช้ Certificate ตามแต่ละแคมเปญ ไม่ซ้ำรอยเดิม
- ⌨️ ตัด Keylogger ออก: เน้นความคลีนและคำสั่งสำรวจระบบเชิงลึก (Active Directory, WMI, PowerShell)
- 🖥️ ใช้เครื่องนอกระบบกระจายตัว: อาศัยเครื่องที่ไม่มีระบบป้องกัน (Unmanaged) เป็นฐานยิงสคริปต์กระจายตัวผ่านเครือข่ายภายใน (SMB)
💡 บทเรียนสำหรับคนดูแลระบบ
- ⚠️ Signature อย่างเดียวเอาไม่อยู่: เพราะแฮกเกอร์สร้างตัวใหม่หลบได้ไวมาก
- 🔍 เน้นจับพฤติกรรม: เฝ้าระวังการทำ DLL Sideloading, การย้ายไฟล์ผ่าน SMB และอุดช่องโหว่เครื่องนอกระบบที่หลุดการควบคุม
#Cybersecurity #ThreatIntelligence #Malware #EggStreme #Infosec #ไซเบอร์ซีเคียวริตี้ #ข่าวไอที
About the Author