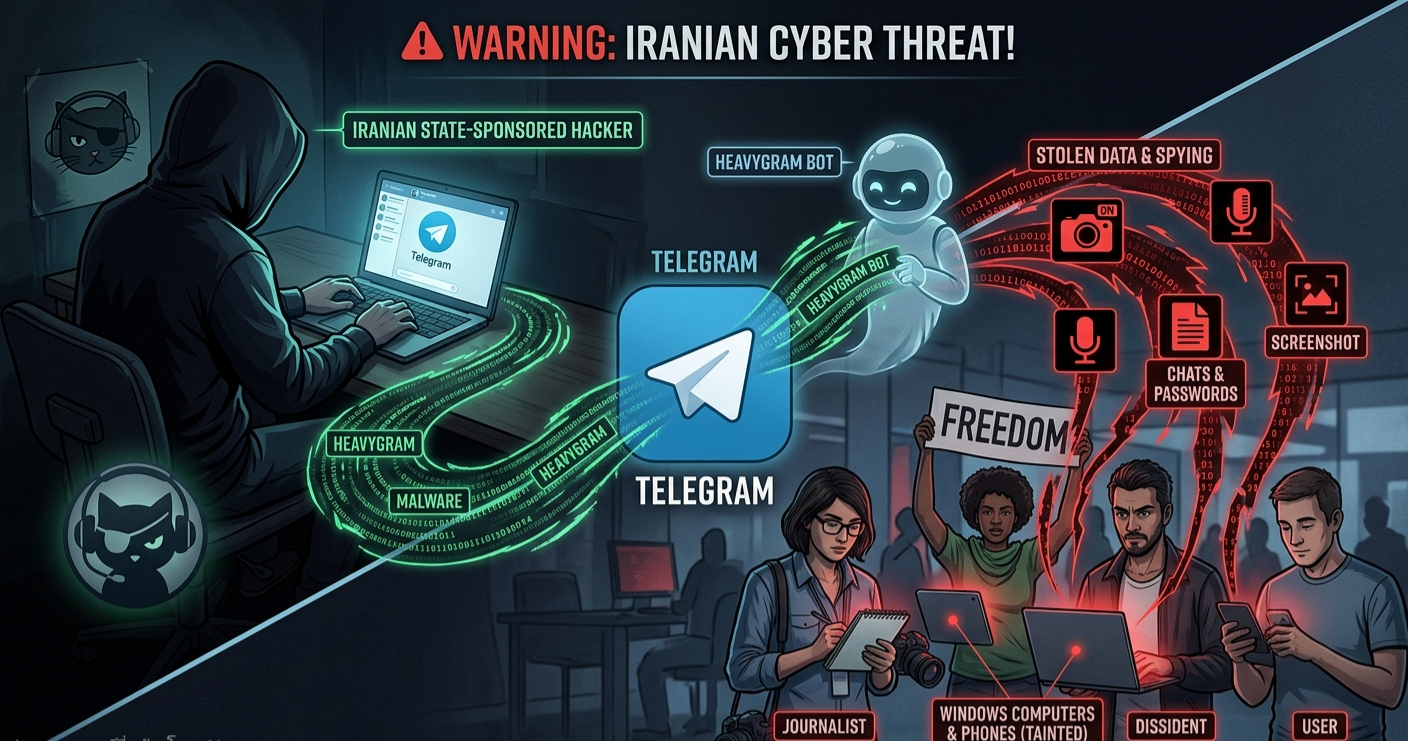
🚨 เตือนภัยไซเบอร์! แฮกเกอร์อิหร่านใช้ Telegram แอบฝังมัลแวร์ ดักฟัง-ขโมยข้อมูลผู้ใช้งาน
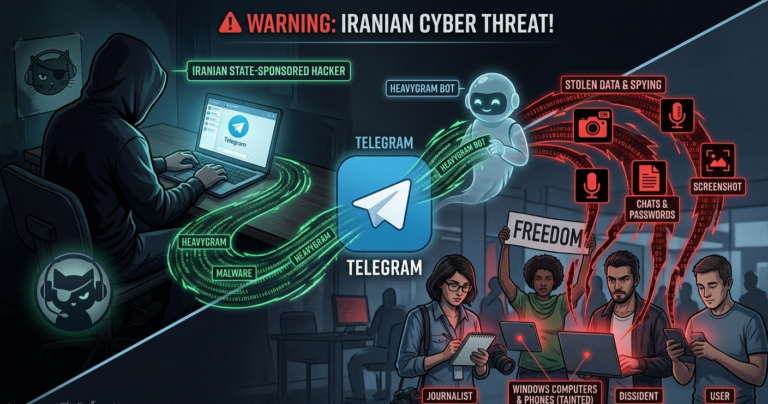
เมื่อสหรัฐฯ (FBI) ร่วมมือกับอังกฤษ และเนเธอร์แลนด์ ได้ออกเตือนภัยไซเบอร์ครั้งใหญ่ หลังพบแฮกเกอร์สายสืบราชการลับจากประเทศอิหร่าน ใช้มัลแวร์ตัวใหม่แอบส่องและขโมยข้อมูลของเป้าหมายทั่วโลก!
🕵️ เรื่องนี้เกี่ยวกับอะไร?
แฮกเกอร์กลุ่มนี้เน้นเจาะระบบคอมพิวเตอร์ Windows ของ นักข่าว, นักเคลื่อนไหวทางการเมือง และผู้เห็นต่าง โดยใช้มัลแวร์ชื่อ HEAVYGRAM (หรือ CHOSEN BRICK)
ความพีคคือ แฮกเกอร์ไม่ได้ใช้เซิร์ฟเวอร์ซับซ้อน แต่สั่งการและดึงข้อมูลกลับผ่าน Telegram Bot ที่พวกเราใช้คุยกันทุกวันนี่เอง!
🎭 แนบเนียนแค่ไหน? มัลแวร์หลอกเราอย่างไร?
แฮกเกอร์จะทักมาปลอมเป็นคนที่คุ้นเคย หรือเป็นฝ่าย IT Support เพื่อส่งไฟล์มาให้ดาวน์โหลด โดยมักจะเนียนปลอมเป็นโปรแกรมยอดนิยม เช่น:
🎬 โปรแกรมตัดต่อ Video/AI (เช่น Pictory, RunwayML)
🔐 โปรแกรมเก็บรหัสผ่าน (เช่น KeePass)
🛡️ โปรแกรมแอนตี้ไวรัส (เช่น Norton)
💬 แอปพลิเคชัน Telegram (ส่งแอป Telegram ปลอมมาให้ติดตั้ง)
🏥 แม้แต่ไฟล์ผลสแกน MRI ก็ยังเคยโดนเอามาเนียน!
เมื่อเหยื่อหลงกดเปิดไฟล์ หน้าจอปลอมจะแสดงขึ้นมาบังตาไว้ แต่เบื้องหลังมันได้แอบติดตั้งมัลแวร์ลงเครื่องเป็นที่เรียบร้อยแล้ว
💥 มัลแวร์ตัวนี้ทำอะไรกับเครื่องเราได้บ้าง?
เมื่อเครื่องติดมัลแวร์ แฮกเกอร์สามารถสั่งการผ่าน Telegram Bot ได้แทบทุกอย่าง:
📸 แอบแคปหน้าจอ ดูว่าเรากำลังทำอะไรอยู่
🎙️ สั่งเปิดไมโครโฟน เพื่อดักฟังเสียงรอบข้า
💬 แอบอ่านแชต ทั้ง Telegram และ WhatsApp
🔑 ขโมยรหัสผ่าน และอีเมลที่เซฟไว้ในเว็บบราวเซอร์
💣 สั่งลบข้อมูลทิ้ง หรือสั่งล้างเครื่อง (Wipe Computer) เพื่อทำลายหลักฐาน
🛡️ วิธีปกป้องตัวเองจากภัยนี้
1️⃣ ห้ามเปิดไฟล์จากคนแปลกหน้า: ไม่ว่าจะส่งมาทางแชตหรืออีเมล หากไม่มั่นใจอย่ากดเด็ดขาด
2️⃣ โหลดซอฟต์แวร์จากเว็บทางการเท่านั้น: อย่าดาวน์โหลดโปรแกรมผ่านลิงก์ที่ส่งต่อๆ กันมา
3️⃣ อัปเดตระบบปฏิบัติการและแอนตี้ไวรัส: เปิดระบบ Windows Update และเปิด Antivirus ไว้เสมอ
4️⃣ อย่ามองข้ามคำเตือน SmartScreen: หาก Windows ขึ้นเตือนว่าไฟล์อันตราย ให้หยุดและตรวจสอบก่อนทุกครั้ง
#ข่าวไซเบอร์ #CyberSecurity #Telegram #เตือนภัยออนไลน์ #มัลแวร์ #ภัยคุกคามไซเบอร์ #HackerNews
About the Author