🚨 มหกรรมต้มตุ๋นระดับโลก! Google บุกทลาย Botnet ยักษ์ใหญ่ 1.3 ล้านเครื่อง 🤖📺
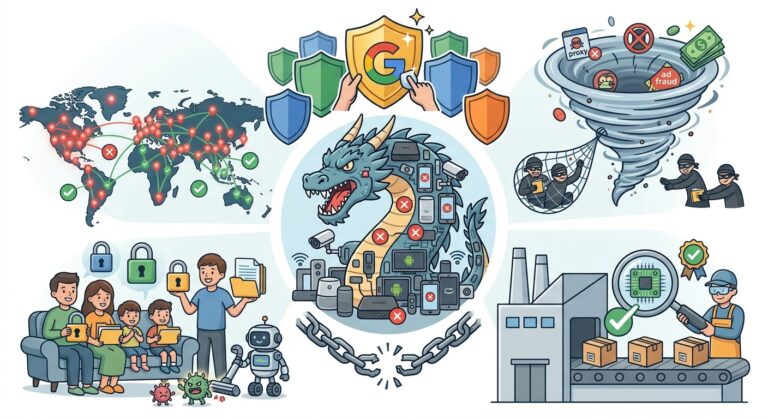
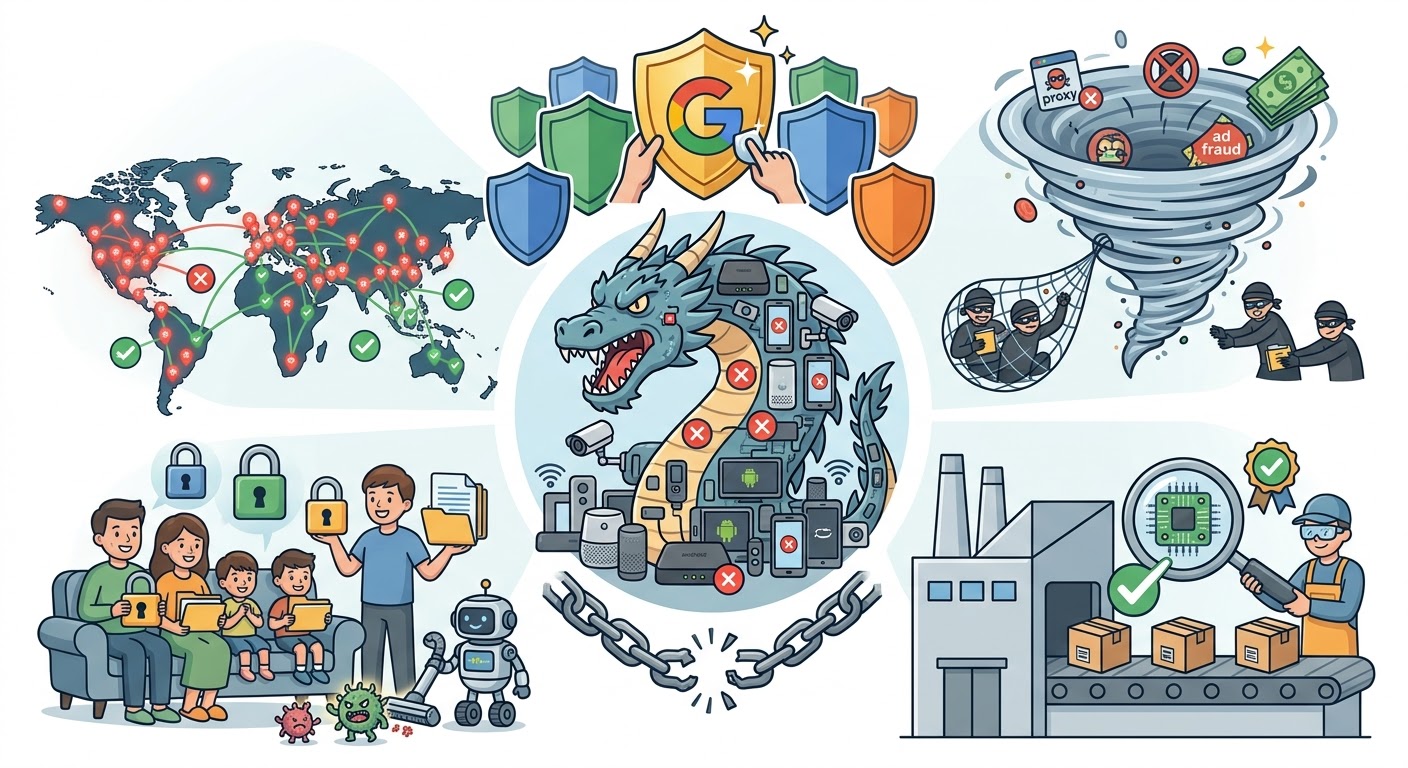
เกิดเรื่องช็อกวงการไอที เมื่อ Google ร่วมมือกับหน่วยงานความมั่นคงทั่วโลก (รวมถึงตำรวจญี่ปุ่นและบริษัทไซเบอร์ชั้นนำ) จัดการปิดฉากเครือข่ายบอตเน็ต (Botnet) อัจฉริยะที่แฝงมาในอุปกรณ์ Android TV Box กว่า 1.3 ล้านเครื่องทั่วโลก
เบื้องหลังเหตุการณ์นี้คืออะไร และทำไมถึงน่ากลัว มาดูกันครับ 👇
🔍 สรุปประเด็นสำคัญแบบเข้าใจง่าย
- 🏢 ต้นตอจากโรงงาน: Google ฟันธงว่าบริษัทผู้ผลิตกล่อง Android ชื่อดังอย่าง Videostrong (จากเมืองเซินเจิ้น ประเทศจีน) ตั้งใจฝัง Backdoor (ประตูหลัง) ที่ชื่อว่า x.cpe ลงในเฟิร์มแวร์ของอุปกรณ์ตั้งแต่ในโรงงาน เพื่อขายช่องทางเข้าถึงระบบให้แก่อาชญากรรมไซเบอร์
- 🕵️♂️ ความร้ายกาจของBackdoor:
- เข้าถึงระบบในระดับลึก (System-level) และปิดระบบความปลอดภัย Google Play Protect เองได้
- แอบดาวน์โหลดแอป ขโมยข้อมูล จับภาพหน้าจอ และเปิดช่องทางให้แฮกเกอร์รีโมตเข้ามาควบคุมกล่องได้ตลอดเวลา
- 💰 เอาไปทำอะไรกัน?
- เปลี่ยนกล่องทีวีของเหยื่อให้กลายเป็น Residential Proxy (ส่งต่อเน็ตบ้านเราให้คนอื่นใช้งานโดยไม่รู้ตัว เพื่ออำพรางตัวทำผิดกฎหมาย)
- โกงคลิกโฆษณาออนไลน์ (Ad Fraud) เพื่อสร้างรายได้เข้ากระเป๋าอาชญากร
- 📦 โดนรุ่นไหนบ้าง?
- ส่วนใหญ่เป็นกล่อง Android TV Set-top Box (เช่น แบรนด์ MECOOL ที่มีความเชื่อมโยงกับ Videostrong) รวมถึงอุปกรณ์การแพทย์ทางไกลและเครื่องคาราโอเกะ
- พบอุปกรณ์ติดเชื้อกระจายอยู่ทั่วโลก เช่น มาเลเซีย บราซิล อิรัก เม็กซิโก ไต้หวัน รวมถึงประเทศในยุโรปและอเมริกา
- 🛠️ ทางออกของผู้ใช้งาน(น่าตกใจมาก!):
- เนื่องจากช่องโหว่นี้ฝังอยู่ในระดับเฟิร์มแวร์ การรีสตาร์ทหรือลบแอปธรรมดา ไม่สามารถแก้ปัญหาได้
- ผู้เชี่ยวชาญด้านความปลอดภัยบางสำนักถึงกับแนะนำให้ “ทิ้งกล่องนั้นไปเลย“ เพื่อความปลอดภัยของข้อมูลส่วนตัวและเครือข่ายอินเทอร์เน็ตในบ้านครับ
💡 ข้อแนะนำสำหรับองค์กรและผู้ใช้ทั่วไป
- 🔌 หากพบกล่องทีวีรุ่นที่มีความเสี่ยงหรือเชื่อมโยงกับผู้ผลิตดังกล่าว ควร ปลดออกและเลิกใช้งาน ทันที
- 🛡️ แยกเครือข่ายอุปกรณ์สมาร์ทโฮม (IoT) ออกจากเครือข่ายคอมพิวเตอร์ที่ใช้ทำงานสำคัญ เพื่อป้องกันความเสียหายลาม
#CyberSecurity #Google #AndroidTV #Botnet #TechNews #ภัยไซเบอร์ #ข่าวไอที
About the Author