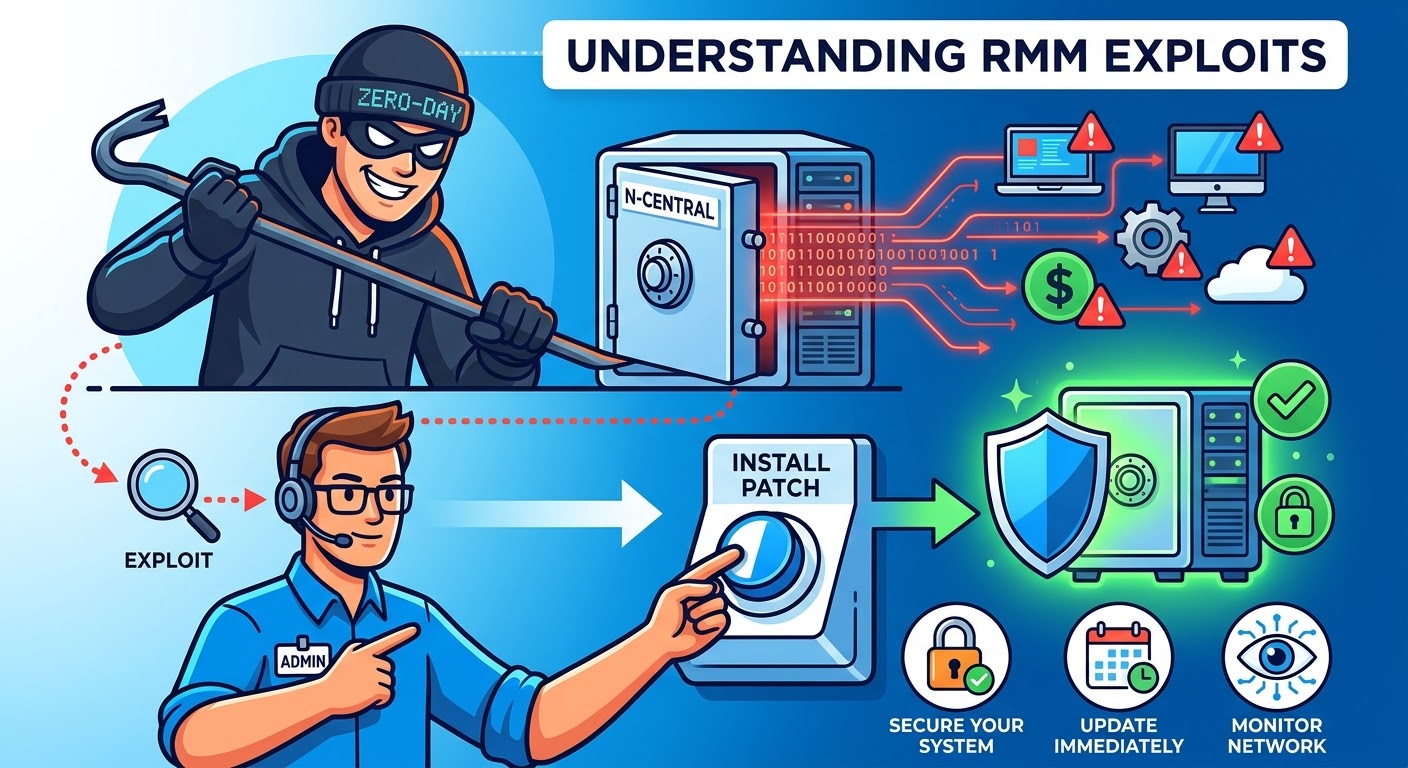
🚨 ด่วน! แฮกเกอร์รุมเจาะเซิร์ฟเวอร์ N-central หลังนักวิจัยปล่อยโค้ดมหากาฬ 33 Zero-Days 🛠️
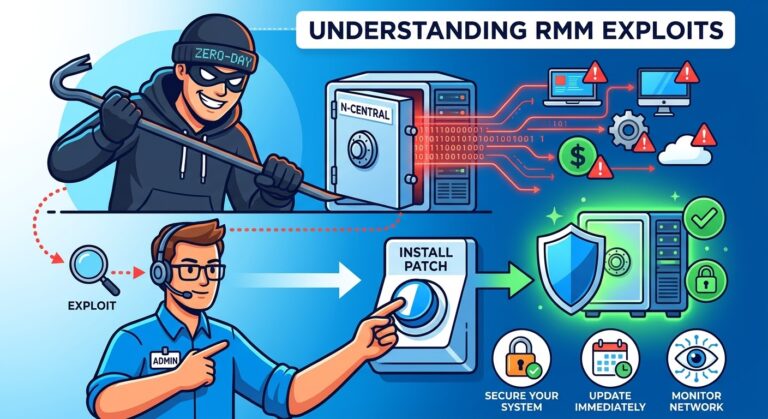
วงการไอทีและ Cybersecurity เดือดระอุ! หลังจากมีนักวิจัยด้านความปลอดภัยอิสระ ออกมาเปิดเผยชุดช่องโหว่แบบ Zero-day สูงถึง 33 รายการ (ภายใต้ชื่อชุดเครื่องมือโจมตีอย่าง Able2Shell และ Agent2Shell) ซึ่งเปิดช่องให้แฮกเกอร์สามารถเจาะระบบ ควบคุมเซิร์ฟเวอร์ และเข้าถึงสิทธิ์ระดับสูงสุด (Root / Windows SYSTEM) ได้โดยไม่ต้องยืนยันตัวตน
📌 สรุปประเด็นสำคัญที่คุณต้องรู้:
- 🔓 ความรุนแรงระดับสูงสุด: เชนการโจมตีสามารถข้ามระบบยืนยันตัวตน ขโมย Credential สร้างบัญชีแอดมินปลอม และรันคำสั่งอันตราย (RCE) ได้ทันที
- ⚡ โดนเจาะภายในไม่กี่ชั่วโมง: หลังจากเปิดเผยโค้ดทดสอบ (PoC) เพียงไม่กี่ชั่วโมง บริษัทด้านความปลอดภัยอย่าง Presidian และ watchTowr ตรวจพบสแกนเนอร์และไอพีอันตรายเริ่มออกกวาดลานไล่ล่าเซิร์ฟเวอร์ N-central ที่ยังเปิด Legacy API ทิ้งไว้ทันที
- 🛡️ การตอบสนองของ N-able: ทาง N-able ต้องรีบสั่งปิดบริการคลาวด์ชั่วคราว พร้อมเร่งปล่อยแพทช์ด่วน (Hotfix) และออกประกาศเตือนให้ผู้ดูแลระบบรีบอัปเดตและจำกัดการเข้าถึงเครือข่ายอินเทอร์เน็ตทันทีเพื่อป้องกันความเสียหาย
💡 คำแนะนำสำหรับผู้ดูแลระบบ (Admin/MSP):
- อัปเดตด่วน: รีบเช็กเวอร์ชันและติดตั้ง Hotfix ล่าสุดจากทาง N-able ทันที
- ปิดกั้นการเข้าถึงภายนอก: หากยังไม่ได้แพทช์ระบบ แนะนำให้ปิดกั้นการเข้าถึงหน้าคอนโซลจากอินเทอร์เน็ตสาธารณะชั่วคราวก่อน
- ตรวจสอบ Log: ตรวจสอบบัญชีผู้ใช้งานแปลกปลอม หรือกิจกรรมผิดปกติในระบบ (Anomalous admin creation / unexpected remote sessions) ตั้งแต่ช่วงสัปดาห์นี้เป็นต้นไป
#CyberSecurity #HackerNews #ZeroDay #Nable #Ncentral #ITSecurity #InfoSec #TechNews #Hacking
About the Author