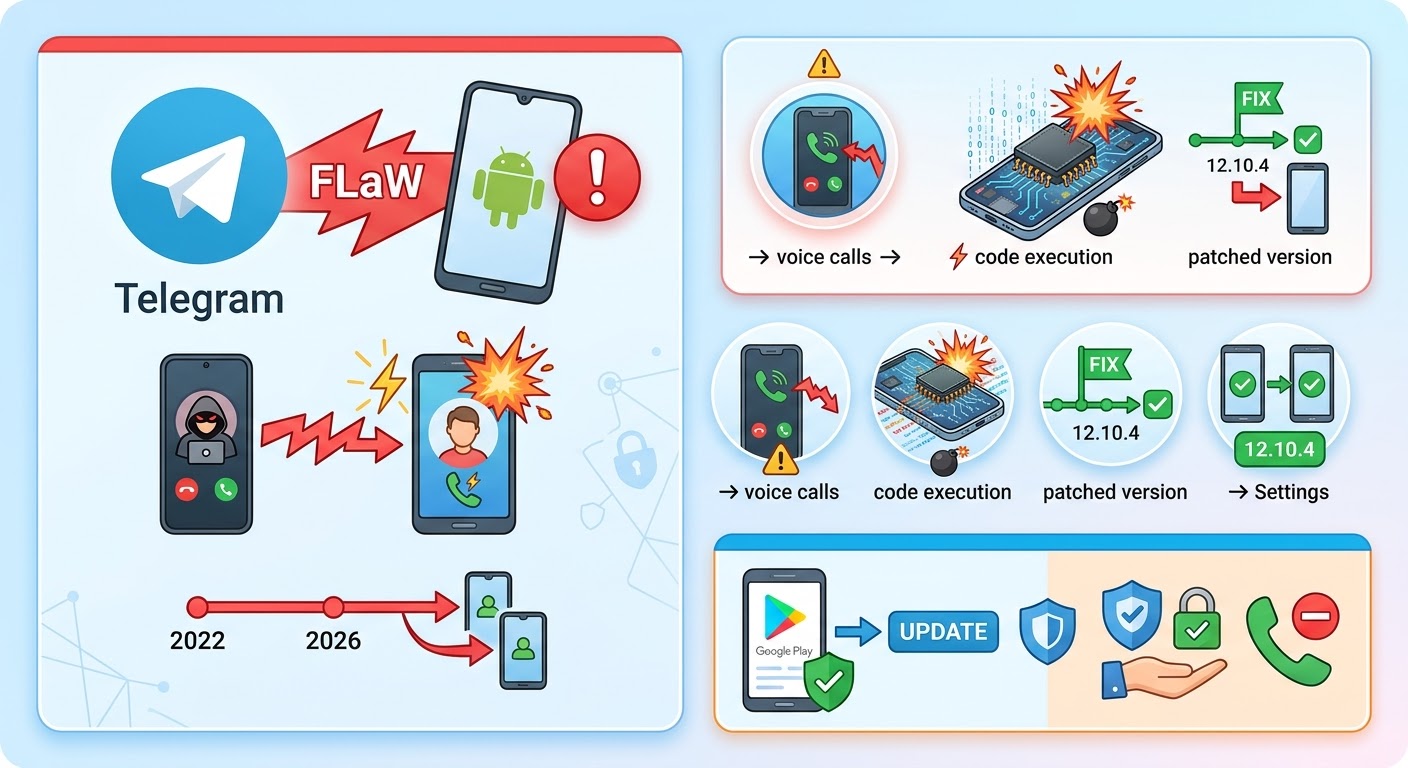
🚨 ด่วน! ช่องโหว่ใหม่ใน Telegram สำหรับ Android แฮก커สามารถรันโค้ดอันตรายได้แค่กด “รับสายโทร“ เท่านั้น!
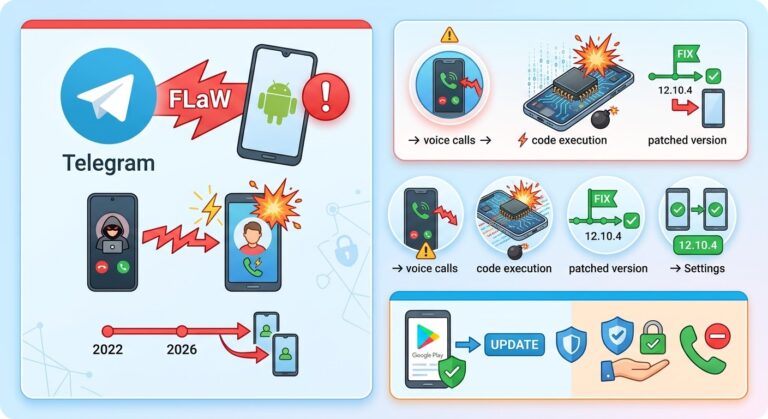
บริษัทด้านความปลอดภัยไซเบอร์ NebuSec ออกมาเปิดเผยถึงช่องโหว่ความปลอดภัยระดับรุนแรงบนแอปพลิเคชัน Telegram สำหรับระบบ Android ซึ่งเปิดโอกาสให้ผู้ไม่หวังสามารถรันโค้ด (Remote Code Execution) บนมือถือของเหยื่อได้ทันที โดยที่เหยื่อมีความผิดพลาดเพียงแค่กดรับสายโทรเข้าผ่าน Telegram เท่านั้น!
🔍 สรุปรายละเอียดสำคัญที่ควรรู้:
- 📱 อุปกรณ์ที่ได้รับผลกระทบ: มือถือ Android ที่ใช้งานแอปพลิเคชัน Telegram เวอร์ชัน 8.6.2 ถึง 12.10.3 (ซึ่งปล่อยออกมาในช่วง มีนาคม 2022 – กันยายน 2026)
- ⚡ ช่องโหว่เกิดจากอะไร? ปัญหาอยู่ตรงฟังก์ชันรับส่งข้อความสถานะการโทรที่เรียกว่า MediaState (เช่น การปิดไมค์ เปิดกล้อง หมุนวิดีโอ) ซึ่งโค้ดประมวลผลอ่านค่าข้อมูลผิดพลาดและเข้าถึงหน่วยความจำส่วนที่ไม่ควรเข้าถึง ทำให้แฮก커สามารถเจาะระบบได้
- 🛠️ การแก้ไข: Telegram ได้รับทราบและออกแพตช์อัปเดตแก้ไขช่องโหว่นี้ในเวอร์ชัน 12.10.4 เรียบร้อยแล้ว (ปล่อยออกมาเมื่อช่วงปลายเดือนกันยายนที่ผ่านมา)
🛡️ วิธีป้องกันและตรวจเช็กความปลอดภัย:
- รีบอัปเดตด่วน: ให้เข้าไปตรวจสอบและอัปเดตแอปพลิเคชัน Telegram บนมือถือ Android ของคุณให้เป็น เวอร์ชัน 12.10.4 หรือใหม่กว่า ผ่านทาง Google Play Store ทันที
- วิธีเช็กเวอร์ชันปัจจุบัน: สามารถเช็กเลขเวอร์ชันแอปได้ที่ด้านล่างสุดของหน้า Settings (การตั้งค่า) ในแอป Telegram
#Telegram #Android #CyberSecurity #MobileSecurity #TechNews #ความปลอดภัยไอที #แฮกเกอร์
About the Author