🚨 เตือนภัย! แฮกอัปเกรดแผนใหม่: แอบอ้างเป็น IT Support หลอกพนักงานผ่าน Microsoft Teams
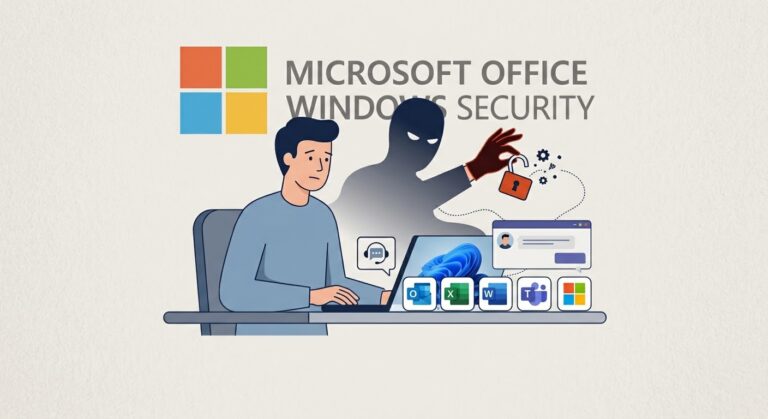
นักวิจัยด้านความปลอดภัยไซเบอร์จาก The Hacker News ออกมาแจ้งเตือนถึงรูปแบบการโจมตี (Social Engineering Pattern) ที่กำลังระบาดหนัก เมื่อแฮกเกอร์เปลี่ยนวิธีมาใช้ Microsoft Teams เป็นช่องทางหลักในการต้มตุ๋น โดยปลอมตัวเป็นพนักงานฝ่ายไอที (IT Support) เพื่อเจาะระบบองค์กร
🔍 เรื่องนี้คืออะไร? (What happened?)
แฮกเกอร์ใช้ช่องโหว่ความไว้ใจของพนักงานในองค์กร โดยใช้ฟีเจอร์แชทหรือระบบภายนอกของ Microsoft Teams (เช่น การเชื่อมต่อข้ามองค์กรหรือ Cross-Tenant) ทักเข้ามาหาพนักงาน พร้อมสวมรอยเป็นทีมซัพพอร์ตไอที อ้างว่าระบบมีปัญหาเร่งด่วน จากนั้นจะหลอกล่อให้เหยื่อทำตาม เช่น ดาวน์โหลดซอฟต์แวร์รีโมต หรือกดลิงก์อันตราย เพื่อติดตั้งมัลแวร์และขโมยข้อมูลสำคัญ
⚠️ ทำไมถึงน่าสนใจและอันตราย? (Why it matters?)
- ใช้เครื่องมือที่น่าเชื่อถือ: การโจมตีไม่ได้เจาะระบบซอฟต์แวร์ตรงๆ แต่พึ่งพาความไว้วางใจที่มีต่อโปรแกรมแชทในที่ทำงาน และเครื่องมือที่องค์กรคุ้นเคย (เช่น Microsoft Quick Assist, AnyDesk) ทำให้ระบบความปลอดภัยทั่วไป (Antivirus) อาจไม่แจ้งเตือน
- แนบเนียนสมจริง: ไม่ใช่แค่ส่งลิงก์ฟิชชิงแบบเดิมๆ แต่เป็นการพูดคุยโต้ตอบแบบเรียลไทม์ สร้างความกดดันและความเร่งด่วน ทำให้เหยื่อตายใจและยอมทำตามง่ายขึ้น
- เข้าถึงองค์กรได้ลึก: เมื่อแฮกเกอร์หลอกให้เหยื่อให้สิทธิ์รีโมตได้สำเร็จ พวกเขาจะสามารถขโมยรหัสผ่าน ค้นหาข้อมูลลับ หรือปูทางเพื่อปล่อยมัลแวร์เรียกค่าไถ่ (Ransomware) ต่อไปได้
🛡️ วิธีป้องกันเบื้องต้น (How to stay safe?)
- 📞 ตรวจสอบให้ชัวร์: หากมีเจ้าหน้าที่ไอทีทักมาขอให้ติดตั้งโปรแกรมรีโมต หรือทำอะไรแปลกๆ ผ่านแชท ให้โทรศัพท์ไปสอบถามหรือคอนเฟิร์มตัวตนผ่านช่องทางภายในอื่น ๆ ทุกครั้ง
- 🔒 จำกัดการติดต่อภายนอก: ผู้ดูแลระบบควรตั้งค่าจำกัดการรับข้อความจากภายนอกองค์กร (External Access) บน Microsoft Teams ที่ไม่จำเป็น
- 🧠 สร้างความตระหนักรู้: เตือนภัยพนักงานในองค์กรให้รู้ทันกลลวงรูปแบบใหม่ที่ใช้คนเป็นเป้าหมาย (Human-targeted attack) มากกว่าตัวระบบ
#CyberSecurity #MicrosoftTeams #Phishing #ITSupport #TechNews #ภัยไซเบอร์
About the Author