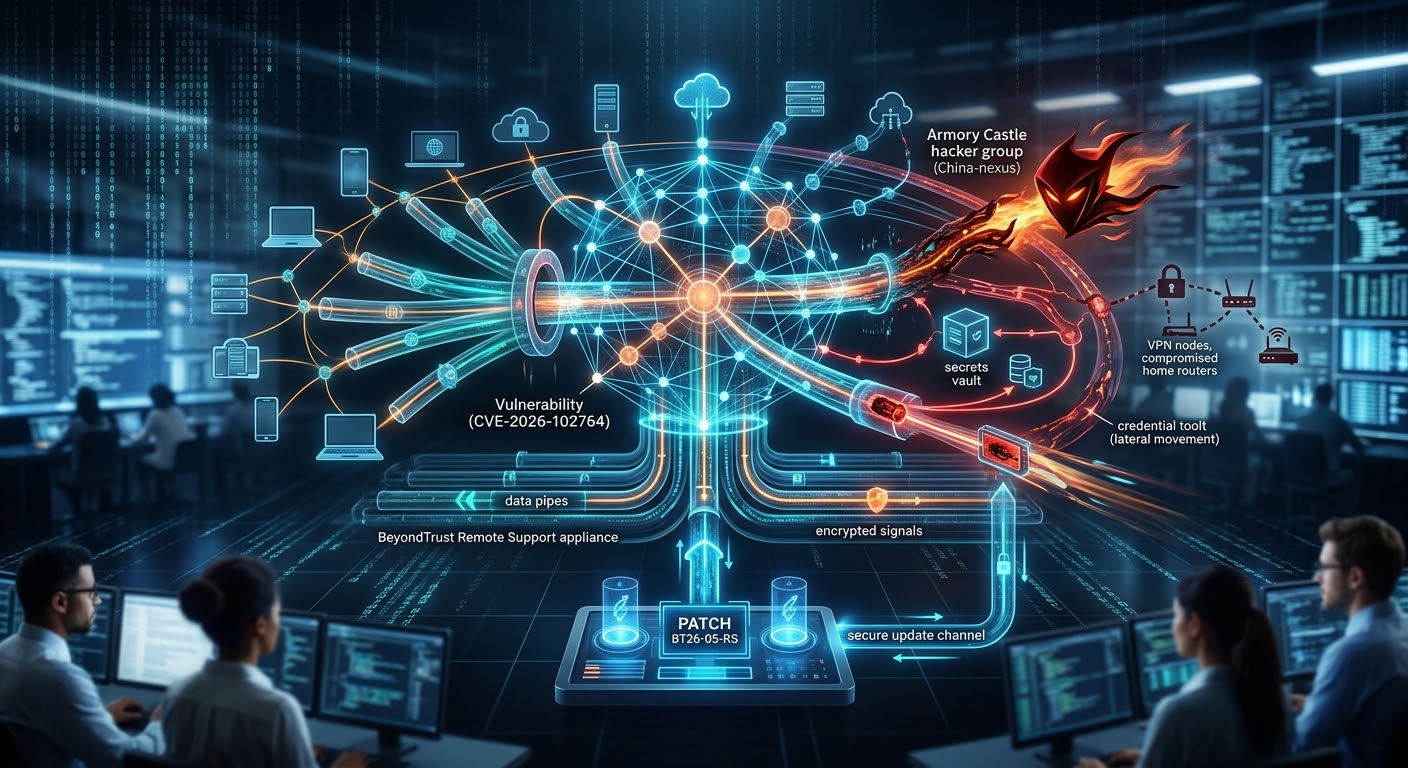
🚨 0-Day ระดับวิกฤต! แฮกเกอร์จีนกลุ่ม “Armory Castle” เจาะเซิร์ฟเวอร์ BeyondTrust Remote Support
เมื่อกลุ่มจารกรรมไซเบอร์ระดับพรีเมียม (China-nexus) ใช้ช่องโหว่ Zero-Day แบบลับ ๆ ตั้งแต่ปลายเดือนสิงหาคม 2026 ก่อนที่ความลับจะแตก!
🔍 สรุปไส้ในความรุนแรง (Why it matters):
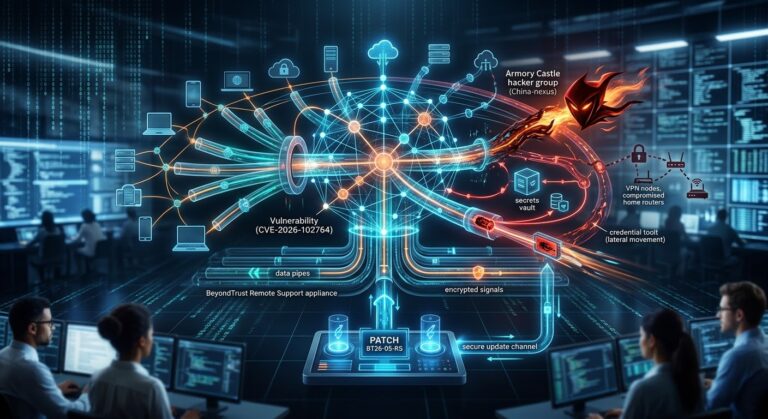
🔓 CVE-2026-102764 (CVSS 9.3): ช่องโหว่ประเภท Improper Origin Validation ในส่วนประกอบภายในของ BeyondTrust Remote Support ที่เปิดช่องให้สั่งการจัดการไฟล์บนอุปกรณ์ได้จากระยะไกล
🤖 AI-Driven Exploit: พบพฤติกรรมที่แฮกเกอร์ใช้โมเดล/ระบบ AI คอยจำลองและทดสอบการโจมตีซอฟต์แวร์เป้าหมายล่วงหน้าอย่างเป็นระบบ
🕵️♂️ ความแนบเนียนขั้นสุด: ฝัง Web Shell (รหัส SAWFLY), ซ่อนตัวผ่าน VPN สาธารณะ/เราเตอร์บ้านที่ถูกเจาะ และสร้าง SOCKS5 Proxy (BARECLAW) เพื่อพรางตาการตรวจสอบ พร้อมกวาดล้าง Log ทิ้งเกลี้ยง!
🔑 Lateral Movement: เป้าหมายไม่ใช่แค่คุมเซิร์ฟเวอร์ Remote Support แต่ใช้เป็นสะพานข้าม (Jump Item) เพื่อเจาะลึกเข้าไปขโมยรหัสผ่าน ข้อมูลลับ และเข้าถึงระบบภายในองค์กรต่อแบบเบ็ดเสร็จ
🛡️ คำแนะนำสำหรับชาว SecOps / SysAdmin:
⚡ SaaS Customers: ระบบอัปเดตอัตโนมัติเรียบร้อยตั้งแต่วันที่ 9 ตุลาคม 2026 ที่ผ่านมา
🏢 Self-Hosted Customers: เวอร์ชั่น 24.3.1 ถึง 26.2.3 ต้องรีบอัปเดตแพตช์ด่วน (BT26-05-RS) หรืออัปเกรดเวอร์ชันใหม่ทันทีหากตัวเก่าเกินไป
🔍 Assume Breach: ถ้าเซิร์ฟเวอร์เคยเปิดให้เข้าถึงจากอินเทอร์เน็ตในช่วงเสี่ยง ให้ตีว่า “ถูกเจาะแล้ว” (Compromised) และต้องรีบทำ Forensic ตรวจสอบ Log / ความผิดปกติทันที
#CyberSecurity #ZeroDay #BeyondTrust #HackerNews #Infosec #ThreatIntelligence #DataBreach #TechNews
About the Author