🚨 เตือนภัยระดับวิกฤต! แฮกเกอร์จีนเจาะช่องโหว่ Zero-Day บน VMware vCenter ยึดสิทธิ์แอดมินและขโมยข้อมูล 🛡️💻
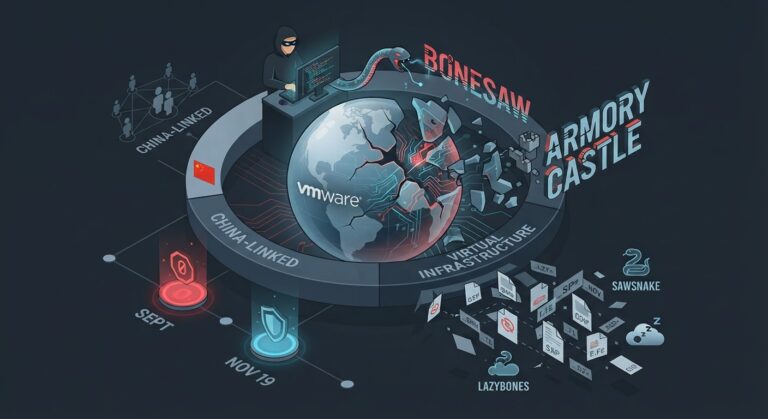
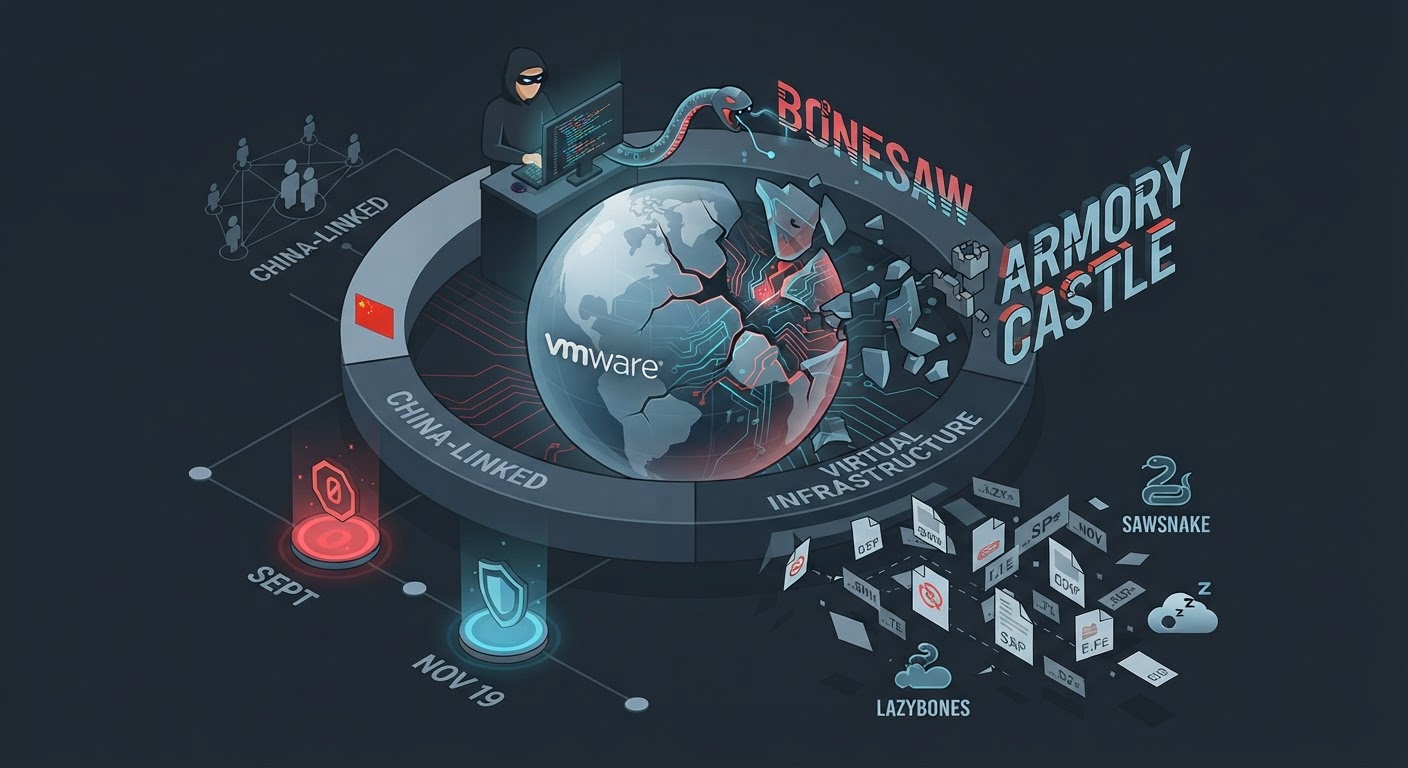
ทีมวิจัยด้านความปลอดภัยจาก Google Threat Intelligence Group และ Mandiant เปิดเผยรายงานการโจมตีทางไซเบอร์ครั้งสำคัญ โดยกลุ่มจารกรรมไซเบอร์ที่เชื่อมโยงกับจีนชื่อ Armory Castle (หรือชื่อเดิม UNC5221) ได้ใช้ช่องโหว่ Zero-Day ระดับวิกฤตใน VMware vCenter Server เพื่อเข้าควบคุมระบบและขโมยข้อมูลองค์กรมาตั้งแต่ช่วงต้นเดือนกันยายน 2026
🔍 เจาะลึกช่องโหว่และรูปแบบการโจมตี
⚠️ รหัสช่องโหว่: CVE-2026-123890 (คะแนนความรุนแรงสูงสุดเกือบเต็ม CVSS 9.8)
🔓 ลักษณะช่องโหว่: เป็นช่องโหว่การบายพาสการยืนยันตัวตน (Authentication Bypass) ในบริการ VMware Directory Service ทำให้ผู้โจมตีสามารถเข้าสู่ระบบในฐานะ [email protected] ได้โดยไม่ต้องผ่านการยืนยันตัวตน
⛓️ ห่วงโซ่การโจมตีสุดซับซ้อน: แฮกเกอร์เริ่มต้นด้วยการเจาะช่องโหว่ Zero-Day บน BeyondTrust Remote Support (CVE-2026-102764) ก่อน แล้วจึงสแกนหาเครื่อง VMware ภายในเครือข่ายเพื่อเจาะเข้าสู่ vCenter และขยายผลไปยังระบบ ESXi
🛠️ คลังอาวุธมัลแวร์เฉพาะทาง (Custom Malware): กลุ่มแฮกเกอร์ใช้เครื่องมือที่พัฒนาขึ้นเองถึง 6 ตัว เช่น:
BONESAW: เครื่องมือเจาะช่องโหว่ CVE-2026-123890 เพื่อดูดฐานข้อมูลและสร้างบัญชีแอดมิน
SSOSAWSNAKE: เครื่องมือทำ Golden SAML Attack เพื่อปลอมแปลง Token และทะลุระบบยืนยันตัวตนหลายชั้น (MFA)
LAZYBONES: Backdoor ที่ใช้ช่องแชต Slack เป็นศูนย์บัญชาการ (C2) เพื่อรับคำสั่งและขโมยไฟล์
🛡️ วิธีป้องกันและอัปเดตแพตช์ด่วนทาง Broadcom ได้ออกอัปเดตแพตช์แก้ไขช่องโหว่นี้แล้วเมื่อวันที่ 19 พฤศจิกายน 2026 ผู้ดูแลระบบควรรีบอัปเดตเป็นเวอร์ชันที่ปลอดภัยทันที:
✅ VMware vCenter 8.0: อัปเดตเป็น 8.0 U3m
✅ VMware Cloud Foundation / vSphere Foundation 9.1.x: อัปเดตเป็น 9.1.1.0200
✅ VMware Cloud Foundation / vSphere Foundation 9.0.x: อัปเดตเป็น 9.0.2.0200
✅ VMware Cloud Foundation 5.x: อัปเดตเป็น 5.2.5
✅ VMware vCenter 7.0: ติดต่อฝ่ายสนับสนุนของ Broadcom (สำหรับผู้ที่มีสัญญา Extended Support)
💡 ข้อแนะนำเพิ่มเติม: ควรตรวจสอบ Log การเปิดใช้งาน SSH บน vCenter และการสร้างบัญชีแอดมินแปลกปลอมในระบบเพื่อเฝ้าระวังการแฝงตัวของแฮกเกอร์
#CyberSecurity #VMware #ZeroDay #vCenter #InfoSec #ThreatIntelligence #ข่าวไอที #ความปลอดภัยไซเบอร์ #เตือนภัยไซเบอร์
About the Author