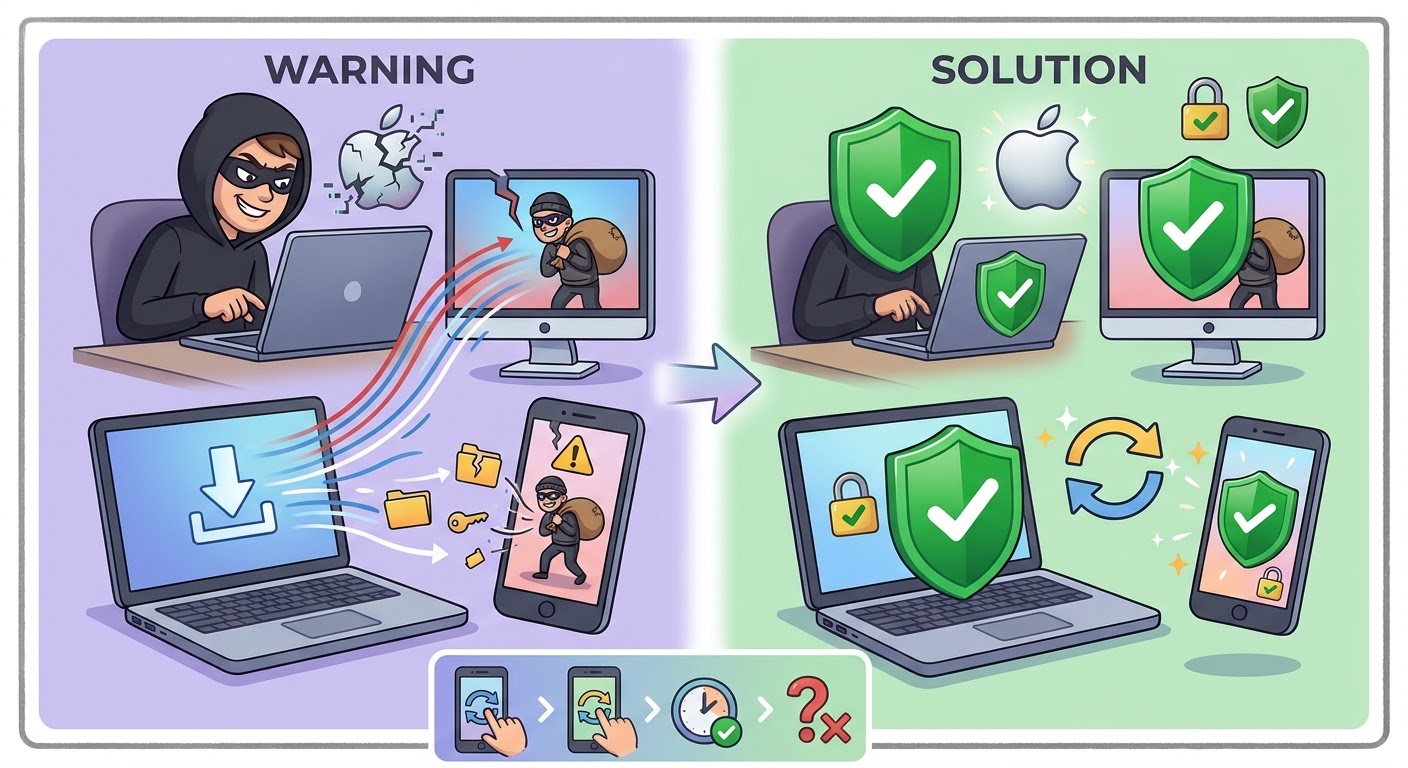
🚨 เตือนภัยสาวก Apple! แฮกเกอร์กำลังเจาะช่องโหว่ที่ “แก้ไขแล้ว” เพื่อส่งมัลแวร์ขโมยข้อมูล 📱💻
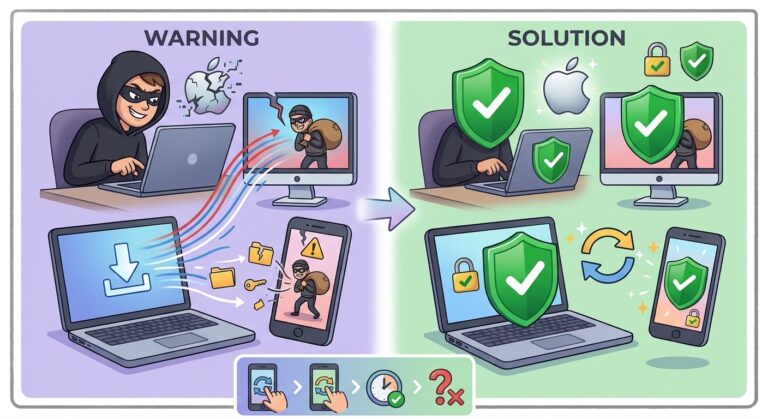
CISA (หน่วยงานความปลอดภัยไซเบอร์ของสหรัฐฯ) ออกโรงเตือนด่วน! หลังจากตรวจพบว่ามีกลุ่มแฮกเกอร์กำลังฉวยโอกาสใช้ช่องโหว่ความปลอดภัยตัวที่ Apple เคยออกแพตช์อุดไปแล้ว (เช่น ช่องโหว่ประเภท Out-of-bounds Write รหัส CVE-2026-86950) โจมตีใส่อุปกรณ์ของเหยื่อเพื่อแอบส่ง Info-Stealing Malware (มัลแวร์ขโมยข้อมูลสำคัญ) เข้ามาขโมยข้อมูลส่วนตัว รหัสผ่าน และข้อมูลลับในเครื่อง
⚠️ เรื่องนี้สำคัญยังไง? ทำไมต้องสนใจ?
🕵️♂️ แฮกเกอร์ตาไว: ต่อให้ Apple จะออกแพตช์ (ตัวอัปเดต) มาอุดรอยรั่วแล้ว แต่แฮกเกอร์ยังคงตามล่าเจาะจงเล่นงานอุปกรณ์ที่ผู้ใช้งาน “ยังไม่ได้กดอัปเดต”
📉 ความเสี่ยงสูง: ช่องโหว่นี้เปิดช่องให้ผู้ไม่หวังดีสามารถเข้าถึงระบบในระดับลึก (Kernel) และปล่อยมัลแวร์เข้ามาสูบข้อมูลสำคัญในเครื่องไปได้แบบเนียนๆ
🎯 เป้าหมายกว้าง: กระทบทั้ง iPhone, iPad และ Mac หลายรุ่นที่ยังใช้ซอฟต์แวร์เวอร์ชันเก่า
🛡️ วิธีป้องกันตัวเบื้องต้น (ทำด่วน!)
🔄 อัปเดตระบบปฏิบัติการทันที:
หากใช้ iPhone / iPad ให้เช็คอัปเดตเป็นเวอร์ชันล่าสุด (iOS / iPadOS 26.7.1 หรือใหม่กว่า)
หากใช้ Mac (macOS Sequoia / Tahoe) ให้รีบอัปเดตเวอร์ชันล่าสุดเช่นกัน
🔍 เปิด Auto-Update ไว้เลย: เพื่อความปลอดภัยในระยะยาว ป้องกันการลืมอัปเดตแพตช์ความปลอดภัยที่ค่ายมือถือปล่อยออกมา
🚫 เลี่ยงลิงก์และไฟล์น่าสงสัย: ระมัดระวังการคลิกลิงก์แปลกปลอม หรือดาวน์โหลดแอป/ไฟล์จากแหล่งที่ไม่น่าเชื่อถือ
#Apple #CyberSecurity #HackerNews #CISA #TechNews #ข่าวไอที #ความปลอดภัยไซเบอร์ #iPhone #Mac #อัปเดตด่วน
สร้างภาพประกอบบทฟังนี้ ให้เป็นแนว ไอที เข้าใจง่าย มีสัญลักษณ์แอปเปิ้ล
About the Author