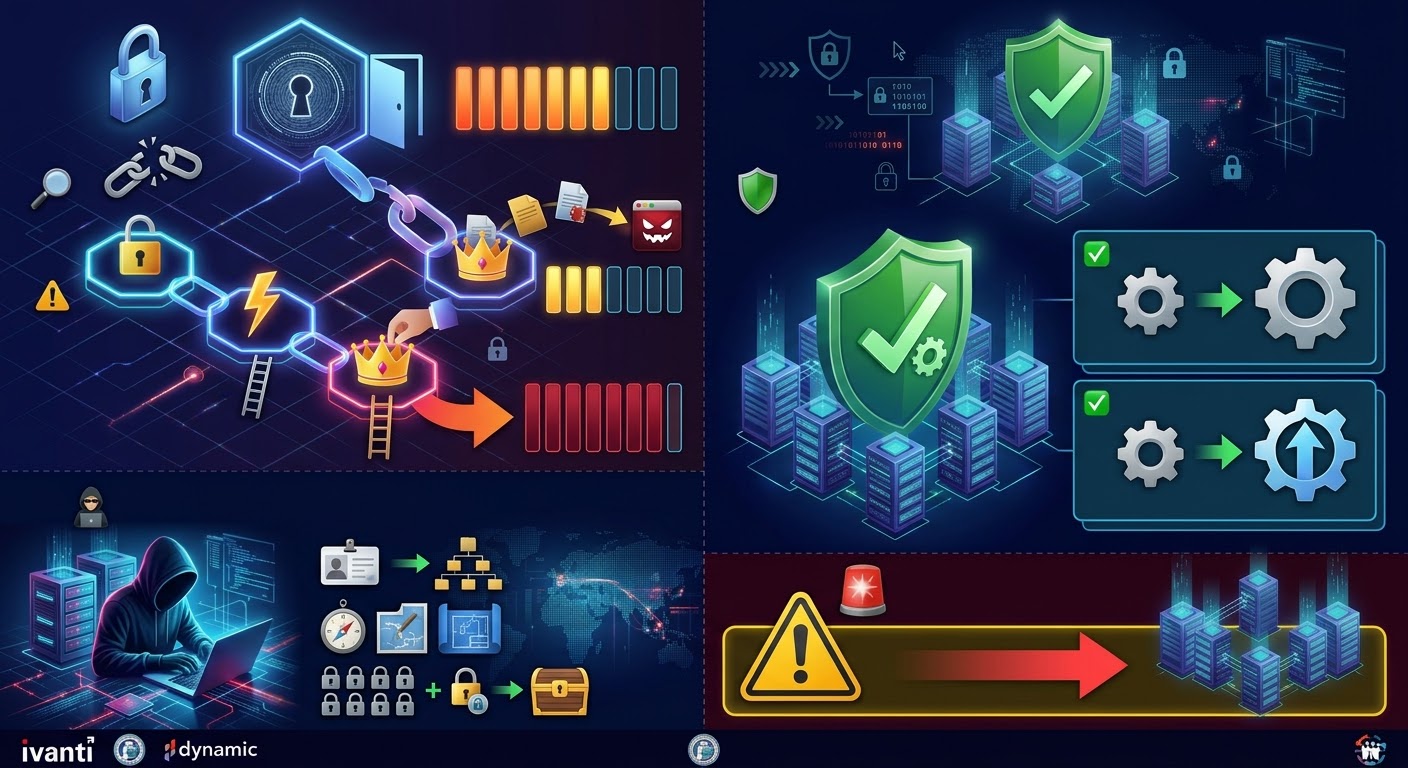
🚨 ด่วน! แฮกเกอร์ประสานพลัง 3 ช่องโหว่เจาะระบบ Ivanti Connect Secure ยึดสิทธิ์ระดับ Root สำเร็จแบบไม่ต้องล็อกอิน
หน่วยงานความปลอดภัยไซเบอร์ CISA ของสหรัฐฯ ออกโรงเตือนและเพิ่มช่องโหว่ความปลอดภัยตัวใหม่เข้าสู่คลังข้อมูลภัยคุกคามที่ถูกนำไปโจมตีจริง (KEV Catalog) หลังพบกลุ่มแฮกเกอร์ฝีมือฉกาจ (นามแฝง UTA0576) ใช้แผนประทุษกรรมแบบ Exploit Chain ผูกร้อย 3 ช่องโหว่เข้าด้วยกันเพื่อเจาะเข้าสู่ระบบเครือข่ายองค์กร
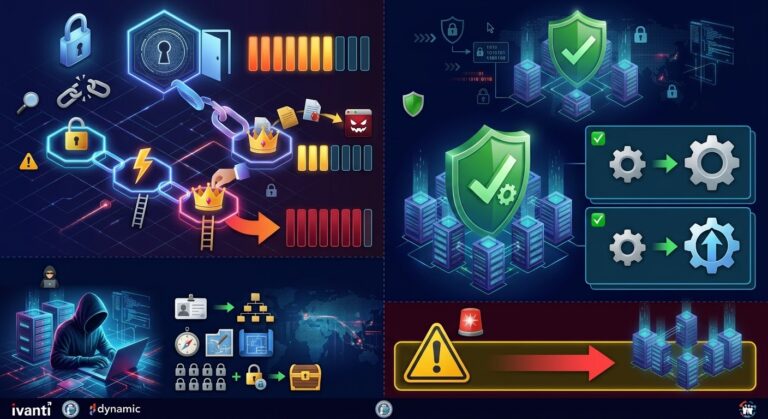
🔍 3 ช่องโหว่ที่ถูกนำมาผูกกันโจมตี (Exploit Chain)
การโจมตีครั้งนี้ไม่ได้พึ่งพาช่องโหว่เดียว แต่แฮกเกอร์เลือกใช้การผสมผสานจุดอ่อนเพื่อให้ได้สิทธิ์สูงสุด:
- 🔓 CVE-2026-104935 (คะแนนความรุนแรง 8.6): ช่องโหว่ข้ามขั้นตอนการยืนยันตัวตน (Authentication Bypass)
- ⚡ CVE-2026-118527 (คะแนนความรุนแรง 4.3): ช่องโหว่เปิดช่องให้อัปโหลดไฟล์ไปยังตำแหน่งที่กำหนดบนดิสก์ได้
- 👑 CVE-2026-111357 (คะแนนความรุนแรง 8.8): ช่องโหว่ไต่ระดับสิทธิ์ (Privilege Escalation) ในส่วนฟังก์ชันสำคัญ
👉 ผลลัพธ์อันตราย: แฮกเกอร์สามารถรวมพลังทั้ง 3 จุดนี้ เพื่อสั่งการและรันโค้ดในระดับสูงสุด (Unauthenticated Root-Level Execution) ได้ทันที โดยไม่ต้องมีบัญชีผู้ใช้งานระบบมาก่อน!
🕵️♂️ แฮกเกอร์ทำอะไรหลังจากเจาะระบบได้?
ต่างจากการโจมตีทั่วไปที่มักจะฝังมัลแวร์หรือเรียกค่าไถ่ทันที กลุ่มแฮกเกอร์กลุ่มนี้เน้นการจารกรรมข้อมูลเชิงลึกแบบเงียบๆ ประกอบด้วย:
- ขโมยข้อมูลประจำตัว (Credentials) และข้อมูลจำกัดของ Active Directory
- สำรวจโครงสร้างระบบภายในองค์กร (Host Reconnaissance)
- ตามล่าหารหัสผ่านของผู้ดูแลระบบ (Administrator Passwords) และกุญแจกู้คืน BitLocker
🛡️ วิธีการรับมือและแนวทางแก้ไข
ทาง Ivanti ได้เร่งออกแพทช์อัปเดตเพื่ออุดช่องโหว่ทั้งหมดที่ถูกนำมาใช้โจมตีแล้ว:
- สำหรับเวอร์ชัน 25.1.1.2 หรือต่ำกว่า \rightarrow ให้อัปเดตเป็น เวอร์ชัน 25.1.1.3 ขึ้นไป
- สำหรับเวอร์ชัน 22.8R2.5 หรือต่ำกว่า \rightarrow ให้อัปเดตเป็น เวอร์ชัน 22.8R2.6 ขึ้นไป
⚠️ คำแนะนำสำหรับผู้ดูแลระบบ: หากองค์กรของคุณใช้งานระบบ Ivanti Connect Secure อยู่ ควรรีบตรวจสอบเวอร์ชันและอัปเดตแพทช์ความปลอดภัยโดยด่วน เพื่อป้องกันความเสี่ยงจากการถูกเจาะระบบขโมยข้อมูลสำคัญ!
#Ivanti #CyberSecurity #Vulnerability #HackerNews #ZeroDay #NetworkSecurity #ข่าวไอที #ความปลอดภัยไซเบอร์
About the Author