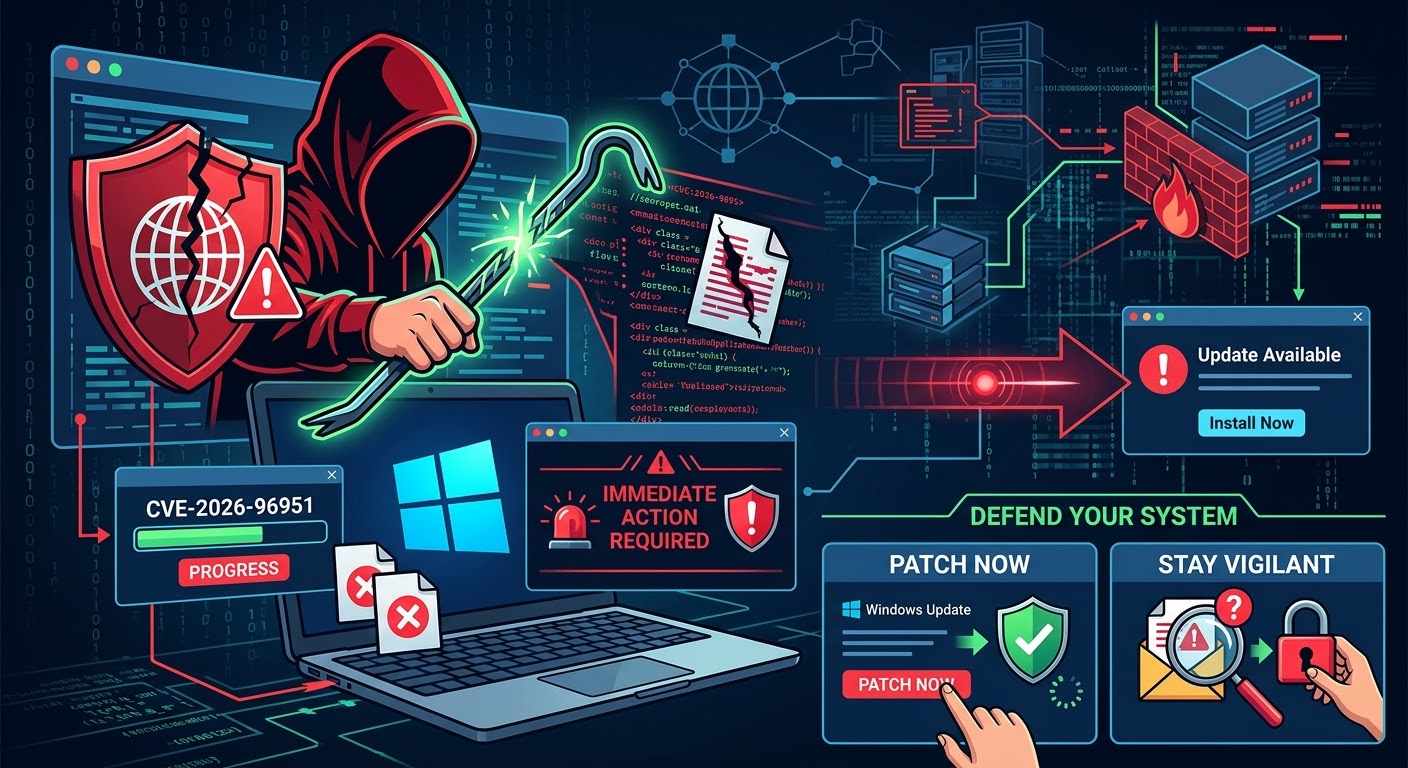
🚨 เตือนภัยผู้ใช้ Windows! พบช่องโหว่ 0-Day ระดับรุนแรง กำลังถูกแฮกเกอร์โจมตีจริง
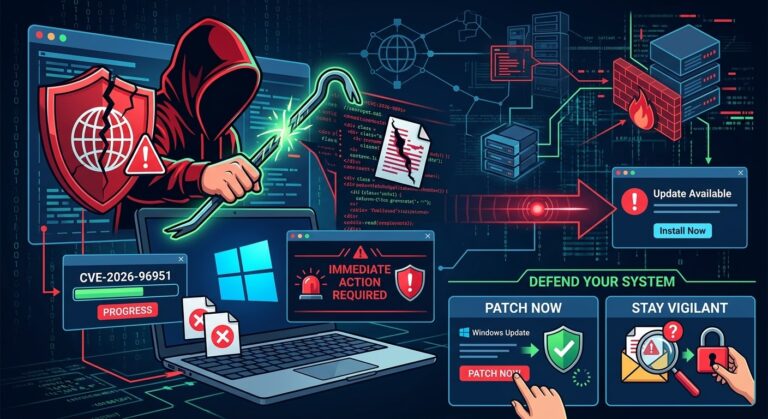
Microsoft ออกมาอัปเดตแพตช์ด่วนรับ Patch Tuesday (ตุลาคม 2026) เพื่ออุดช่องโหว่ Windows Shell (CVE-2026-96951) ที่มีความรุนแรงสูงถึง CVSS 8.8/10 🔥
💡 เกิดอะไรขึ้น? (สรุปสั้นๆ ให้เข้าใจง่าย)
ช่องโหว่ Bypass ระบบความปลอดภัย: แฮกเกอร์สามารถข้ามระบบการป้องกัน Mark of the Web (ระบบเตือนความปลอดภัยเวลาโหลดไฟล์จากอินเทอร์เน็ต) ได้ง่ายๆ
เทคนิค Command Injection: เกิดจาก Windows Shell ประมวลผลคำสั่งพิเศษผิดพลาด
หลอกให้กดเพื่อโจมตี: แฮกเกอร์จะส่งไฟล์ดักไว้ทาง Email หรือแชต แล้วใช้กลอุบาย (Social Engineering) หลอกให้เรากดเปิดไฟล์
🛡️ วิธีป้องกันง่ายๆ ที่ทุกคนต้องทำทันที:
⚙️ อัปเดต Windows ด่วน: ไปที่ Settings > Windows Update แล้วกดอัปเดตให้เป็นเวอร์ชันล่าสุดทันที
📩 ระวังไฟล์แปลกหน้า: ห้ามกดเปิดไฟล์แนบจากอีเมล หรือข้อความแชตที่ไม่น่าไว้วางใจเด็ดขาด
อย่าลืมแชร์เตือนเพื่อนๆ และเพื่อนร่วมงานกันด้วยนะครับ! ⚡️
#CyberSecurity #Microsoft #Windows #CVE202696951 #เตือนภัยไซเบอร์ #ITNews #TechNews #ไอทีน่ารู้ #ข่าวไอที
About the Author